
Изборът на корпоративно решение за разузнаване на заплахи (threat intelligence) е свързан с много повече от обикновения обем на данните или наличните интеграции.
Подходящият доставчик трябва да предоставя актуална и релевантна информация, да се вписва в съществуващите работни процеси и да помага на екипите по сигурност да разследват заплахи по-бързо.
Докато центровете за сигурност (SOC) могат да дадат приоритет на бързото разследване и обогатяване на данни в мащаб, доставчиците на управлявани услуги за сигурност (MSSP) могат да се съсредоточат повече върху мултитенантността и разделението между клиентите.
Това ръководство за избор на корпоративно разузнаване на заплахи обхваща ключовите критерии, които трябва да се вземат предвид, включително качество на данните, интеграции, поверителност на данните, скалируемост и тестване на концепцията (proof-of-concept).
Започнете с изискванията на вашия екип по сигурност
Първата стъпка при избора на доставчик на разузнаване на заплахи е разбирането за какво точно вашият екип по сигурност се нуждае от тези данни, вместо простото сравняване на списъци с функции.
Някои организации могат да поставят на първо място по-бързото разследване и обогатяване на сигнали, докато други се нуждаят от разузнавателни данни за лов на заплахи (threat hunting), анализ на злонамерен софтуер или проактивен мониторинг. MSSP доставчиците могат също да изискват стриктно разделение на клиентите и ефективни работни процеси в мултитенантна среда.
Започнете с идентифициране на участващите екипи, работни процеси и данни, след което дефинирайте изискванията си за разузнаване на заплахи около фактори като актуалност на данните, контекст при разследване, капацитет на API, интеграции, поверителност, автоматизация и управление на достъпа.
Ясните изисквания улесняват фокусирането върху възможности, които директно подпомагат вашите операции по сигурност.
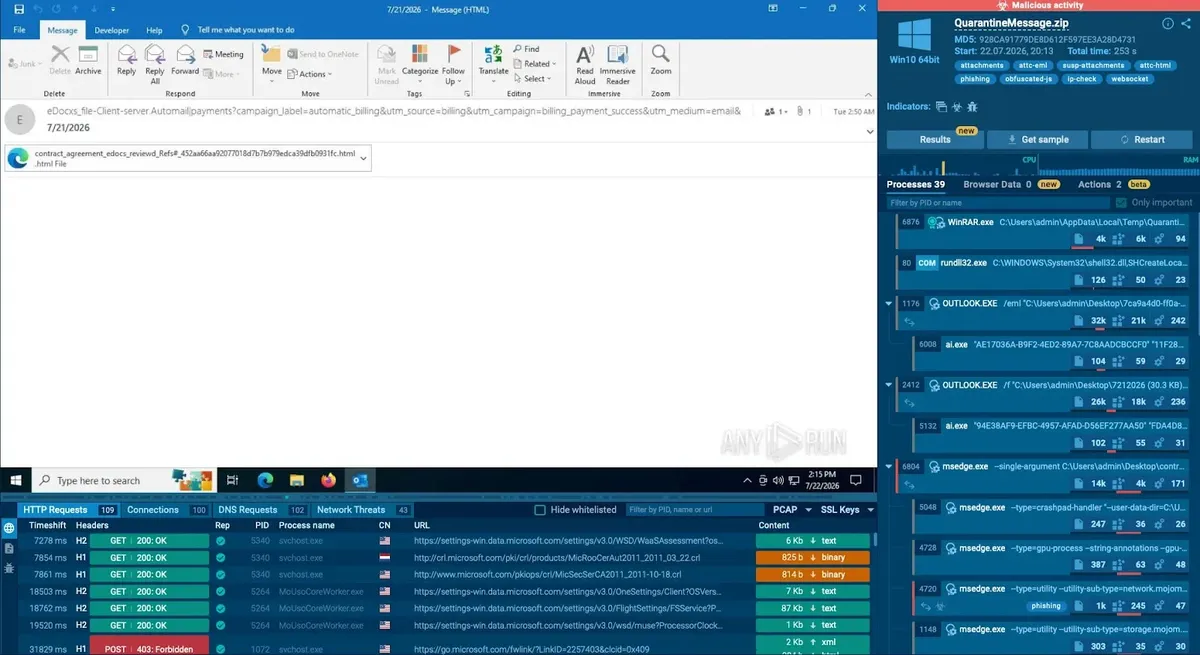
За екипи, които се нуждаят както от разузнавателни данни, така и от практически анализ, може също да бъде полезно да обмислят как разузнаването на заплахи се свързва с разследването на зловреден софтуер и фишинг.
Интерактивната изолирана среда на ANY.RUN предоставя среда за анализ на заплахи в реално време с възможности, включващи интерактивен анализ, готови за SOC отчети и интеграции чрез API, SDK и стандарти за сигурност.
Нейните виртуални машини стартират за под 10 секунди, като отчетите са налични след около 40 секунди.
Обърнете внимание на качеството и контекста на разузнавателните данни
Размерът на базата данни за заплахи не определя непременно нейната стойност. По време на оценката вземете предвид качеството и източниците на данните, колко бързо стават достъпни, как се валидират индикаторите и колко контекст съпътства всеки резултат.
Това е особено важно при агрегирането на разузнавателни данни за заплахи. Комбинирането на множество източници може да подобри покритието, но може също така да въведе остарели, дублирани или противоречиви данни.
Без ефективно филтриране и контекст повече данни могат просто да създадат повече шум. Анализаторите често се нуждаят от повече от присъда за злонамереност или безобидност.
Подробности като свързани домейни, URL адреси, файлове, семейства зловреден софтуер, инфраструктура и историческа активност могат да помогнат да се определи релевантността на даден индикатор.
Обогатяването на разузнавателните данни за заплахи предоставя на анализаторите необходимия контекст за оценка на заплахите и определяне на следващите стъпки в разследването.
Например ANY.RUN’s Threat Intelligence Lookup (TI Lookup) позволява на анализаторите да търсят индикатори и полета на събития, както и да изследват връзки между домейни, IP адреси, URL адреси, хешове, файлове, TTP и други данни.
Той предоставя всеки резултат за около 2 секунди и свързва разузнаването на заплахи с данни от изследователски сесии в изолирана среда, давайки на анализаторите допълнителен контекст за разследванията.
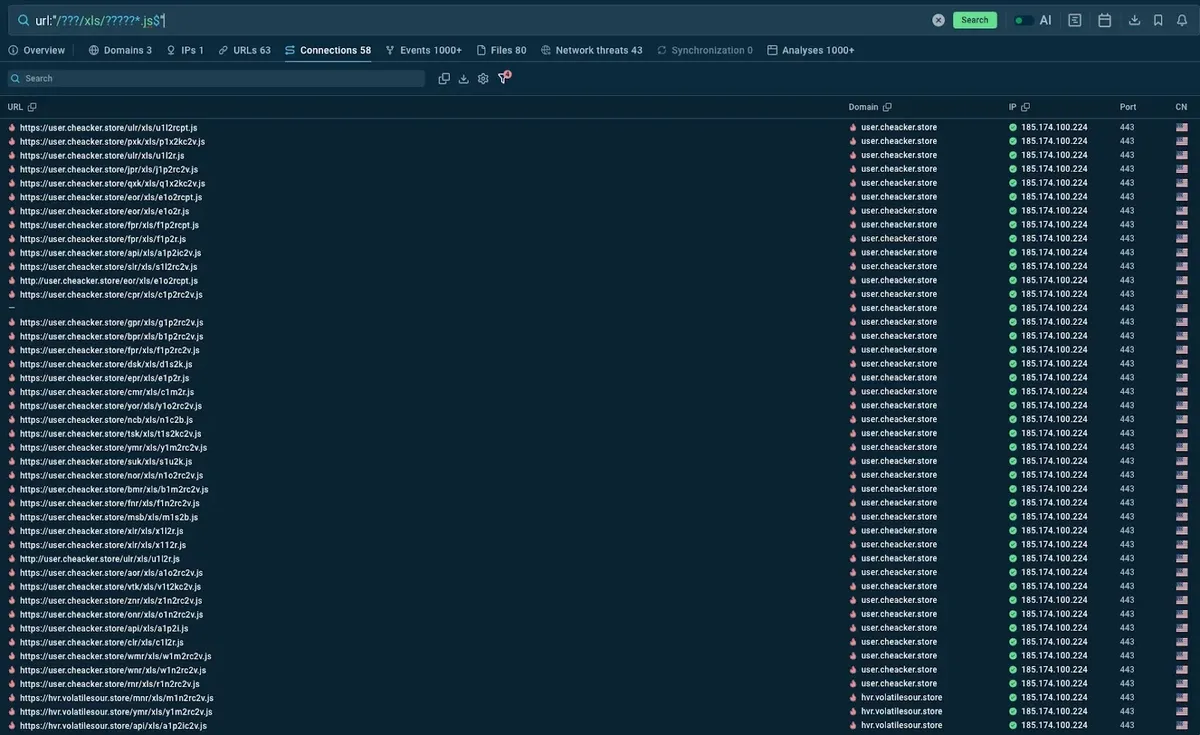
TI Lookup черпи от разузнавателни данни за заплахи, предоставени чрез разследвания от 16 000 организации и повече от 700 000 анализатори, осигурявайки допълнителен контекст за разследванията.
Той предоставя свежа, актуална информация за най-новите атаки със зловреден софтуер и фишинг, като помага на екипите по сигурност да останат информирани за възникващи заплахи и тенденции при атаките.
Възползвайте се от разузнаване на заплахи от 16K+ организации, за да изпреварите възникващите заплахи. Увеличете DR с 36% и намалете MTTR с 21 минути на случай. Интегрирайте ANY.RUN
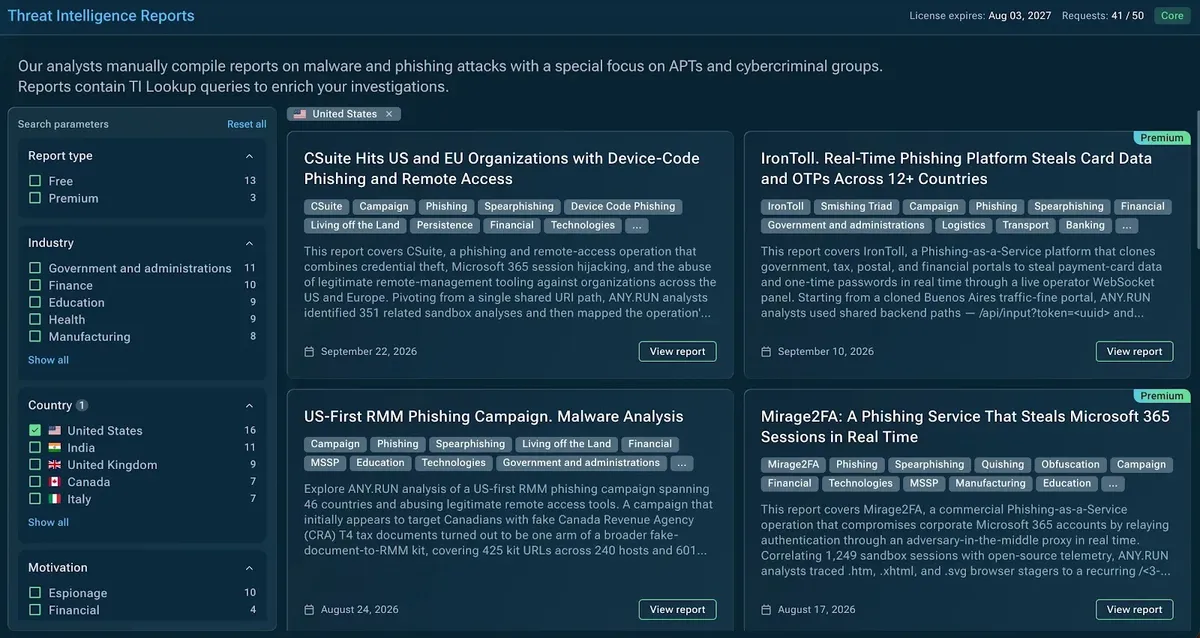
В допълнение, Threat Intelligence Reports (TI Reports) могат да осигурят друго ниво на контекст чрез обобщаване на възникващи заплахи, техники на атака, активност на зловреден софтуер и релевантни индикатори.
При оценката на доставчик обмислете дали отчетите са навременни, с надеждни източници, практически приложими и лесни за свързване от анализаторите с текущи разследвания.
Поставете като приоритет актуалните разузнавателни данни
Разузнавателните данни за заплахи могат да загубят релевантност с течение на времето, особено когато се използват за идентифициране на активна инфраструктура или за подпомагане на автоматизирано откриване.
При оценката на доставчик вземете предвид колко бързо стават достъпни новите разузнавателни данни и как остарелите индикатори се идентифицират, актуализират или извеждат от употреба.
Актуалните данни помагат на екипите да реагират на текуща активност, докато историческата видимост позволява на анализаторите да разследват дали даден индикатор или свързана инфраструктура са се появявали преди.
Правилният баланс зависи от вашия сценарий на използване. Обогатяването на сигнали в реално време може да изисква чести актуализации, докато ловът на заплахи може да отдава по-голямо значение на обширен исторически контекст.
Търсете ясна информация за това как разузнавателните данни се маркират с времеви отпечатък, валидират, актуализират и поддържат, тъй като тези фактори влияят пряко върху тяхната стойност при разследвания и работни процеси по откриване.
Потоците за разузнаване на заплахи на ANY.RUN (TI Feeds) могат да поддържат тези изисквания, като предоставят актуални злонамерени IP адреси, домейни и URL адреси, обогатени с анализ в изолирана среда.
TI Feeds непрекъснато актуализират своите данни, като 99% от уникалните индикатори за компрометиране (IOC) с висока степен на увереност преминават през валидация, преди да бъдат добавени.
Оценявайте корелацията, а не само отделните индикатори
Индикаторът често е просто отправната точка на дадено разследване. Реалната му стойност нараства, когато аналитиците могат да го свържат със свързана инфраструктура, файлове, зловреден софтуер и други дейности.
Корелацията на данни за заплахи помага за разкриването на тези зависимости. Например, подозрителен домейн може да бъде свързан с IP адрес, URL адрес, зловреден файл или фамилия зловреден софтуер, предоставяйки на аналитиците по-широк поглед върху заплахата вместо единична изолирана точка от данни.
Това надхвърля управлението на индикатори за компрометиране (IOC), което се фокусира върху проследяването, валидирането и разпространението на индикатори.
При по-сложни разследвания аналитиците трябва също така да разберат как са свързани индикаторите и какво разкриват тези връзки за дейността зад тях.
Когато оценявате решение, тествайте често срещани сценарии за разследване и вижте колко лесно аналитиците могат да преминават между свързани разузнавателни данни.
Целта е да се определи дали наличният контекст може да намали времето за разследване и ръчното проучване.
Укрепете своя център за сигурност (SOC) с ANY.RUN. Разследвайте заплахите по-бързо, превръщайте анализа в приложима оперативна информация и оптимизирайте реакцията си. Свържете се с нас
Оценете възможностите за интеграция
Данните за заплахи трябва да се вписват в работните процеси по сигурност, които организацията ви вече използва.
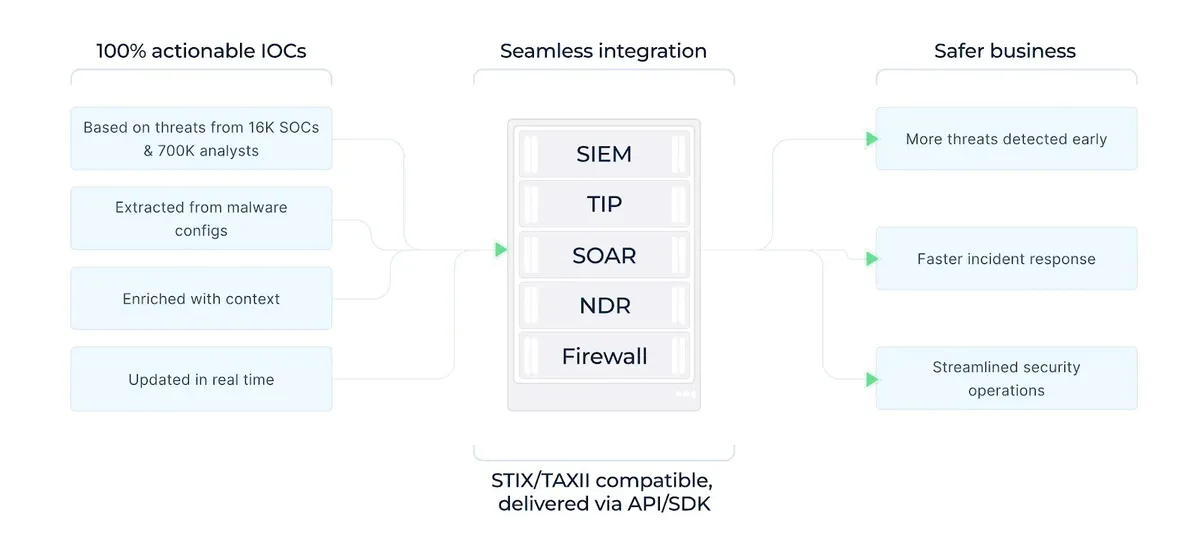
Екипите на корпоративно ниво може да се нуждаят от обмен на разузнавателни данни между SIEM, SOAR, EDR/XDR, защитни стени, системи за управление на инциденти и други инструменти за сигурност. Следователно интеграцията трябва да бъде част от процеса на придобиване, а не закъсняло решение.
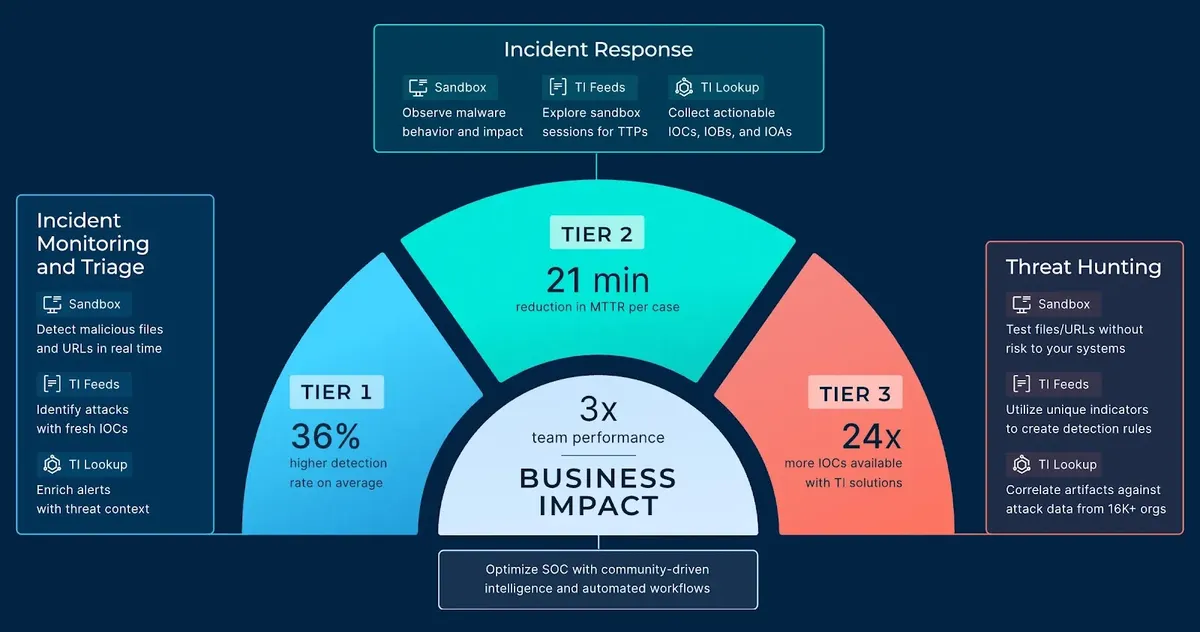
ANY.RUN се интегрира със съществуващите среди за сигурност чрез API, SDK и готови интеграции, помагайки на екипите да внесат анализа на заплахи и споделения контекст в установените си работни процеси.
Освен наличността на API, вземете предвид ограниченията за заявки, квотите, груповите операции, времето за отговор, автентикацията, поддръжката на SDK и възможностите за автоматизация, особено при обработката на хиляди заявки за обогатяване на данни ежедневно.
Помислете за поддръжка на STIX/TAXII
Поддръжката на STIX/TAXII може да опрости обмена на структурирани данни за заплахи между системите за сигурност и да намали нуждата от индивидуални интеграции.
TI Feeds поддържат STIX/TAXII наред с интеграции чрез API и SDK, което улеснява внедряването на разузнавателни данни в съществуващите работни процеси.
По време на демонстрационен проект (proof of concept) проверете дали данните пристигат в очаквания формат, дали включват необходимия контекст, дали се актуализират с нужната честота и дали функционират надеждно с вашите съществуващи системи.
Планирайте мащабируемостта от самото начало
Услуга, която работи за малък екип по сигурност, може да се сблъска с различни изисквания при разрастване на употребата. Повече аналитици и автоматизирано обогатяване могат да увеличат обема на разследванията и заявките към API, докато доставчиците на управлявани услуги за сигурност (MSSP) може да се наложи да обслужват множество клиентски среди едновременно.
Вземете под внимание управлението на потребители, правата за достъп, разделянето на работните пространства, одитируемостта, капацитета на API и обемите от данни, когато оценявате мащабируемостта. Доставчиците на управлявани услуги за сигурност (MSSP) трябва също така да обърнат специално внимание на мултинаемателността (multi-tenancy), за да гарантират, че клиентските данни остават надлежно изолирани.
Предложението за MSSP на ANY.RUN поддържа работни процеси с голям обем благодарение на автоматизация, стандартизирано отчитане, достъп чрез API/SDK и функционалности, проектирани за множество клиентски среди. Интерактивната изолирана среда (Interactive Sandbox), TI Lookup и TI Feeds осигуряват 3 пъти по-добра производителност на центъра за сигурност (SOC).
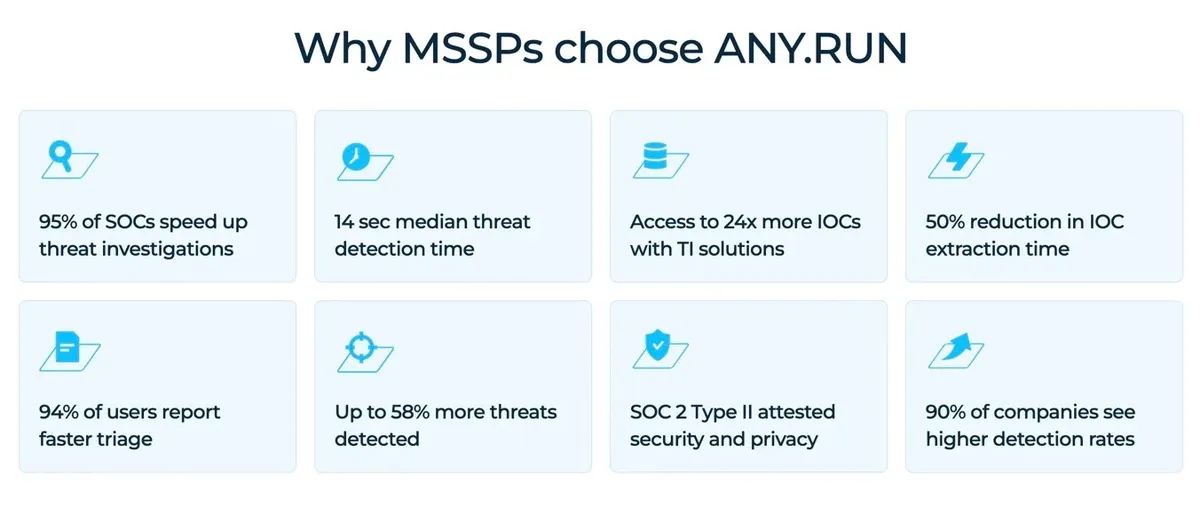
Мащабируемостта означава също така услугата да остане лесна за управление, докато все повече екипи, аналитици и клиенти разчитат на нея.
Намалете натоварването на Tier 1 с до 20%. Увеличете капацитета на аналитиците, рационализирайте операциите и подобрете производителността на услугата. Увеличете ефективността на MSSP
Тествайте опита и удобството на аналитиците
Данните за заплахи трябва да помагат на аналитиците да разследват заплахи ефективно. Дори богатата оперативна информация може да бъде трудна за използване, ако аналитиците трябва да навигират в множество несвързани работни процеси.
По време на оценката обърнете внимание на търсенето, филтрирането, историческата видимост, възможността за свързване и анализиране на контекста (pivoting) и колко лесно аналитиците могат да се придвижват между свързани индикатори.
Практичен тест е да предоставите на аналитиците познат сценарий за разследване, включващ подозрителен домейн, IP адрес, URL адрес или хеш на файл.
Вижте колко бързо могат да определят неговата релевантност, да идентифицират свързана дейност и да съберат достатъчно контекст, за да решат какво да разследват по-нататък.
Интерактивната изолирана среда (Interactive Sandbox) може също да подпомогне практическия анализ на зловреден софтуер и фишинг, позволявайки на аналитиците да взаимодействат със заплахите в реални виртуални среди и да получават достъп до констатации като индикатори за компрометиране (IOC) и тактики, техники и процедури (TTP).
В корпоративните центрове за сигурност (SOC) 95% от екипите ускоряват разследването на заплахи, докато 94% от потребителите постигат по-бързо първоначално приоритизиране и оценка (triage).
Определете необходимостта от мониторинг на тъмната мрежа (Dark Web)
Мониторингът на тъмната мрежа може да помогне на организациите да идентифицират изтекли идентификационни данни, компрометирана корпоративна информация или заплахи, свързани с бранда.
Вместо да се разглежда като задължителна функция, преценете дали отговаря на конкретно изискване за сигурност. Обърнете внимание на покритието на източниците, валидацията, скоростта на откриване и колко лесно аналитиците могат да предприемат действия въз основа на констатациите.
Използвайте реални данни в демонстрационния проект (Proof of Concept)
Демонстрационният проект трябва да отразява реалните работни процеси по сигурност, а не само демонстрации от доставчика.
Използвайте представителни исторически сигнали за тревога, включително зловредни, безопасни и двусмислени случаи. Измервайте резултати като време за разследване, качество на обогатяване на данните, намаляване на фалшивите положителни сигнали, ръчни усилия, производителност на търсенето и надеждност на API.
Ако се планира автоматизирано обогатяване, тествайте реалистични обеми от заявки, за да идентифицирате потенциални ограничения преди внедряването.
Прегледайте общата цена на притежание (TCO)
Цената на услугата за разузнаване на заплахи надхвърля самия абонамент. Интеграцията, поддръжката, обучението, времето на анализаторите, инфраструктурата и използването на API могат допълнително да увеличат общите разходи.
Прегледайте ограниченията на API и допълнителните такси за използване и преценете дали услугата добавя съществено покритие или контекст към съществуващите ви източници на разузнавателни данни.
Например, TI Feeds спомагат за идентифицирането на до 58% повече заплахи като цяло и осигуряват 21-минутно намаляване на MTTR за всеки отделен случай.
При оценката на възвръщаемостта на инвестициите (ROI) екипите могат да сравнят подобни показатели със своето базово време за разследване, покритие на засичане и натовареност на анализаторите.
Превръщане на изискванията в практическо решение
След като изискванията и тестването приключат, оценете доколко всяко предложение се вписва във вашите работни процеси по сигурност.
Вземете предвид качеството на разузнавателните данни, актуалността, обогатяването, корелацията, интеграцията, автоматизацията, поверителността, мащабируемостта, използваемостта и цената. Приоритетите ще варират според организацията и конкретния случай на употреба.
Един MSSP може да се съсредоточи повече върху мултитенантността и капацитета на API, докато един корпоративен SOC може да постави като приоритет скоростта на разследване и контекстуалното обогатяване.
Ръководството за закупуване на разузнавателни данни за заплахи трябва да помогне на екипите да основат решението си на изисквания, тестване и измерими оперативни резултати.
Заключение
Изборът на корпоративно решение за разузнаване на заплахи започва с разбирането на вашите изисквания за сигурност и сценарии на употреба.
Оценете качеството на разузнавателните данни, актуалността, контекста, обогатяването, интеграциите, поверителността, мащабируемостта и автоматизацията, след което валидирайте тези критерии чрез реално тестване.
Целта е разузнаването на заплахи да се превърне в полезен контекст, който помага на екипите по сигурност да разследват заплахите по-бързо и да намалят излишната работа.