Стотици френски супермаркети се сблъскаха със сложна кибератака, позволила на хакери да манипулират индустриални системи за контрол.
Месеци преди хакери да атакуват хладилно оборудване в стотици магазини за хранителни стоки във Франция, базирана в САЩ фирма за киберсигурност откри уязвимости с висока степен на опасност в оборудване, свързано директно с интернет, които биха направили подобна атака възможна.
Според наличната информация хакерите са успели да манипулират хладилните системи при атака, започнала късно в неделя, повишавайки температурата до 120 градуса по Фаренхайт, което е довело до пожари и развалени хранителни запаси.
Изследователи от Claroty, в доклад от август, предупредиха за множество уязвимости в уеб интерфейса за управление на контролери Danfoss AK-SM 800A, които се използват в хладилно оборудване в редица индустрии.
Изследователите демонстрираха способността на злонамерен хакер да изключи охлаждането на компрометиран контролер, докато персоналът, обслужващ оборудването, продължава да смята, че температурите са нормални.
Claroty разкри уязвимостите пред Danfoss, а датският производител издаде бюлетин за сигурност относно две уязвимости, включително CVE-2025-41451 и CVE-2025-41452.
Компанията пусна нова версия на фърмуера за отстраняване на уязвимостите през 2025 г., а изследователите от Claroty обсъдиха откритията на презентация по време на DEF CON в Лас Вегас през август.
ANSSI, френската национална агенция за киберсигурност, публикува обновен бюлетин във вторник, предупреждавайки, че атаките са засегнали също така и контролери Copeland xweb и Dixell xweb. Няма конкретна информация за автор на заплахата, който би могъл да стои зад атаките.
Лидер в HVAC сектора
Danfoss е един от най-големите производители на хладилни и HVAC системи в света, като неговите системи се използват в най-различни индустрии, включително складове, хладилни бази, хранителни вериги и търговски сгради.
„Често се приема, че индустриалните системи за управление, каквито са хладилните контролери, се намират в сигурно защитени мрежи, но нашето проучване установи, че много от тези устройства са директно достъпни през интернет“, заяви Амир Премингер, главен технически директор на Claroty, пред Cybersecurity Dive.
Стотици супермаркети от множество търговски вериги бяха пряко засегнати, включително Carrefour, Monoprix и магазини, собственост на Coopérative U.
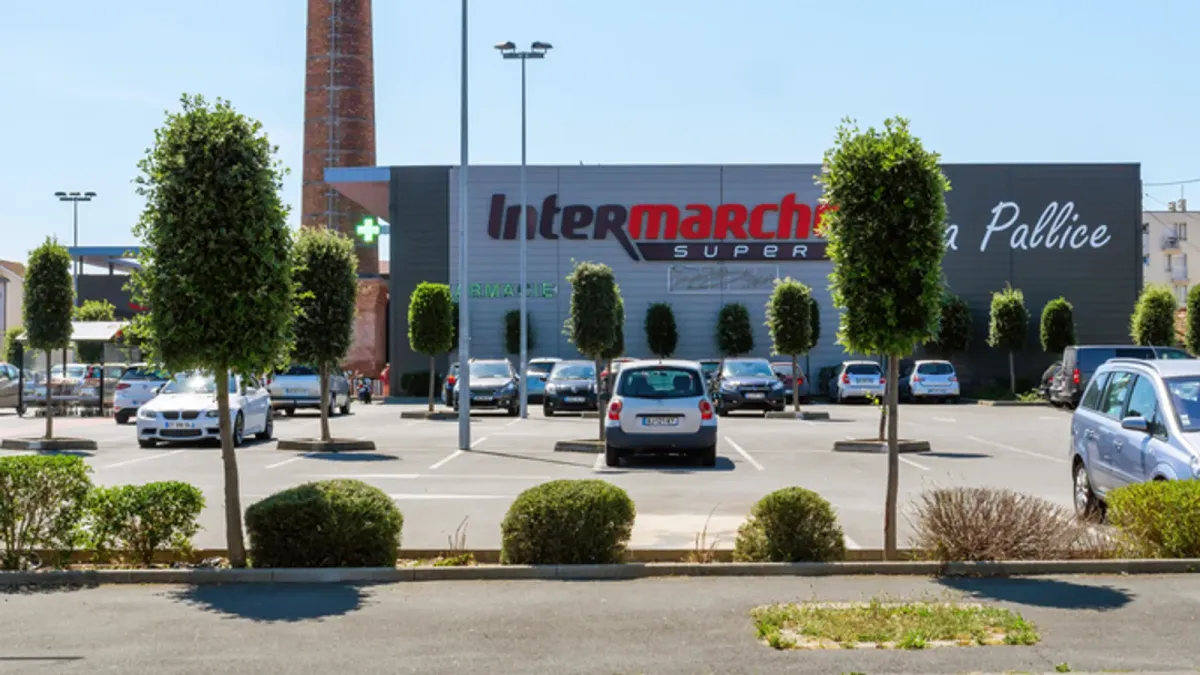
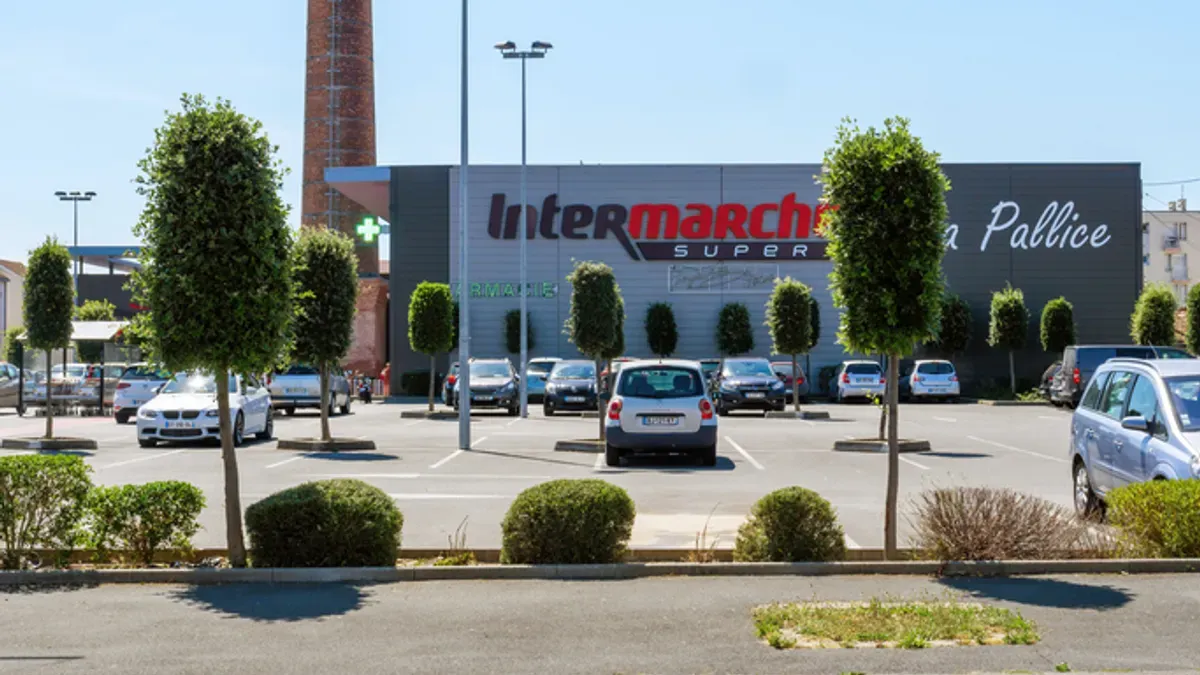
Около 300 магазина на Intermarché и Netto бяха засегнати от атаката, която според съобщенията е била насочена срещу доставчик на услуги, управляващ хладилното оборудване в търговските обекти.
„Intermarché и Netto са предприели всички необходими предпазни мерки за възможно най-бързото изтегляне на продуктите от тези съоръжения“, заяви говорител на Groupement Mousquetaires пред Cybersecurity Dive.
Екипите по сигурност следва да премахнат уязвимите системи от интернет и да възстановят достъпа до тях единствено през сигурен VPN или защитена мрежа, съгласно препоръките в бюлетина.
Представители на Danfoss не бяха открити веднага за коментар.