Критична уязвимост от тип препълване на буфера в динамичната памет (CVE-2026-39919) в интерпретатора и механизма за визуализация Ghostscript може да позволи отдалечено изпълнение на код чрез специално конструирани PDF файлове.
Уязвимостта беше открита на 23 август от изследователи в платформата на Defiant Wordfence чрез използване на тяхната система Argus, базирана на изкуствен интелект.
Ghostscript е PostScript и PDF интерпретатор, който може да визуализира PDF файлове като изображения, да генерира миниатюри за предварителен преглед и да оптимизира PDF файлове чрез компресиране на вградени изображения и премахване на ненужни данни за шрифтове.
При генериране на миниатюра на PDF, WordPress може да използва разширението PHP Imagick, за да извика ImageMagick, който от своя страна стартира Ghostscript.
Специално конструиран PDF файл, съдържащ JPEG 2000 изображение, може да предизвика неправилна обработка на проби с ниска битова дълбочина и несъответстващи резолюции на компонентите.
Използвайки Argus, изследователите разработиха два експлойта за CVE-2026-39919, които принуждават Ghostscript да запише 1024 байта в буфер от 256 байта, увреждайки съседна памет и водещи до отдалечено изпълнение на код без автентикация в инсталация на WordPress.
Wordfence се фокусира върху системи с WordPress, но отбелязва, че уязвимостта засяга всяка онлайн система, работеща с Ghostscript от версия 9.21 до 10.07.1, и може да бъде експлоатирана, ако зловредният код бъде съобразен със средата.
Изследователите тестваха десет Linux среди, включително Debian, Ubuntu, Fedora, Alpine и AlmaLinux, както и официален Docker образ на WordPress, и установиха, че всички те съдържат уязвимия код.
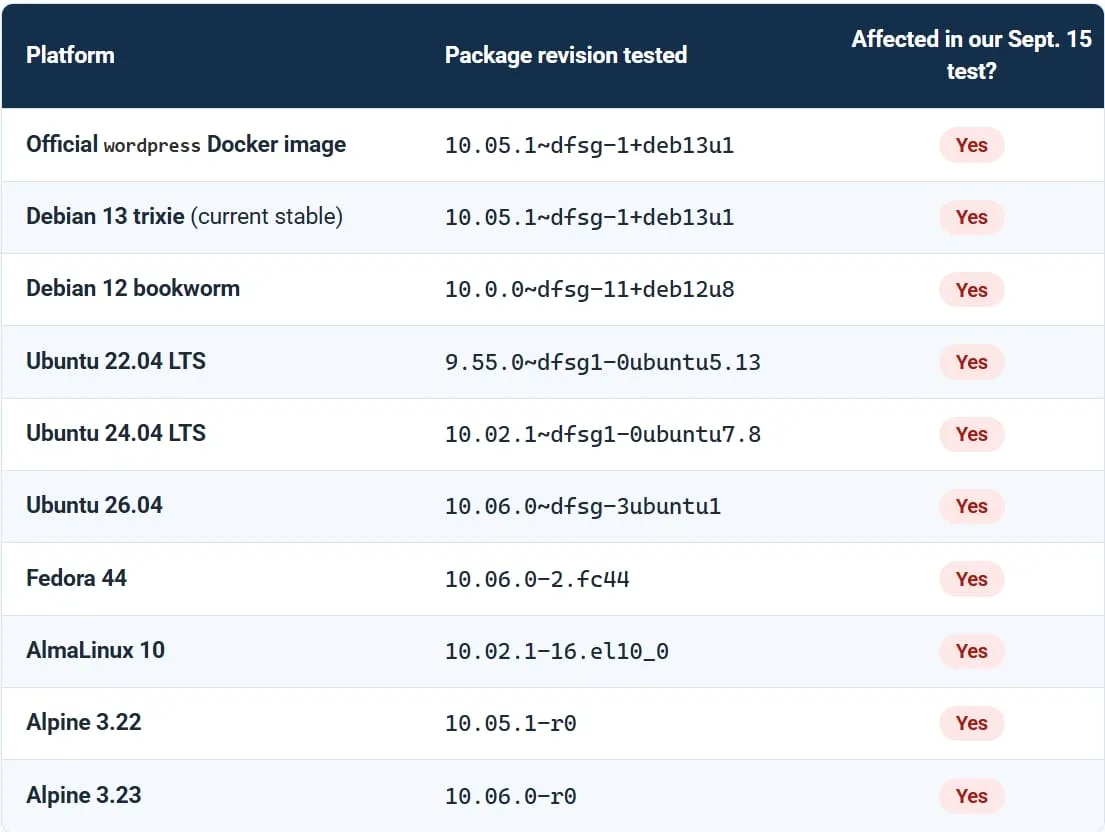
Изследователите тестваха два концептуални експлойта (PoC) и установиха, че възможността им да задействат уязвимостта зависи от целевата среда.
В лабораторна тестова среда те изпълниха експлойтите 10 240 пъти срещу Linux пакети, но не успяха да постигнат отдалечено изпълнение на код. Въпреки това те успешно изпълниха отдалечен код на специално изграден тестов сървър.
Изследователите установиха, че модифицирането на шрифтовете на PDF документа, езиковите настройки, конфигурацията на шрифтовете и една основна системна библиотека позволиха на експлойта да успее, макар и не с постоянна надеждност.
Конкретно в среди на WordPress успешната експлоатация изисква четири предварителни условия:
- Атакуващият може да качи PDF файл, анонимно или чрез потребителски профил с ниски привилегии.
- Сайтът обработва този PDF файл, за да генерира визуализация или миниатюра.
- Веригата на обработка достига до Ghostscript, като необходимият софтуер и политики за сигурност разрешават визуализирането на PDF файлове.
- Ghostscript съдържа неотстранения уязвим код за декодиране.
Wordfence отбеляза, че стандартният WordPress не позволява анонимно качване на файлове в медийната библиотека (Media Library).
В по-общ план всяко приложение, което визуализира предоставени от атакуващия PDF файлове чрез засегнатия код на Ghostscript, може да изложи системата на опасност, като изискванията за автентикация при експлоатация зависят от самото приложение.
Artifex, разработчикът на Ghostscript, пусна корекция за сигурност на 8 септември във версия 10.08.0 на интерпретатора.
Корекциите бяха пренесени и към по-стари версии, така че потребителите трябва да проверят детайлите по ревизиите за състоянието на инсталираните обновления.
Администраторите на WordPress трябва да се уверят чрез своя хостинг доставчик, че Ghostscript е обновен до версия 10.08.0 или по-нова.
При използване на Docker се препоръчва повторно изграждане и внедряване с обновен базов образ, съдържащ корекциите за сигурност.
Ако не е възможно обновяване до коригирана версия на Ghostscript, се препоръчва блокиране на качването на PDF файлове към сървъра или деактивиране на визуализацията на PDF файлове в ImageMagick.
От Wordfence заявиха, че към момента не са наблюдавали реални атаки с експлоатация на CVE-2026-39919 в реална среда.