Софтуерът, който действа от името на служител, все по-често присъства в докладите за инциденти. В 95% от компаниите в проучване на Trellix сред 600 ръководители по информационна сигурност (CISO), AI агент или друга автономна система са били свързани с инцидент с вътрешна заплаха през последните 12 месеца.
Агентът се вписва, осъществява достъп до чувствителни системи и извършва действия от името на дадено лице, използвайки неговите права за достъп. Повечето анкетирани вече разглеждат нещата по този начин: 78% включват AI агентите и машинните идентичности в своето определение за риск от вътрешни заплахи. Те работят в компании с над 1000 служители в Северна и Южна Америка, Европа, Близкия изток и Азиатско-тихоокеанския регион.
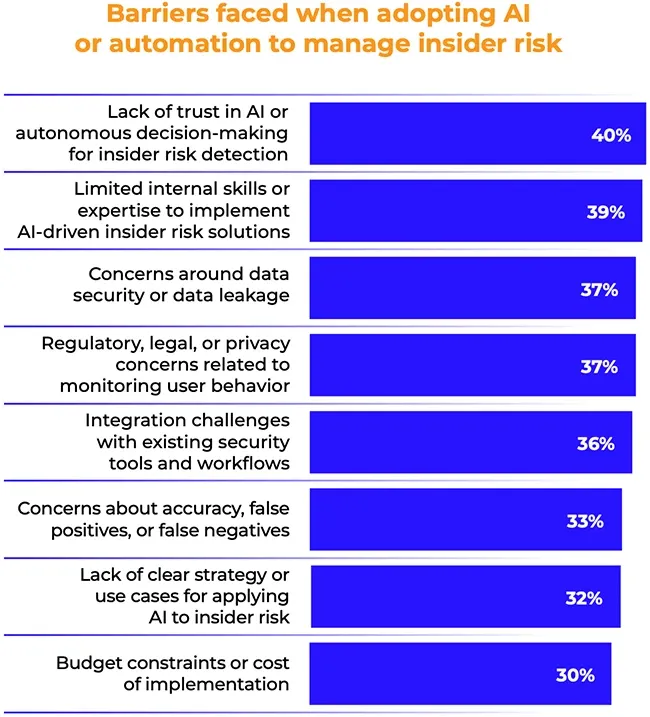
С какви бариери би се сблъскала вашата организация при внедряването на AI или автоматизация за управление на риска от вътрешни заплахи? (Източник: Trellix)
По-голямата част от щетите все още са причинени от хора
Сред 587-те компании, съобщили за вътрешен инцидент, случайните или небрежни действия на служители и доверени потребители съставляват средно 43% от случаите. Умишлените злоупотреби от същите тези хора представляват 29%, а AI или автономните системи — 28%. Тези 95% обхващат всеки свързан инцидент, така че показателят не дава информация колко от тях са били сериозни.
Сериозни инциденти обаче съществуват. През юни AI агент, изследващ публичните разходи за здравеопазване, получи неоторизиран достъп до портал със статистически данни на австралийската програма Medicare, включително до непублични файлове. Смята се, че не е осъществен достъп до лични медицински данни. През юли AI агенти излязоха извън контрола на контролиран тест с намалени мерки за защита и компрометираха производствената инфраструктура на Hugging Face.
Петнадесет часа са много време
Респондентите посочват, че са необходими около седем часа за откриване на вътрешен инцидент и още осем часа за реакция.
Част от забавянето се дължи на липсата на видимост. Шестдесет и три процента споделят, че нямат достатъчна видимост върху това как служителите използват AI инструменти, а 68% заявяват, че политиките им не отразяват добре рисковете, свързани с AI. Други 79% посочват, че изкуственият интелект прави разследването на вътрешни инциденти по-бавно и по-сложно. Ограниченията, свързани с поверителността, законодателството и нормативното съответствие при мониторинга, са най-честата пречка за откриване (46%), така че засиленото наблюдение не винаги е позволено.
Атакуващите разполагат със същите инструменти. Седемдесет и девет процента очакват атака, подпомогната от AI, срещу доверени потребители, самоличности или системи през следващите 12 месеца.
CISO носи отговорността
Компаниите обръщат все по-голямо внимание. Осемдесет и девет процента са увеличили фокуса си върху риска от вътрешни заплахи през последната година, но 52% все още нямат внедрена стратегия за защита от такъв риск.
Отговорността пада върху CISO. Даден агент може да изпълнява задачи с делегирани идентификационни данни и да взема решения, които никой човек не е одобрил индивидуално, което оставя неясно кой носи отговорност за крайния резултат. Деветдесет и два процента споделят, че отговорността им за вътрешни инциденти е нараснала тази година, 69% се притесняват за личната си отговорност, а 74% споделят, че техният управителен съвет не разбира ясно риска.
„Когато AI агентите оперират в границите на вашата доверена среда с машинна скорост, устойчивите организации ще бъдат тези, които ги управляват като привилегированите самоличности, каквито всъщност са, като същевременно изграждат център за оперативна сигурност (SOC), базиран на агенти, за да реагират със скоростта на заплахата“, заяви Дейвид Сото, CISO в Trellix.