Google обновява своята програма за възнаграждаване при откриване на уязвимости в Chrome (Chrome Vulnerability Rewards Program – Chrome VRP), като увеличава плащанията за уязвимости, свързани с повреждане на паметта, и разширява наградите за други дефекти в сигурността, корекции и инструменти за анализ.
„Основна цел на Chrome VRP винаги е била да намираме начини за подобряване на нашите вътрешни тестове, като разбираме кои уязвимости са най-сериозни и трудни за откриване“, заявиха от компанията.
По-високи възнаграждения за грешки, свързани с повреждане на паметта
Базовата награда за уязвимости, водещи до повреждане на паметта, се увеличава четирикратно до 2000 долара. Тези дефекти могат да накарат софтуера да осъществява некоректен достъп до паметта или да я модифицира, да срине браузъра или да позволи на атакуващи да изпълнят зловреден код.
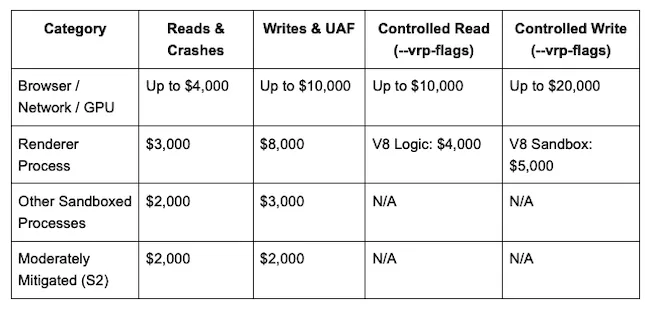
В браузърния, мрежовия и графичния (GPU) процес на Chrome възнагражденията варират от до 4000 долара за четене и сривове до 20 000 долара за контролиран запис в паметта, демонстриран от уеб съдържание. Записи, use-after-free уязвимости и контролирани четения могат да донесат до 10 000 долара.
В процеса за визуализация (renderer), който обработва уеб страници, записите и use-after-free дефектите могат да донесат до 8000 долара. Недостатъците от тип use-after-free възникват, когато софтуерът осъществява достъп до памет, която вече е била освободена. Проблеми в изолираната среда на V8 (V8 sandbox) ще се възнаграждават с фиксирана сума от 5000 долара, докато логическите грешки във V8 ще носят 4000 долара.
Награди за корекции със средна степен на опасност и преодоляване на изолираната среда
Google предлага фиксирана награда от 2000 долара за проблеми, които не засягат безопасността на паметта и са оценени със средна степен на опасност, при условие че докладът включва или директно води до идентифицирана корекция за сигурност.
Компанията въвежда и награди до 20 000 долара за преодоляване на изолираната среда (sandbox escape) с голямо въздействие, което не е свързано с паметта. Тези уязвимости заобикалят защитната бариера, създадена да изолира компонентите на браузъра.
Бонус за фазъри и годишни отличия
Google възстановява бонуса Chrome Fuzzer Bonus в размер на 2000 долара за изследователи, които разработват и предоставят нови фазъри – инструменти, тестващи софтуера с необичайни или неочаквани входни данни с цел откриване на уязвимости.
Указанията за подаване и процедурите за приемане ще бъдат публикувани в секцията с често задавани въпроси (FAQ) на Chrome VRP в сътрудничество с екипа на Chrome Fuzzing.
Компанията планира и годишни награди по своя преценка, с които да отличи приноси като най-много открити уязвимости, най-добър доклад и най-значима грешка.
Кога влизат в сила новите правила
Новите правила за плащане влизат в сила незабавно. Докладите, подадени след 30 април 2026 г., които все още са в опашката за оценка на Google, ще бъдат оценени и възнаградени според обновената рамка.
Изследователите трябва да подават доклади чрез Google Bug Hunters и да избират „Chrome VRP“. От Google съобщават, че новите категории и промени в правилата ще бъдат добавени към официалната страница на програмата.