Нов зловреден софтуер за Android, наречен Hirudo, краде идентификационни данни за банкови сметки, като заменя легитимните банкови приложения с модифицирани версии, които деактивират проверките за сигурност.
Изследователите са идентифицирали злонамерени копия на осем банкови приложения, които използват механизъм за прехващане (hooking engine), за да заобикалят проверките на подписа на приложението, услугите за достъпност (Accessibility) и Play Integrity чрез подмяна на информацията за сертификата или връщане на празни списъци.
Атакуващите могат да използват Hirudo за кражба на идентификационни данни, дистанционно управление на заразените телефони в реално време, събиране на съобщения, заснемане на екранни снимки и запис на звук.
Доклад от днес на компанията за мобилна сигурност ThreatFabric отбелязва, че е наблюдавано как Hirudo имитира най-малко седем индонезийски банки, но зловредният софтуер е насочен и към финансови организации в Китай, Индия, Мексико, Мароко и Тайланд.
Зловредният код обикновено се разпространява чрез приложения за пазаруване (Shopora), съдържание за възрастни (1V1 X) или кратки видео драматизации (ZoyaTV, KoiShort), които изглеждат легитимни и предоставят обещаната функционалност.
Изследователите посочват, че тези приложения действат като зареждащи модули (loaders) за Hirudo, показвайки фалшиво известие за „обновяване“, което води до подкани за предоставяне на разрешения, включително за услугите за достъпност (Accessibility services).
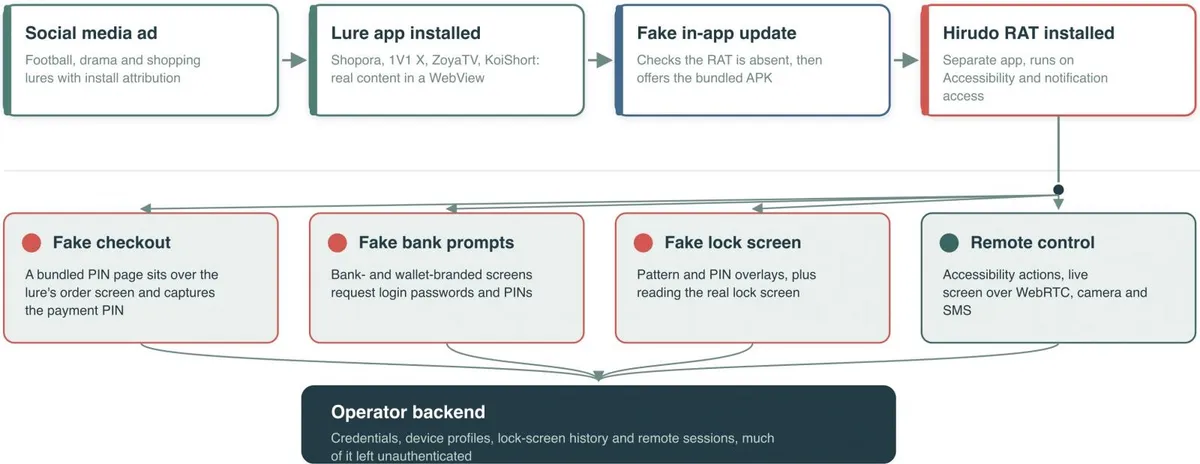
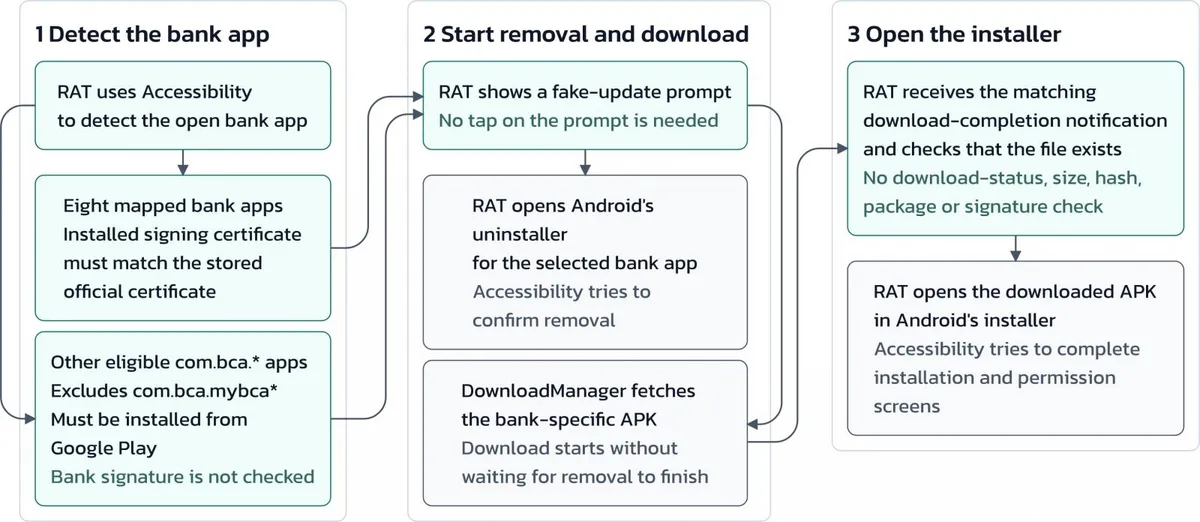
След като бъде инсталиран, Hirudo стартира процеса по деинсталиране на истинското банково приложение, изтегля модифицирано копие и злоупотребява с разрешението си за достъпност, за да го инсталира.
От ThreatFabric поясняват, че това е деликатен и рискован процес за зловредния софтуер, тъй като жертвата може да го прекъсне в два отделни момента.
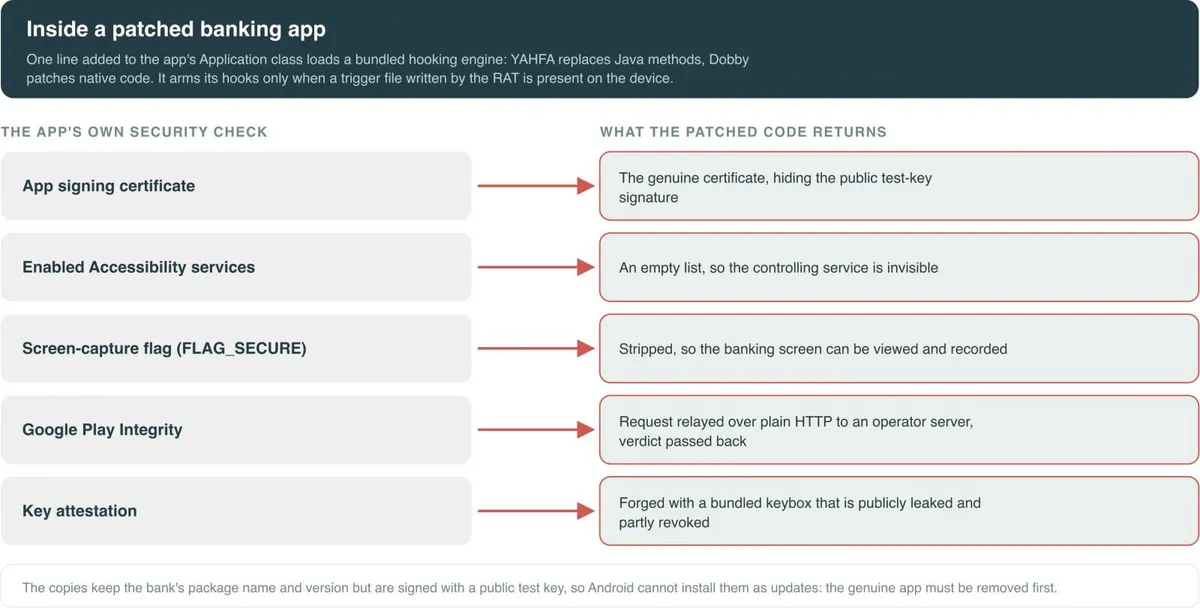
ThreatFabric установява, че злонамереното копие на банковото приложение запазва почти целия оригинален код, но зарежда механизъм за прехващане, изграден върху платформите с отворен код YAHFA и Dobby.
Когато стартира, модифицираното приложение извършва следните действия за избягване на засичането:
- Замества автентичния сертификат за подписване при изпращане на заявка.
- Скрива активираните услуги за достъпност.
- Премахва защитата срещу екранни снимки, позволявайки отдалечено наблюдение и запис.
- Модифицира сертификатите за удостоверяване на ключове (key-attestation) и препраща заявките към Play Integrity през сървър, контролиран от оператора на заплахата.
„Тъй като механизмът работи вътре в собствения процес на банковото приложение, защитите на самото приложение се обръщат срещу него“, споделят изследователите.
Въпреки това ThreatFabric отбелязва, че съществуват определени ограничения пред тези методи за прикриване.
Вграденият пакет с ключове за удостоверяване (attestation keybox) е изтекъл публично и Google отбелязва два от неговите сертификати като компрометирани, така че проверките за анулиране от страна на сървъра могат да засекат тези подправяния.
След като стане активен на устройството, Hirudo може да краде банкови пароли, ПИН кодове за плащания, кодове за отключване на екрана и SMS съобщения, да предава видео на живо от екрана към атакуващите и да осигурява достъп до двете камери.
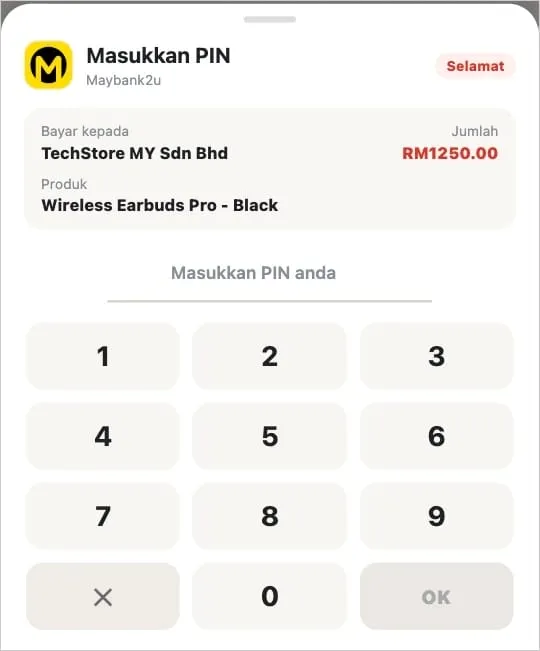
Фалшивите страници за разплащане, показвани от зловредния софтуер, събират ПИН кодове за трансакции, след което извеждат фалшив екран за успешно плащане, за да заблудят жертвите, докато данните им се източват.
ThreatFabric установява, че в момента Hirudo е насочен основно срещу индонезийски банкови приложения, като са открити хиляди записи с идентификационни данни в незащитен административен панел, заедно с информация за устройствата, заключващите екрани и финансовите профили. Точният брой на жертвите обаче остава неизвестен.
Според изследователите „Hirudo бележи целенасочена ескалация в начина, по който банковите троянци за Android атакуват добре защитени приложения“, пренасяйки фокуса от проверките за цялост на ниво устройство към вградените механизми за сигурност в самите банкови приложения.
Експертите препоръчват банките да валидират целостта и автентичността на ниво сървър, да обвързват проверките със сесии и защитени операции, както и да поддържат поведенчески контроли и механизми за оценка на риска при трансакции.
На потребителите на Android се препоръчва настоятелно да поддържат устройствата си актуализирани, да избягват инсталирането на APK файлове от неофициални източници и периодично да стартират сканиране с Play Protect.