От Sila Ozeren Hacioglu, инженер по изследване на сигурността в Picus Security.
В продължение на години екипите по сигурност разполагаха с прозорец от няколко седмици между публичното оповестяване на дадено CVE и неговата експлоатация от атакуващите. Всяка година този прозорец намаляваше. След това се появиха моделите от клас Mythos и сега атакуващите могат да превърнат ново CVE в оръжие за броени часове. Това оставя на екипите по сигурност много малко време, за да разберат дали са изложени на риск.
Именно тук на помощ идва офанзивното тестване. По традиция обаче то се провеждаше по график. С годините този график ставаше все по-сбит. Годишните пентестове станаха тримесечни, а автоматизираните инструменти за тестове за проникване направиха възможно провеждането на тестове всяка седмица.
Всеки напредък съкращаваше времето, през което дадена промяна можеше да остане нетествана. Традиционният автоматизиран пентестинг работеше добре навремето, когато експлоатацията отнемаше седмици. Сега, след като атакуващите направиха голям скок, офанзивното тестване също прави такъв.
Този скок е агентният пентестинг. Той е авангардът на съвременното офанзивно тестване, но крие своите слепи петна. Тази статия разглежда къде се намират те и как могат да бъдат преодолени.
Как би трябвало да работи агентният пентестинг
Ръчният пентест обикновено преминава през няколко фази: разузнаване, оценка на уязвимостите, първоначален достъп, последваща експлоатация (post-exploitation) и изготвяне на отчет. Традиционните автоматизирани инструменти за пентестинг следват същите фази. Дори преди възхода на LLM, някои усъвършенствани инструменти използваха машинно самообучение за избор на следващата стъпка. Например преди пет години разработихме нашия продукт Attack Path Validation (APV) с такъв механизъм за вземане на решения. Но ИИ агентите отиват още по-далеч.
При агентния пентестинг един или повече ИИ агенти изпълняват пентест стъпка по стъпка. В нашия продукт за агентен пентестинг Picus Swarm използва пет специализирани агента, оркестрирани от Numi AI.
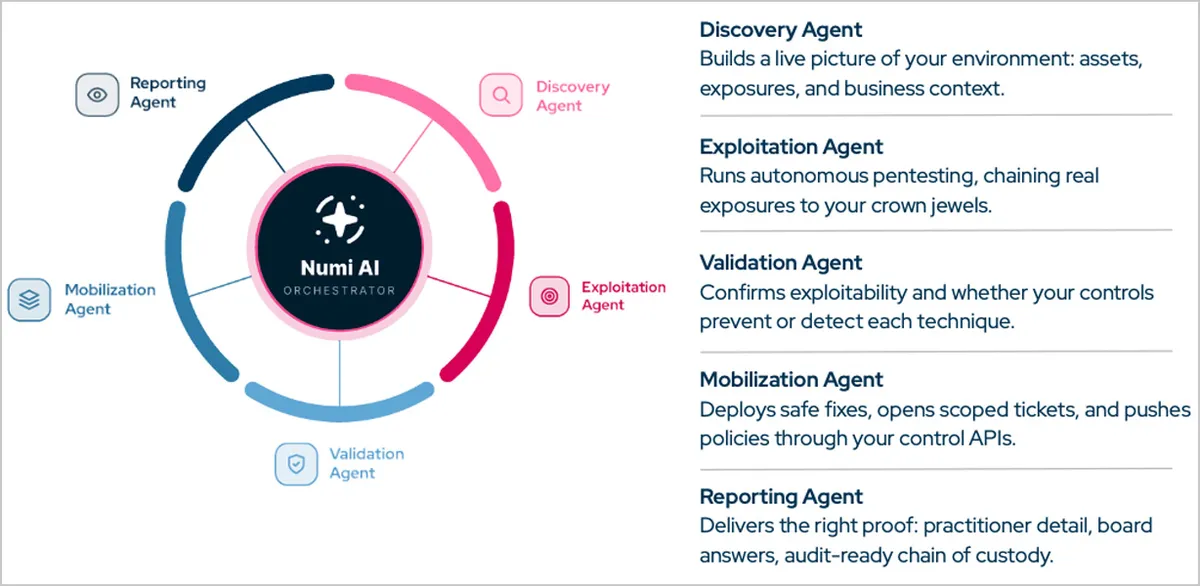
ИИ агентите за пентестинг оценяват констатациите и контекста на вашата организация, за да избират следващата стъпка динамично. Тази креативност им позволява да откриват вериги от експлойти много по-бързо от човек пентестър, включително такива, които човек би могъл напълно да пропусне. Творческият подход обаче има своята цена.
Изпълнението на всичко по агентен път изразходва голям брой токени, а резултатите варират при различните изпълнения. Дори когато нищо в средата не се е променило, даден агент може да се провали пет пъти при експлоатирането на уязвимост и да успее на шестия. Изпълнението на десетки тестове за сигурност става скъпо, а в голяма организация с хиляди крайни точки едно-единствено агентно изпълнение може да отнеме седмици.
Ето защо детерминираният автоматизиран пентестинг все още е необходим. Той е по-малко креативен, но осигурява последователно тестване, струва по-малко и приключва по-бързо, така че може да се изпълнява много по-често. Той следва повторяеми стъпки, което позволява на екипите да сравняват изпълненията във времето и надеждно да тестват повторно внесените корекции.
Правилният подход предлага и двете. Изпълнявайте детерминирани тестове често за предвидимо покритие, а агентни тестове – на определени интервали. Колко често ще става това, зависи от нуждите на вашата организация и нейния апетит към риск. Picus Autonomous Pentesting може да работи и в двата режима – напълно агентен или детерминиран, и се адаптира към вашия контекст, рискове и промени в пейзажа на заплахите и вашата среда.
Агентният пентестинг е ценен и необходимостта от него е реална. Но той има ограничения, които си струва да бъдат разбрани.
Вижте какво покрива вашият пентестинг и какво – не
В повечето внедрявания автоматизираният пентестинг покрива само една от шестте повърхности, които трябва да валидирате.
Този бял доклад показва какво остава нетествано – от правила за засичане до облачни среди, идентичност и предпазни механизми за ИИ, защо добавянето на ИИ не премахва този таван и три въпроса, които разкриват тази празнина.
Ахилесовата пета на агентния пентестинг: нетестваеми активи и експозиции
Най-голямата сила на агентния пентестинг е същевременно и неговото ограничение. Той тества чрез провеждане на реални атаки, така че може да тества само онова, до което може да достигне безопасно. Проучване на Omdia установи, че организациите провеждат пентестове средно върху едва 32% от своята повърхност на атака.
Ограниченията за безопасност го държат далеч от критични системи. Един реален експлойт може да срине услуга, да повреди данни или да задейства превключване при срив (failover). Ето защо насоките на PCI и NIST съветват тестващите да избягват потенциално разрушителни експлойти върху чувствителни производствени системи. Достижимостта ограничава останалото. Агентът може да тества само онова, до което има мрежов маршрут, така че сегментираните и изолираните без мрежова връзка (air-gapped) зони остават недостижими.
Видяхме това в средата на един клиент. Техните скенери отчетоха заобикаляне на автентикацията в nginx-ui (CVE-2026-33032) при 480 инстанции.
В рамките на разрешения обхват агентният пентестинг успя да тества едва 120 от тях. Той потвърди, че 80 са уязвими за експлоатация, докато 40 бяха блокирани. Останалите 360 – три от всеки четири засегнати инстанции – бяха недостижими и не получиха заключение.
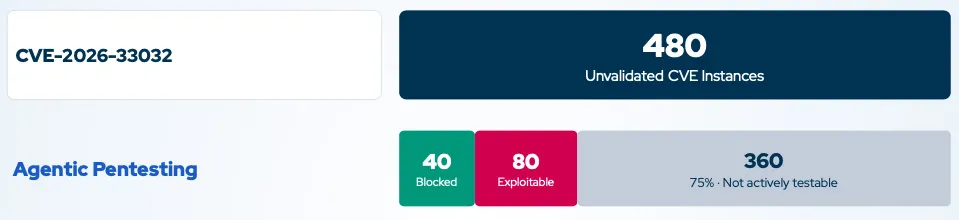
Случаят с nginx-ui обхващаше едно-единствено CVE. Ако погледнем по-мащабно към всички CVE във вашата среда, се появява втора празнина. Дори при активи, до които инструмент за агентен пентестинг може да достигне, много уязвимости не могат да бъдат тествани, тъй като няма експлойт, който да бъде изпълнен.
VulnCheck установи, че едва около една четвърт от CVE за 2025 г. са разполагали с код за доказателство на концепцията (PoC) или подробности за експлойт. Организацията установи също, че 29% от уязвимостите, потвърдени от нея като експлоатирани през 2025 г., са били експлоатирани на датата на публикуване на тяхното CVE или преди това. При липса на публичен експлойт за изпълнение, някои екипи молят LLM да напише такъв. Нетестваният експлойт обаче може да срине услуга или да повреди данни.
Така агентният пентестинг оставя две празнини: активите, до които никога не достига, като тези 360 инстанции, и уязвимостите, които не може да тества на активите, до които достига, често поради липса на експлойт за изпълнение.
Искате ли пълен технически анализ? Изтеглете белия доклад.
Как валидирането на експлоатируемостта покрива всички ваши активи и експозиции
В разгледания по-горе случай със заобикалянето в nginx-ui агентният пентестинг остави 360 от 480-те засегнати инстанции без отговор. Валидирането на експлоатируемостта, осигурено от Picus Exposure Validation, не се опитва да достигне до тях чрез експлойт. То разделя даденото CVE на поведенията на атакуващия, необходими за неговото експлоатиране, и тества всяко поведение спрямо вашите активни контроли за сигурност в рамките на часове.
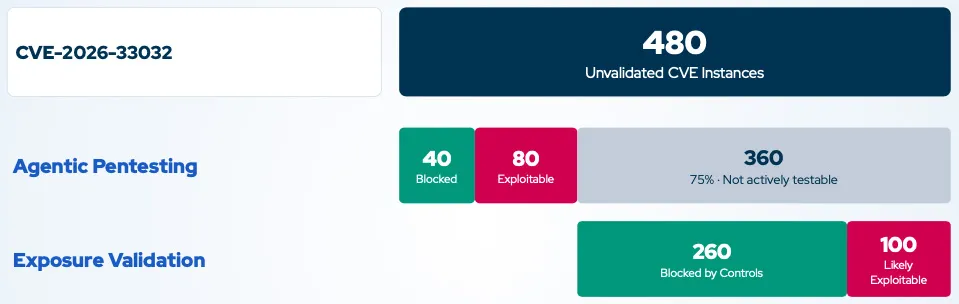
Тъй като заключението се основава на доказателства от контролите, а не на успешна експлоатация, липсващият PoC не се третира като доказателство, че даден актив е защитен. Това адресира и двете празнини. В съчетание с контекста на актива тези доказателства дават заключение за 360-те нетествани инстанции: 260 са блокирани от контролите, а 100 са вероятно уязвими за експлоатация.
480-те първоначални констатации се превръщат в 180 подкрепени с доказателства приоритета: 80, потвърдени като експлоатируеми чрез агентно тестване за проникване, и 100, оценени като вероятно експлоатируеми чрез Exposure Validation.
Знаете кои хостове вашите мерки за контрол вече покриват и кои се нуждаят от компенсиращ контрол още днес.
Три метода, работещи заедно, за да валидират всяко CVE и всеки актив за часове
Използването на тези методи като отделни инструменти може да доведе до изолирани или дублиращи се констатации и противоречиви приоритети. Те трябва да захранват един споделен, подкрепен с доказателства и съобразен с контекста модел на констатациите, с един общ списък със задачи (backlog) и един резултат за всяка експозиция.
Платформата Picus Platform е изградена на този принцип, като Autonomous Pentesting, Exposure Validation и Breach and Attack Simulation работят въз основа на споделени доказателства.
Когато се появи критично CVE, Numi AI го прихваща като сигнал, а агентите на Picus Swarm поемат процеса оттам нататък.
- Откриване. CVE се обогатява с данни за заплахите и се съпоставя с техниките на атакуващите. Идентифицират се засегнатите активи, тяхната критичност за бизнеса и внедрените мерки за контрол.
- Валидиране. Autonomous Pentesting тества активите в обхват, Breach and Attack Simulation тества мерките за контрол, а Exposure Validation оценява всеки засегнат актив.
- Мобилизиране. Мерките за смекчаване с нисък риск се внедряват автоматично. Останалите се възлагат на отговорници и всяка корекция се валидира повторно.
Целият цикъл се изпълнява за часове, а не за седмици.
Равносметката
Атакуващите с модели от клас Mythos вече могат да превърнат ново CVE в оръжие за часове. Агентното тестване за проникване е най-мощният начин да се тества като истински атакуващ, а когато същата платформа поддържа и детерминистични тестове, тестването остава както креативно, така и повторяемо. Но дори взети заедно, тези методи могат да тестват само онова, до което могат да достигнат безопасно.
Exposure Validation покрива останалото. Заедно с Breach and Attack Simulation, трите възможности работят като единна платформа за валидиране на всяко CVE върху всеки актив за часове.