
Хакери са използвали фалшив уебсайт за изтегляне на WatchGuard VPN, за да откраднат данни за вход, преди да предложат на посетителите истинския, дигитално подписан инсталационен файл на VPN клиента.
Атаката е събирала адреса на VPN сървъра, потребителско име и парола чрез изскачащ прозорец в браузъра, оставяйки жертвите уязвими без необходимост от инсталиране на зловреден клиент.
Кампанията показва как стандартно търсене на софтуер може да доведе до кражба на идентификационни данни. Подобни атаки чрез отравяне на резултатите от търсачките (SEO poisoning) класират фалшиви уебсайтове сред надеждните резултати, превръщайки високата позиция в ненадежден показател за безопасността на дадена страница за изтегляне.
Изследователи от Huntress са идентифицирали кампанията по време на разследване на инцидент от 7 октомври, засегнал администратор в доставчик на управлявани услуги (MSP).
Техният доклад от 13 октомври описва фишинг, а не инсталатор, съдържащ зловреден софтуер: кражбата се е извършвала директно в браузъра преди изтеглянето на легитимния софтуер.
Хакери използват фалшив сайт за изтегляне на WatchGuard VPN
Администраторът е потърсил в Bing фразата „watchguard vpn sll download“, след което е отворил фалшивия сайт осем секунди по-късно. Разследващите са проследили посещението през стандартното пренасочване от резултатите от търсенето на Bing.
Тези доказателства потвърждават, че пътят към капана е бил чрез отравяне на оптимизацията за търсачки (SEO poisoning), а не чрез платена злонамерена реклама.
Целевата страница е използвала брандинга на WatchGuard, информация за продуктите и секция с въпроси, за да изглежда полезна. Бутонът за изтегляне е водел към фалшива страница за поддръжка, предлагаща клиенти за различни операционни системи.
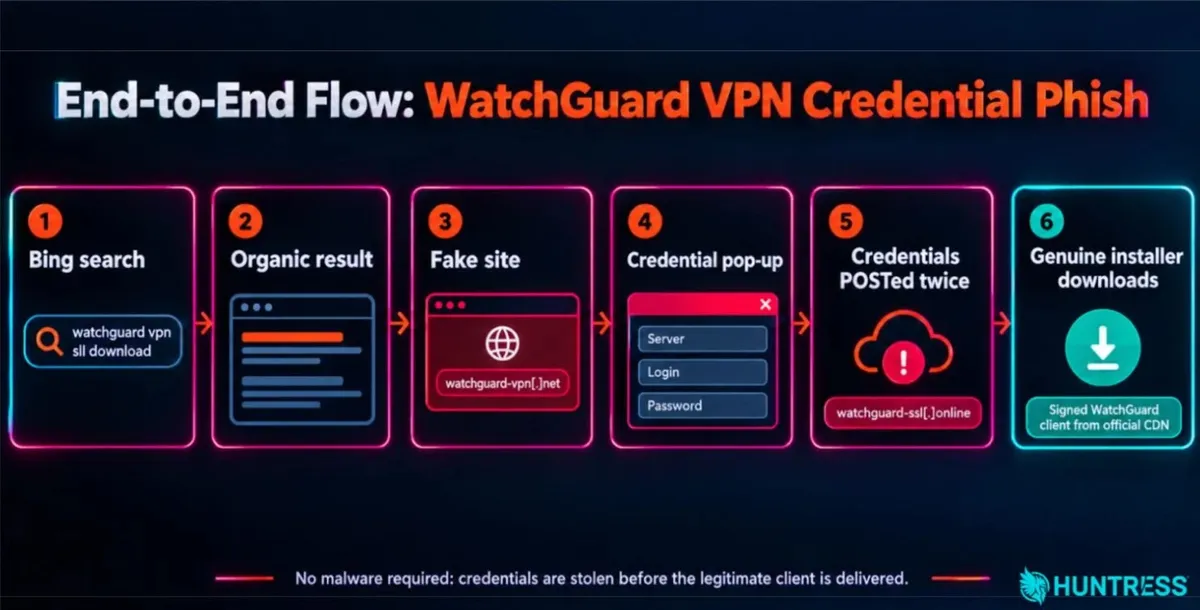
В долния колонтитул сайтът е бил описан като независим фен сайт, въпреки че процесът по изтегляне се е представял като услуга за поддръжка. Избирането на която и да е опция за изтегляне е отваряло прозорец, изискващ Server, Login и Password.
Тези полета съвпадат с данните, необходими за стандартна VPN връзка, което прави заявката да изглежда позната. По-ранни фалшиви сайтове за изтегляне на Ivanti са използвали подобно представяне от името на доставчика, въпреки че тази кампания е разпространявала модифицирани инсталатори, вместо да събира всичко чрез формуляр в браузъра.
Логиката за прихващане е използвала приблизително 150 реда четим JavaScript. Тя е записвала въведените стойности в JSON формат и ги е изпращала чрез HTTP POST заявка към отделен сървър за събиране на данни. Всяко изпращане е съдържало етикет, показващ дали става въпрос за първи или втори опит.
Скриптът винаги е отхвърлял първото въвеждане, изчиствал е полетата и е показвал съобщение „Incorrect data“. Това е подтиквало жертвите да коригират евентуално сгрешена парола или да опитат друга, предоставяйки на атакуващите допълнителен набор от данни.
Как е функционирала кражбата на идентификационни данни
Неуспешните мрежови заявки са генерирали предупреждение единствено в конзолата на браузъра, избягвайки видимо съобщение за грешка. След второто въвеждане съобщението е ставало зелено и скрита връзка е стартирала изтеглянето на WatchGuard Mobile VPN with SSL версия 12.11.5 от официалната мрежа за доставка на съдържание (CDN) на доставчика.
От Huntress са потвърдили, че дигиталният му подпис е останал валиден и че подписаното съдържание не е било променяно. Това се различава от по-ранната кражба на идентификационни данни за VPN, свързана от Microsoft със Storm-2561, при която са използвани фалшиви инсталатори и зловредни DLL файлове преди пренасочването на жертвите към легитимния софтуер.
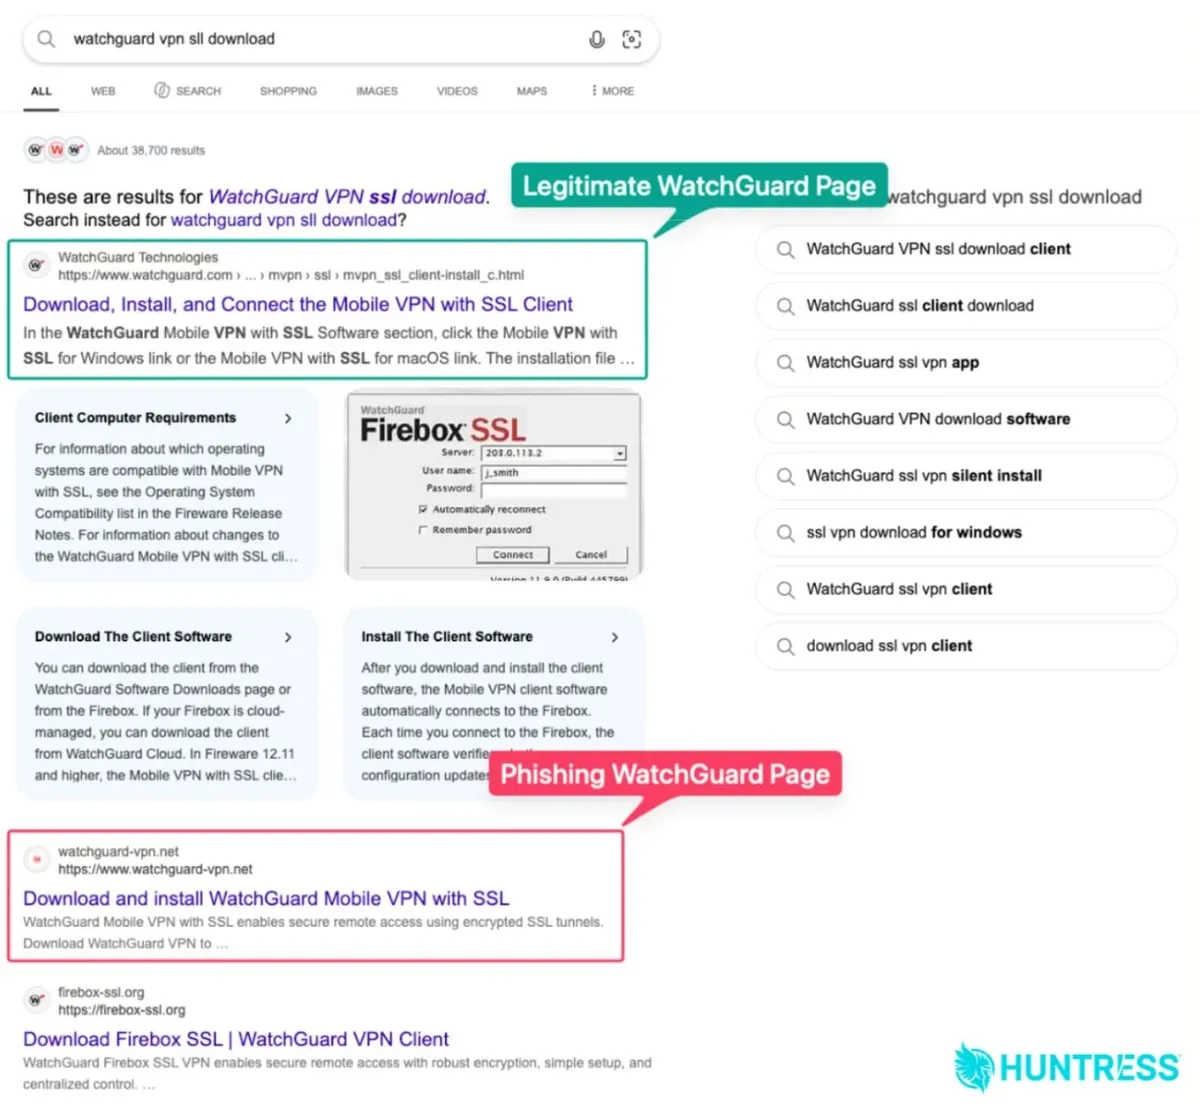
Huntress не са установили дали едни и същи оператори контролират двете регистрации на повторно използвания фишинг домейн. В разследвания инцидент историята на браузъра не показва изтегляне от мрежата за доставка на WatchGuard.
От Huntress посочват, че това предполага, че администраторът не е преминал през двете въвеждания, въпреки че първо изпращане остава възможно. Managed Defender е маркирал активността 21 секунди след зареждането на страницата, позволявайки на екипите за реакция да предоставят насоки за отстраняване на проблема преди ескалация.
Примамващият домейн е бил свален до 13 октомври. Организациите трябва да сменят компрометираните пароли, да считат въведените адреси на VPN сървъри за известни на атакуващите, да въведат задължително многофакторно удостоверяване (MFA) и да анализират необичайните влизания през VPN.
Служителите трябва да използват запазени отметки към официалния портал за софтуер на WatchGuard, вместо резултати от търсачки. Валидният подпис на инсталатора не доказва, че уебсайтът, който го предоставя, е обработил идентификационните данни безопасно.
Индикатори за компрометиране (IoC):
| Тип | Стойност, докладвана от източника | Контекст |
|---|---|---|
| Фишинг домейн | watchguard-vpn[.]net | Фалшив сайт за изтегляне на VPN |
| Фишинг URL | hxxps://www.watchguard-vpn[.]net/ | Наблюдаван целеви адрес |
| Страница за изтегляне | watchguard-vpn[.]net/index.php | Фалшива страница за поддръжка |
| IP адрес на примамката | 80.249.132[.]140 | Хостинг през октомври |
| Домейн за събиране на данни | watchguard-ssl[.]online | Получава JSON с идентификационни данни |
| IP адрес за събиране на данни | 158.94.209[.]19 | Хостинг на колектора |
| Скрипт | popup.js | Прихващане на идентификационни данни в браузъра |
| Исторически IP адрес | 74.208.236[.]39 | Резолюция на домейна през януари |
| Свързан исторически домейн | watchguard-vpn[.]com | Докладване от по-ранна кампания |
| Легитимен инсталатор | WG-MVPN-SSL_12_11_5.exe | Оригинален клиент на WatchGuard |
| Частичен Authenticode SHA-256 | fb3c39ba…0032ac1f | Съкратен дайджест на подписа; не е хеш на зловреден софтуер |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване или създаване на хипервръзки. Възстановявайте ги само в рамките на контролирани платформи за анализ на киберзаплахи (threat intelligence) като MISP, VirusTotal или вашата SIEM система.