Cisco отстрани още една активно експлоатирана уязвимост от тип нулев ден в своето решение Secure Email Gateway (SEG), която позволява на отдалечени неудостоверени нападатели да изпълняват команди с root привилегии.
Следена под идентификатор CVE-2026-76519, тази уязвимост произтича от слабост тип „преминаване през относителни пътища“ (relative path traversal) във функционалността Advanced Malware Protection (AMP) на SEG, породена от неправилна обработка на прикачени файлове в имейли. Атакуващите могат да експлоатират този проблем, като изпратят имейл със специално създаден злонамерен прикачен файл през устройство без инсталирани корекции за сигурност.
„Успешното експлоатиране би могло да позволи на атакуващия да записва произволни файлове и да изпълнява команди с root привилегии върху базовата операционна система“, посочва Cisco в бюлетин за сигурност от сряда. „През октомври 2026 г. екипът на Cisco PSIRT установи активно експлоатиране на тази уязвимост.“
CVE-2026-76519 засяга инстанции на SEG, при които услугата File Reputation е активирана и присвоена към пощенска политика (mail policy), а версията на Content Scanner Tools е по-стара от 25.3.0.5525.
За да определят дали конкретно устройство е уязвимо, администраторите трябва да използват CLI командата contentscannerstatus, за да проверят коя версия на Content Scanner Tools се изпълнява, и да проверят отметката „Enable File Reputation“ в Mail Policies > Incoming Mail Policies > Advanced Malware Protection или Mail Policies > Outgoing Mail Policies > Advanced Malware Protection в уеб-базирания интерфейс за управление.
Въпреки че компанията не сподели повече подробности относно атаките, експлоатиращи уязвимостта CVE-2026-76519, тя предостави индикатори за компрометиране (IOC) в таблицата по-долу.
| Съобщение в лога | Препоръчително действие |
|---|---|
| System Security: Открит е вероятен индикатор за компрометиране. Свържете се с TAC за допълнителни препоръки. | Открито е компрометиране. Следвайте указанията в раздела „Препоръки“ на този бюлетин за сигурност |
| System Security: Сканирането за сигурност не завърши. Свържете се с TAC за допълнителни препоръки. | Свържете се с Центъра за техническа помощ на Cisco (TAC) за допълнително съдействие. |
| System Security: Не е открит индикатор за компрометиране. | Не е открито компрометиране. Надградете до коригирана софтуерна версия, ако е приложимо |
Cisco също така предупреди клиентите си да направят кръстосана проверка на записите от защитните стени и мрежовите логове за признаци на подозрителна активност (включително сваляния и качвания към и от външни или подозрителни IP адреси), тъй като нападателите могат да заличат следите от експлоатацията, след като получат възможност за изпълнение на команди с root привилегии на уязвимите системи.
Компанията допълни, че вече е приложила мерки за смекчаване на риска върху облачните инстанции и се е свързала със собствениците на устройства Cisco Secure Email Cloud, при които е открила доказателства за потенциално компрометиране.
„Cisco настоятелно препоръчва на клиентите, с които се е свързала, да възстановят устройството до сигурна конфигурация чрез подновяване на идентификационните данни и всички криптографски материали, инсталирани на устройството, когато това е възможно. В допълнение, Cisco горещо препоръчва ограничаване на достъпа до устройството и внедряване на надеждни механизми за контрол на достъпа“, заявиха от компанията.
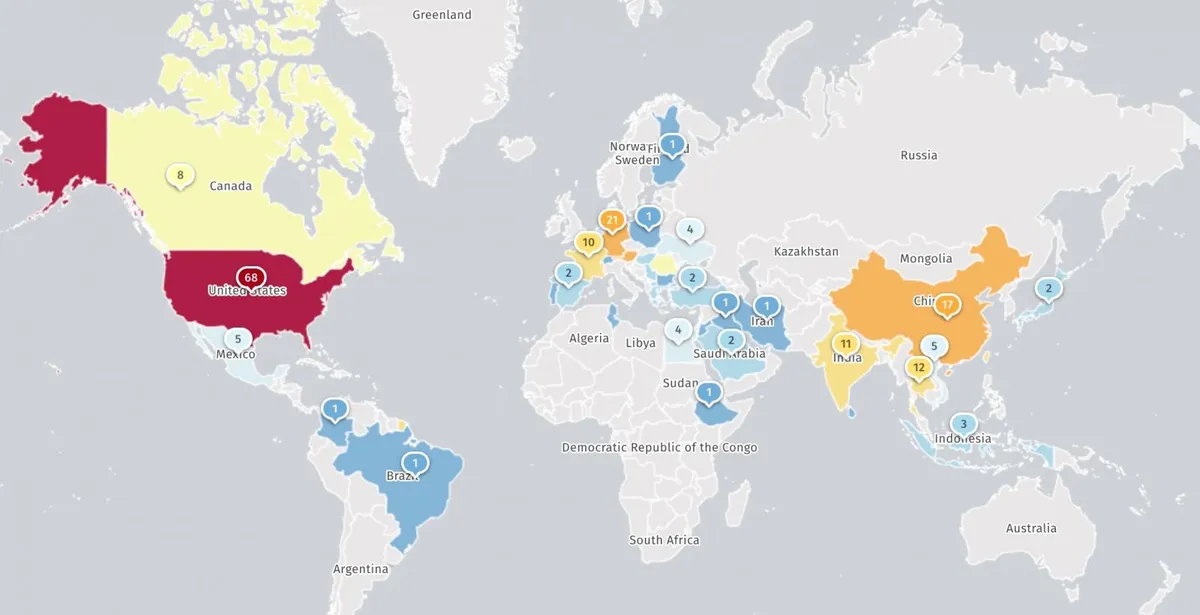
Организацията за наблюдение на интернет сигурността Shadowserver проследява близо 300 инстанции на Cisco Secure Email Gateway, достъпни онлайн, но не предоставя информация колко от тях са примамки (honeypots) или вече са защитени.
През юли 2024 г. Cisco отстрани друга критична уязвимост в SEG (CVE-2024-20401), която позволяваше на нападатели да добавят нови потребители с root права или трайно да извеждат устройствата от строя чрез имейли със злонамерени прикачени файлове.
През януари компанията отстрани уязвимост от максимална степен на опасност в Cisco AsyncOS (CVE-2025-20393), която атакуващите са експлоатирали в zero-day атаки, насочени срещу устройствата SEG и Secure Email and Web Manager (SEWM) от ноември 2025 г.
Съвсем наскоро, през изминалия месец, Cisco предупреди клиентите си да инсталират корекции за сигурност срещу нова активно експлоатирана zero-day уязвимост в SEG (CVE-2026-76461) при парсването на имейли в софтуера Cisco AsyncOS, която също така позволява на неудостоверени отдалечени нападатели да изпълняват произволни команди с root права върху базовата операционна система.
От ноември 2021 г. насам Агенцията за киберсигурност и инфраструктурна сигурност на САЩ (CISA) е добавила 100 уязвимости на Cisco към своя каталог с активно експлоатирани слабости, седем от които са били използвани в ransomware атаки.