
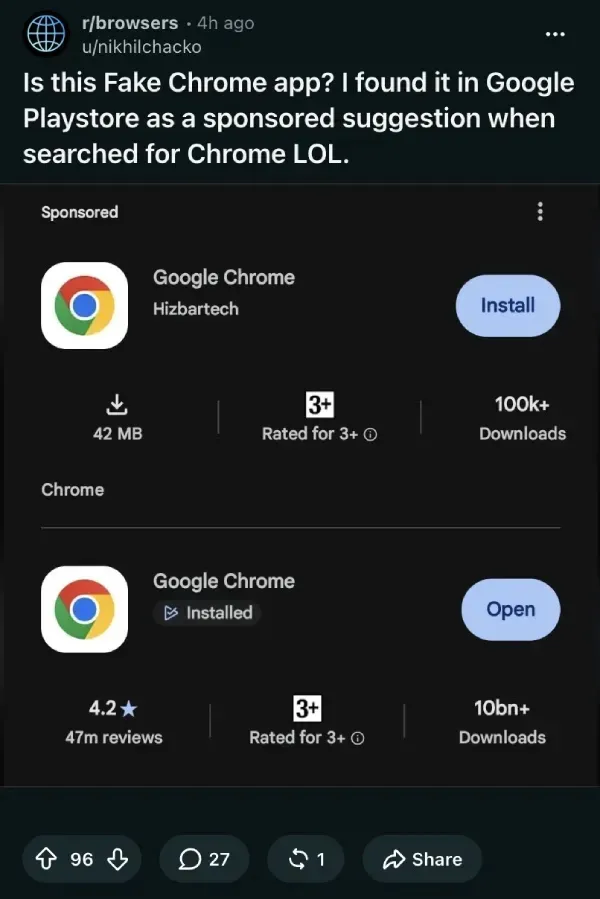
Фалшиво приложение на Google Chrome се появи в Google Play със скрийншот, показващ над 100 000 изтегляния, което породи нови опасения относно проверките на приложенията и платените резултати от търсенето.
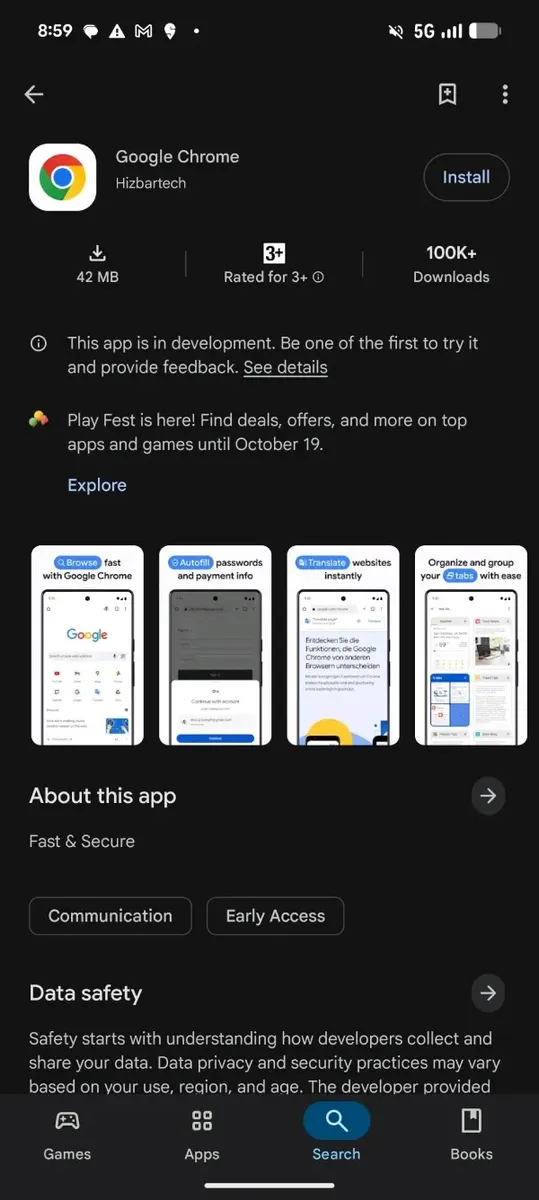
Обявата е копирала името, иконата и описанието на Chrome, но нейният разработчик е бил Hizbartech, а не Google LLC. Според съобщенията приложението се е появявало над истинския браузър като спонсориран резултат.
Въпреки това броячът на изтеглянията не доказва, че 100 000 души са го инсталирали, докато то е използвало брандинга на Chrome. Наличните доклади също така не установяват кражба на пароли, банков троянски кон или потвърден зловреден код.
Изследователи от PiunikaWeb забелязаха заблуждаващото приложение, след като потребител от общността r/browsers в Reddit сигнализира за него. Техният доклад от 14 октомври описва рекламен софтуер (adware) и отбелязва, че търсенето по името на разработчика все още го намира, въпреки че самите те не са успели да възпроизведат спонсорирания резултат при търсене на Chrome.
Фалшиво приложение на Chrome в Google Play
PiunikaWeb проследи приложението до игра, наречена Ball Bounce, която според информацията се е появила през август, преди да промени брандинга си в края на септември.
Android Authority съобщи за поява на обявата на 22 август и промяна на 30 септември, докато SammyGuru откри архив, предполагащ наличност още през юли. Точната дата на стартиране остава несигурна.
Основното притеснение е промяната в идентичността. Обява, която някога се е представяла като игра, по-късно е заимствала визията на доверен браузър.
Предишни публикации за злонамерени приложения в Google Play показват как приложенията могат да се променят след пускането им, въпреки че тези отделни случаи не установяват какво точно е съдържало това имитиращо приложение.
Съмнителният идентификатор на пакета, com.ballbounce.Hizbartech, също свързва обявата с предишната ѝ идентичност като игра. За разлика от видимото име и икона на приложението, този идентификатор даде на изследователите друг начин за свързване на двете версии.
Той е полезна следа при проверки на устройства, а не доказателство за конкретни злонамерени функции. PiunikaWeb цитира потребители на Reddit, които са инсталирали приложението с размер 42 MB и са открили интерфейс в стил контакти с аватари с изкуствен интелект вместо браузър.
Android Authority описва чат приложение с предварително подготвени отговори. Тези свидетелства обясняват несъответствието между обявата и нейното поведение, но не представляват публикуван анализ на кода.
Нито един прегледан доклад не предоставя доказателства за кражба на пароли от браузъра, дистанционно управление или скрити екрани за банкови данни в това приложение. Предишни съобщения за фалшиви страници за инсталиране на Chrome описват разпространението на SpyNote чрез имитиращи уебсайтове, но това беше различна кампания.
Неговите възможности и индикатори не бива да се приписват на тази обява в Google Play. По същия начин твърдението, че приложението е „избегнало засичането“, описва видимото му преминаване през проверките на магазина, а не потвърден технически метод.
Какво всъщност правеше приложението
Наличните доказателства не показват криптиран зловреден код, проверки за тестови устройства, отложено изтегляне на код или дефект в сигурността на Android. Документираният проблем е представяне под чужда самоличност и съобщено позициониране като спонсориран резултат.
По-късни публикации посочват, че обявата изглежда е била премахната. SammyGuru съобщи, че връзката към нея връща съобщение за ненамерена страница на 14 октомври, но предупреди, че това не потвърждава премахването ѝ в световен мащаб.
Медията откри и противоречиви данни за изтеглянията: над 100 000 на скрийншот и над 10 000 в индексирана обява. Тези различия имат значение, тъй като общият брой инсталирания, наличността в магазина и потвърдените инфекции са различни показатели.
Докладите за скрити зареждащи модули (stealth loaders) в Google Play описват отделен метод, включващ фалшиви актуализации и последващо доставяне на зловреден софтуер. Няма публикувани доказателства, свързващи тази техника или банковия троянски кон Anatsa с приложението на Hizbartech.
Потребителите трябва да проверяват дали в официалната страница на Chrome като издател е посочен Google LLC и дали се използва com.android.chrome като идентификатор на пакета. Всеки, който е инсталирал копието на Hizbartech, трябва да го премахне и да стартира Google Play Protect.
Познатата икона, спонсорираното позициониране или големият брой изтегляния не бива да заменят проверката на разработчика. За екипите по сигурност името на пакета предлага по-ясна отправна точка, отколкото търсенето единствено на Chrome.
Проверете засегнатите устройства за посоченото приложение и неочаквани разрешения, като същевременно разграничавате всички констатации от потвърдена кражба на данни. Публичните данни все още оставят този въпрос без отговор.
Индикатори за компрометиране (IoCs):
| Тип | Съобщена стойност | Контекст |
|---|---|---|
| Пакет за Android | com.ballbounce.Hizbartech | Идентификатор на съмнителната обява |
| Разработчик | Hizbartech | Издател, показан под брандинга на Chrome |
| Имитирано име | Google Chrome | Копирана идентичност на доверен браузър |
| Предишно име | Ball Bounce | Предишен брандинг като игра |
| Съобщен размер | 42 MB | Само за контекст, не е уникален |
| SHA хешове и мрежови IoC | Не са оповестени | Няма налични проверени стойности |
Забележка: IP адресите и домейните са умишлено деактивирани (defanged, напр. [.]), за да се предотврати случайно разрешаване на имена или хипервръзки. Възстановявайте адресите (re-fang) само в контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.