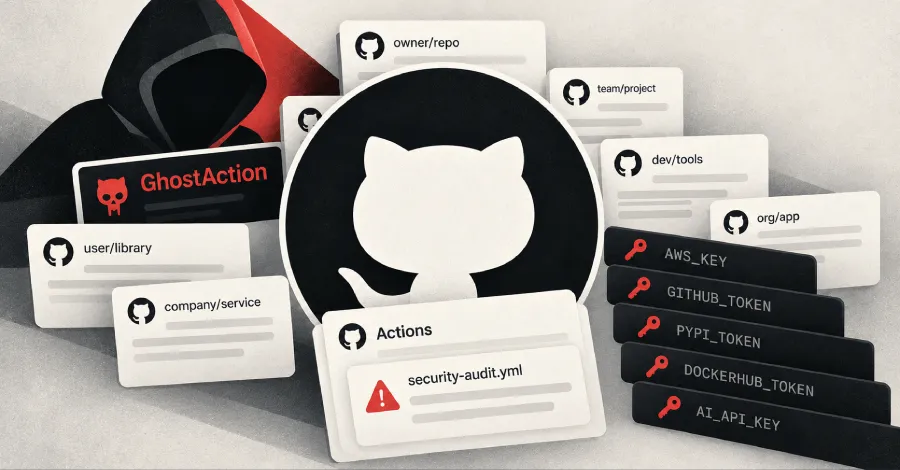
Кампанията за кражба на идентификационни данни, известна като GhostAction, бележи рязък ръст, взимайки на прицел над 30 000 хранилища на 3000 потребители и организации. Пикът в активността, според GitGuardian, е отчетен на 8 и 9 октомври 2026 г. „Това е резултат от компрометирането на GitHub профилите на около 1900 потребители. Направен е опит за извличане на 3174 тайни (secrets) от CI средите на публични хранилища“, заявяват изследователите по сигурност Gaetan
GhostAction компрометира около 1900 GitHub профила и взима на прицел над 30 000 хранилища
Превод и анализ на NodePoint News по материал на The Hacker News „GhostAction Compromises About 1,900 GitHub Accounts, Targets Over 30,000 Repositories“
Анализ на риска за България
Заплахата засяга пряко български разработчици, ИТ компании и организации, които разчитат на GitHub и автоматизирани CI/CD процеси. Извличането на конфиденциални данни и токени от хранилищата създава критичен риск от компрометиране на корпоративна инфраструктура и вериги за доставка на софтуер. Необходимо е българските екипи да извършат одит на изложените тайни, да въведат стриктна многофакторна автентикация и да използват инструменти за сканиране на кодовата база.