
Рансъмуер групите надхвърлят рамките на заключването на файлове и кражбата на данни. Киберпрестъпниците вече заплашват служители, ръководители и техните семейства, за да принудят компаниите да платят откуп.
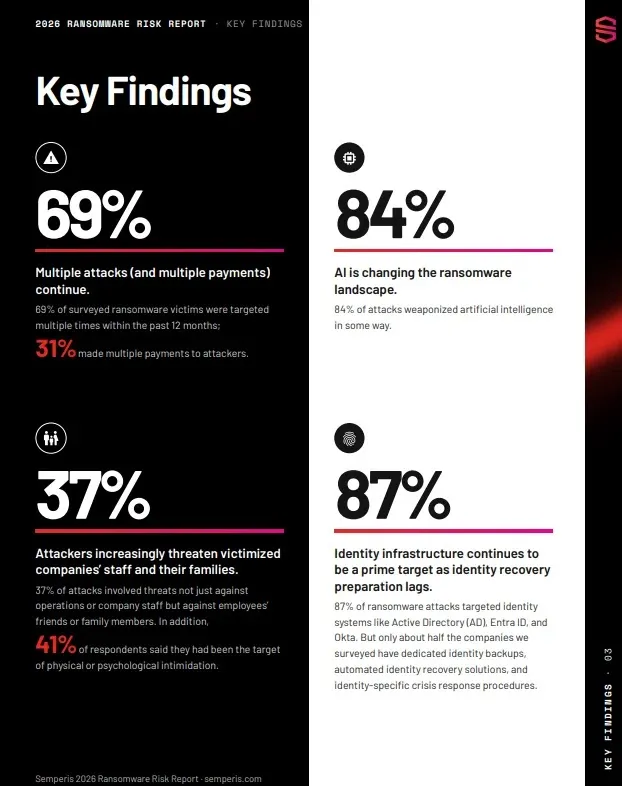
Според доклада за риска от рансъмуер за 2026 г. на Semperis, 37% от успешните атаки включват заплахи срещу приятели или роднини на служители.
Констатациите показват, че рансъмуерът вече не е само техническа криза. Той може да прерасне в реална извънредна ситуация, застрашаваща безопасността и психичното здраве.
Рансъмуер атаките вземат на прицел служителите и техните семейства
Semperis анкетира 1200 ИТ специалисти и експерти по сигурност от организации, засегнати от успешни рансъмуер атаки през предходните 12 месеца. Проучването обхваща девет държави и осем сектора през първата половина на 2026 г.
Сред респондентите 57% съобщават за заплашителни съобщения, писма или пратки. Други 19% са се сблъскали със заплахи за физическо нахлуване, 17% съобщават за заплахи за отвличане, а 13% – за заплахи за телесна повреда.
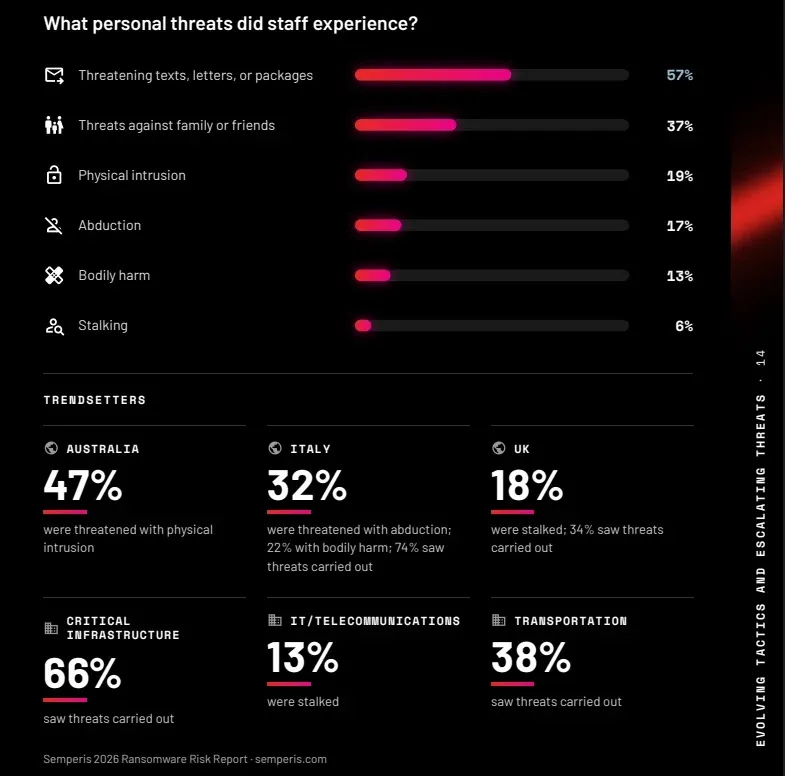
Според проучването атакуващите са изпълнили заплахите си в 53% от докладваните случаи. Личното въздействие е било сериозно. Една четвърт от засегнатите организации споделят, че служители или членове на техните семейства са станали жертва на доксинг – публично разпространение на поверителни данни в интернет.
Около 23% съобщават за „суатинг“ (swatting) – фалшиви сигнали за спешни случаи, целящи изпращането на въоръжени полицейски части в дома на жертвата. Допълнителни 25% посочват, че засегнатите са се нуждаели от медицинска или психологическа помощ, а 24% са наели лична охрана.
В 14% от случаите служителите или техните близки са сменили работата, офиса или дома си. Този натиск бележи следващия етап в изнудването. Първоначално рансъмуер групите разчитаха единствено на криптиране на файлове. Впоследствие много от тях добавиха кражбата на данни и заплахите за тяхното изтичане.
Сега престъпниците могат да проучват социални мрежи, изтекли бази данни, публични регистри и фирмени страници, за да откриват роднини, адреси, училища и ежедневното разписание на жертвите. Подобни детайли им позволяват да създават директни и убедителни заплахи. Целта е проста: съпротивата срещу плащането на откупа да изглежда много по-скъпа от самото му плащане.
Изкуственият интелект също променя начина, по който функционират рансъмуер операциите. Докладът посочва, че 84% от анкетираните жертви са преживели атаки, при които по някакъв начин е бил използван изкуствен интелект.
Това включва 40%, които са се сблъскали с базирани на изкуствен интелект атаки, и 44%, при които киберпрестъпниците са злоупотребили със собствените AI агенти или системи на жертвата. Изкуственият интелект може да помага на престъпниците да пишат убедителни съобщения, да проучват мишените си, да модифицират зловреден софтуер и да мащабират дейността си.
Данните от проучването обаче отразяват съобщенията на самите жертви. Те не доказват категорично как точно е бил използван изкуственият интелект във всеки отделен инцидент. Екипите по сигурност следва да приемат тези числа като сериозно предупреждение, но да продължат да анализират системните логове, пробите от зловреден софтуер, събитията при автентикация и комуникацията на атакуващите, преди да свържат конкретно действие с изкуствен интелект.
Въпреки нарастващия личен натиск, системите за управление на самоличността остават централна цел на рансъмуера. Semperis установява, че 87% от атаките са били насочени към Active Directory, Entra ID или Okta. Active Directory е била мишена в 51% от случаите.
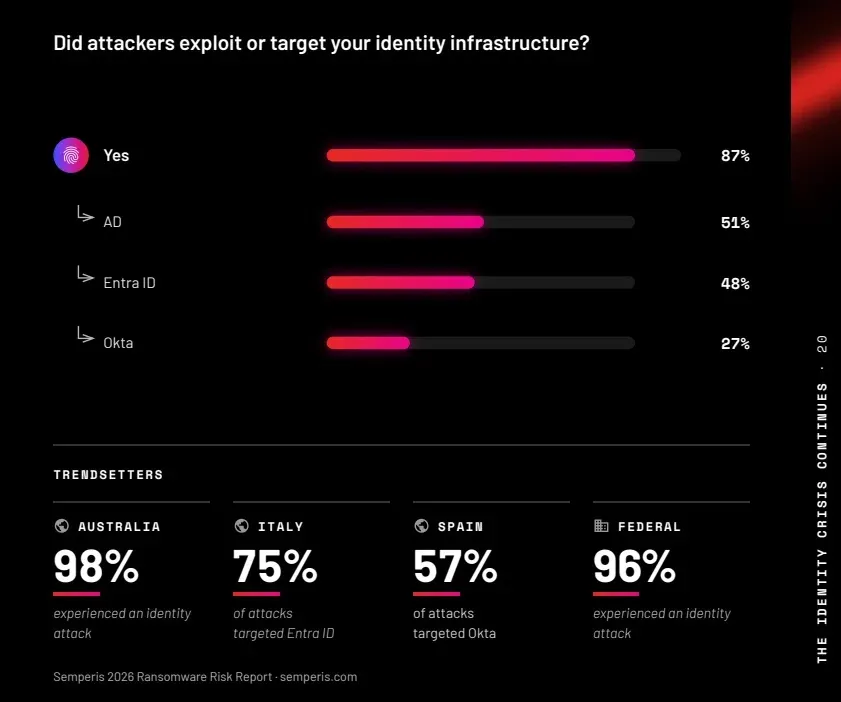
Въпреки това само 50% от анкетираните организации разполагат със специализирани резервни копия на системите за самоличност, а едва 42% имат инструменти за автоматизирано възстановяване на самоличността. Този пропуск е критичен, тъй като контролът над самоличността предоставя на престъпниците широк достъп, улеснява хоризонталното им придвижване в мрежата и им позволява да саботират процеса на възстановяване.
Неотдавнашно разследване на рансъмуера Qilin показа как атакуващите са злоупотребили с репликацията на Active Directory, за да съберат идентификационни данни за домейни. Друг случай с рансъмуера PAYLOAD показа как престъпници са използвали групови правила (Group Policy), за да парализират Windows домейн, без дори да криптират файловете.
Организациите трябва да обновят плановете си за реагиране при рансъмуер, за да включат заплахите извън пределите на корпоративната мрежа. Планът следва да определя кой се свързва с правоприлагащите органи, кой подкрепя атакуваните служители, кой управлява публичните комуникации и как компанията защитава личните данни.
Компаниите се нуждаят и от надежден канал за комуникация извън стандартните системи за електронна поща и чат, тъй като атакуващите могат да ги следят или блокират. Реалистичните тренировки трябва да обхващат симулации на доксинг, фалшиви полицейски сигнали, заплахи към деца и директен контакт с роднини.
Служителите трябва да разполагат със защитен начин за докладване на подозрителни контакти без страх от обвинения. Компаниите трябва да осигурят проверки на поверителността, психологическа помощ и ясни насоки за членовете на семействата, като същевременно избягват публични коментари, които биха могли да изложат жертвите на риск или да компрометират криминалното разследване.
Техническите мерки остават ключови. Екипите по сигурност следва да внедрят многофакторна автентикация, да ограничат привилегирования достъп, да сегментират мрежите, да инсталират корекции за сигурност на откритите системи, да поддържат тествани офлайн резервни копия и да подготвят чисти процедури за възстановяване на услугите за самоличност.
Ръководството на CISA StopRansomware също препоръчва организациите да изолират засегнатите системи, да запазят доказателствата, да информират ръководството и да съобщават за инцидентите на CISA или правоприлагащите органи.
Плащането на откуп не гарантира безопасност, възстановяване на данните или спиране на натиска. От ФБР заявяват, че не подкрепят изплащането на откупи, тъй като жертвите може да не получат нищо, а плащанията финансират по-нататъшна престъпна дейност.
Semperis установява, че 59% от жертвите са платили поне веднъж, докато 69% са претърпели повторни успешни атаки. Тази тенденция превръща бързото ограничаване на инцидента, надеждното възстановяване на системите за самоличност, грижата за персонала и навременното уведомяване на полицията в приоритети, също толкова важни, колкото и самото възстановяване на сървърите.