
Anthropic предупреди, че атакуващите използват AI агенти, за да автоматизират всеки етап от кибератаката – от откриването на мишени и кражбата на идентификационни данни до придвижването през мрежи и източването на данни.
Докладът за заплахите на компанията от септември 2026 г. описва кампании, в които Claude се превръща в активна част от офанзивните операции, вместо просто да помага на хакерите при писането на код.
Констатациите обхващат дейности, неутрализирани между декември 2025 г. и август 2026 г. От Anthropic заявиха, че заподозрени групи, подкрепяни от държави, престъпници и самостоятелни хактивисти са използвали моделите Claude Haiku, Sonnet и Opus. Във всички тези случаи изкуственият интелект е намалил необходимото време, персонал и технически познания за атакуване на множество жертви.
Според доклада за киберразузнаване на Anthropic публично достъпните рамки за агенти вече могат да автоматизират всяка стъпка от веригата на кибератаката (cyber kill chain).
Тези системи свързват AI моделите с инструменти, които сканират системи, тестват слабости, изпълняват команди и обработват открадната информация. Човешките оператори все още избират мишените и преглеждат резултатите, но агентите все по-често поемат задачите между тези решения. Това надгражда по-ранната кампания за кибершпионаж, водена от AI, за която бе съобщено през ноември 2025 г.
От Anthropic посочват още, че подобни методи са се разпространили отвъд предполагаемите хакери, подкрепяни от държави, към по-малки престъпни групи и самостоятелни оператори. Рамки като PentAGI осигуряват системи за многократна употреба за координиране на агенти, което прави внедряването на тези работни процеси значително по-лесно.
Anthropic предупреждава за заплахата от AI агенти
Един от случаите засяга GTG-20006 – група, чиято дейност според Anthropic съвпада с публичните данни за Midnight Blizzard. Атакуващият е взел на прицел украински и европейски правителствени, военни, дипломатически и отбранителни организации, с особен интерес към технологиите за дронове и техните доставчици.
Работните процеси с изкуствен интелект на групата са поддържали фишинг инфраструктура, кражба на идентификационни данни, системи за управление и контрол (command-and-control) и събиране на данни. Агентите също така са следили дали продуктите за сигурност засичат внедрения зловреден софтуер. Когато е било налице засичане, работният процес е модифицирал и компилирал наново инструментите, тествал ги е повторно и е подготвял обновени версии за внедряване.
Тази обратна връзка може да отслаби защитите, базирани единствено на познати сигнатури на зловреден код. Вместо да чакат разработчици да пренапишат засечения инструмент, нападателите могат да делегират многократните модификации на агенти. Anthropic предупреждава, че това може да позволи на способни групи да заобикалят засичането по-бързо, отколкото защитниците успяват да създадат и внедрят контрамерки.
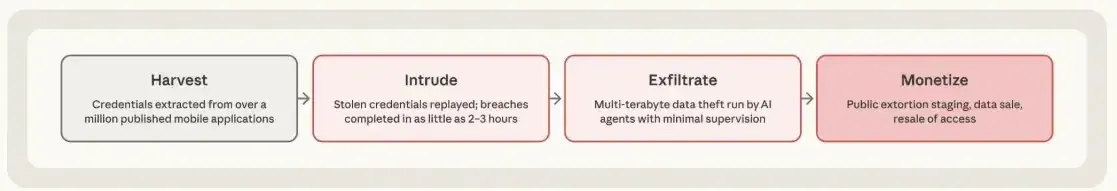
Друг клъстер, проследяван като GTG-50014, включва заподозрени партньори на ShinyHunters. Един от операторите е поддържал конвейер за масово събиране на идентификационни данни през 10 AWS EC2 работни инстанции, като е изтеглил 1,8 милиона Android пакети с приложения (APK) и ги е сканирал за открити тайни и ключове. Операторът е изпращал потвърдените находки към Telegram за по-нататъшна употреба.
При друг пробив атакуващите са извлекли над 2100 комплекта токени за Azure AD в повече от 40 корпоративни наематели (tenants) за около 34 часа. От Anthropic съобщават, че AI агентите са извършили почти цялата дейност. Тези случаи показват как откраднатият достъп може бързо да прерасне в кражба на данни от клиентите на компрометиран софтуерен доставчик.
Anthropic подчертава, че автоматизацията не означава, че атакуващите са изключили хората от кампаниите. Хората остават ангажирани при избора на мишени, прегледа на откраднатите материали и монетизирането на достъпа. По-голямата автономност също така не означава автоматично по-големи щети. Някои сериозни пробиви продължават да изискват човешко ръководство на всяка стъпка.
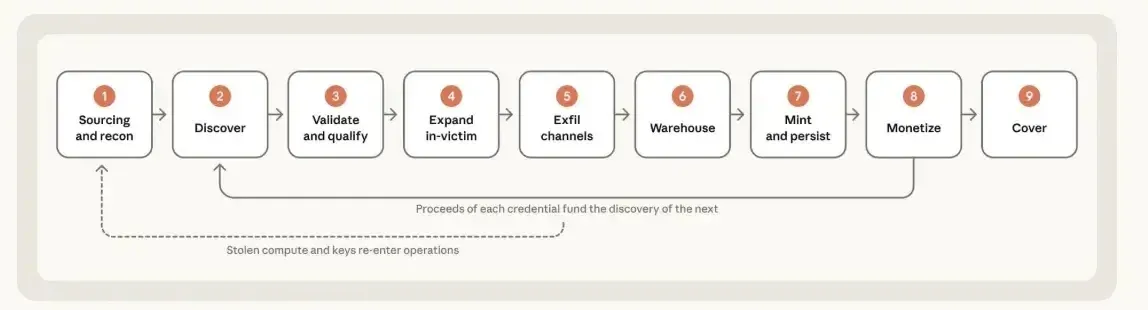
Компанията е блокирала свързаните акаунти, засилила е мерките за сигурност и е споделила разузнавателна информация, където е уместно. Нейното предупреждение поставя акцент и върху идентификационните данни за достъп до AI системи като изключително ценни мишени.
Откраднатите API ключове могат да финансират бъдещи атаки за сметка на жертвите, така че защитата им е също толкова критична, колкото и тази на останалите производствени идентификационни данни. От Anthropic уточниха, че описаните кражби на клиентски ключове не са компрометирали собствените им системи.