
Mozilla пусна Firefox Enterprise 158.0 на 13 октомври 2026 г., представяйки първия си специализиран корпоративен браузър с вградена защита срещу изтичане на данни (DLP) и контроли за използване на изкуствен интелект.
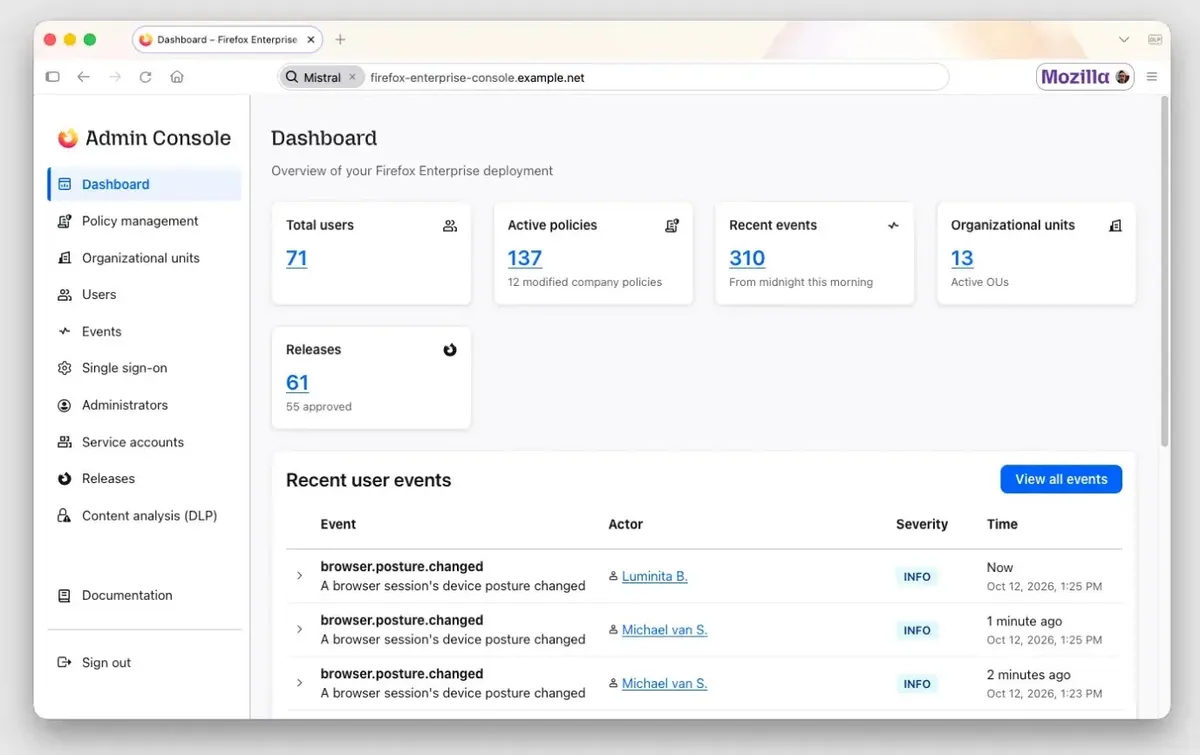
Браузърът съчетава Firefox със самостоятелно хоствана административна конзола (Admin Console), предоставяйки на екипите по сигурност централизиран контрол върху сърфирането, достъпа до уеб и начина, по който служителите споделят фирмени данни. Според бележките по изданието на Firefox Enterprise от Mozilla, организациите трябва да внедрят конзолата върху собствена инфраструктура.
Поддържащите услуги, включително обновленията на браузъра, Sync, телеметрията и събирането на данни за сривове, също функционират в средата на организацията. Тази конфигурация запазва данните за управление под контрола на компанията, вместо да разчита на външна услуга за управление.
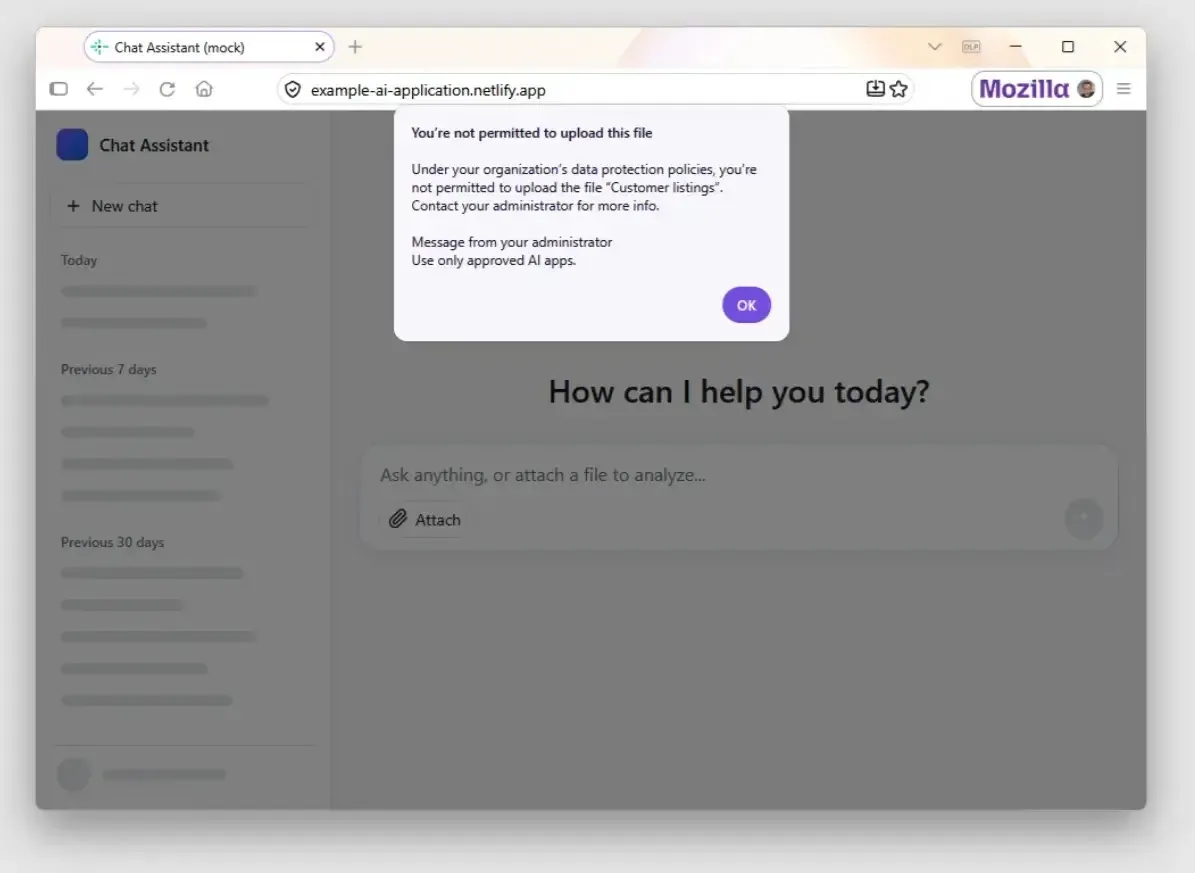
Основното допълнение е DLP, което позволява на администраторите да блокират или да предупреждават при поставяне на съдържание, качване и изтегляне на файлове, както и при печат на избрани уебсайтове.
Екипите могат да показват персонализирани съобщения, разясняващи ограниченията. Например те могат да блокират поставянето на фирмена информация от служителите в неодобрени инструменти с изкуствен интелект, като същевременно запазват достъпа до одобрените услуги.
Firefox Enterprise добавя DLP и контроли за изкуствен интелект
Вградените проверки се извършват локално в браузъра, така че съдържанието не преминава през мрежата за инспекция. Организациите, които използват външен DLP агент чрез интерфейса Content Analysis на Firefox, запазват тази конфигурация.
Firefox Enterprise изключва вградената си DLP функционалност и прехвърля инспекцията към съществуващия агент. Предупрежденията и блокиранията се визуализират в административната конзола, въпреки че администраторите могат да деактивират това регистриране.
Фокусът върху контрола на данните в браузъра идва на фона на новите рискове от компрометиране, създавани от инструментите с изкуствен интелект. Cyber Security News вече разгледа атаката срещу браузъри BioShocking AI, при която изследователи манипулираха контекста на сърфиране, за да принудят AI агенти да разкрият чувствителна информация. Бележките към изданието на Firefox описват контрол върху движението на данни, а не конкретна корекция за тази атака.
Служителите трябва да се впишат чрез доставчика на единичен вход (SSO) на компанията, преди да сърфират. Firefox Enterprise поддържа OpenID Connect и спазва изискванията за многофакторна автентикация на доставчика.
Администраторите могат също така да изискват изпълнението на условия за сигурност на устройството, включително шифроване на диска и работеща защита на крайни точки, преди да разрешат достъп. Firefox отписва служителите, ако тяхното устройство вече не отговаря на тези условия.
Шифроването на профила е активирано по подразбиране. Историята на сърфиране, данните от формуляри, запазените данни за вход и токените за TLS сесии се шифроват с ключ, предоставен от административната конзола.
Копирана папка с профил не може да бъде дешифрирана без този ключ. Опционални водни знаци могат да показват имейл адреса на служителя и часа върху страници с чувствително съдържание, което помага за проследяване на споделени изображения, без физически да предотвратява екранните снимки.
Конзолата поддържа над 130 корпоративни политики, включително ограничения за разширения и контрол върху обновленията. Тези контроли адресират рискове, подчертани в по-ранни доклади за уязвимости в браузърни разширения за изкуствен интелект, които излагаха на риск частни сесии и данни. Режимът за блокиране (Lockdown Mode) може да деактивира JIT компилацията на JavaScript, да блокира service workers, да предотврати понижаване на нивото на защита към HTTP и да изолира избрани сайтове.
Регистрирането на събития по сигурността е опционално за всеки тип събитие, като записите се изпращат до конзолата на организацията, а не до Mozilla. Екипите могат да се интегрират със SIEM системи и да отписват дистанционно изгубени устройства. Firefox Enterprise също така наследява корекциите за сигурност от Firefox 158, като достъпът изисква внедрена конзола и заявка за ранен достъп.