
Китайска фишинг мрежа е свързана с един милиард фишинг имейла, насочени към 75 000 организации, според доклад, публикуван на 14 октомври 2026 г.
Операцията се върти около Iron Man System – платена фишинг платформа, която позволява на престъпниците да внедряват фалшиви уебсайтове и да събират чувствителна информация, без да създават собствени инструменти.
Докладът посочва тези водещи цифри, но не обяснява периода на измерване или метода на преброяване. Подробните му констатации документират 2360 фишинг шаблона, обхващащи 130 държави и региони.
Тези числа описват докладвания обхват на мрежата и наличните инструменти, а не потвърдени пробиви във всяка от засегнатите организации.
Изследователи от Resecurity идентифицираха и картографираха операцията, след като закупиха лиценз и стартираха софтуера в изолирана лаборатория.
Тяхното техническо разследване на Iron Man го описва като фишинг пакет, а не като зловреден софтуер, инсталиран на устройствата на жертвите. Екипът също така проникна в общности, управлявани от китайски киберпрестъпници, за да проучи разработчиците и техните съучастници.
Китайска фишинг мрежа е свързана с 1 милиард съобщения
Iron Man System използва бекенд на Go и се разпространява като контейнерен образ, което позволява на купувачите да стартират пакета на собствени сървъри.
Неговият контролен панел на китайски и английски език управлява фалшиви страници, настройки на брандове и статуса на лиценза. Изследователите тестваха версия 6.3.1, която показваше обратно броене на абонамента и конфигурираше примамки, свързани с плащания.
Този търговски модел намалява техническите умения, необходими за провеждане на фишинг кампании. Предишни доклади за англо- и китайскоезични фишинг услуги обясняват как готовите шаблони и споделените панели помагат на престъпниците да атакуват няколко държави едновременно.
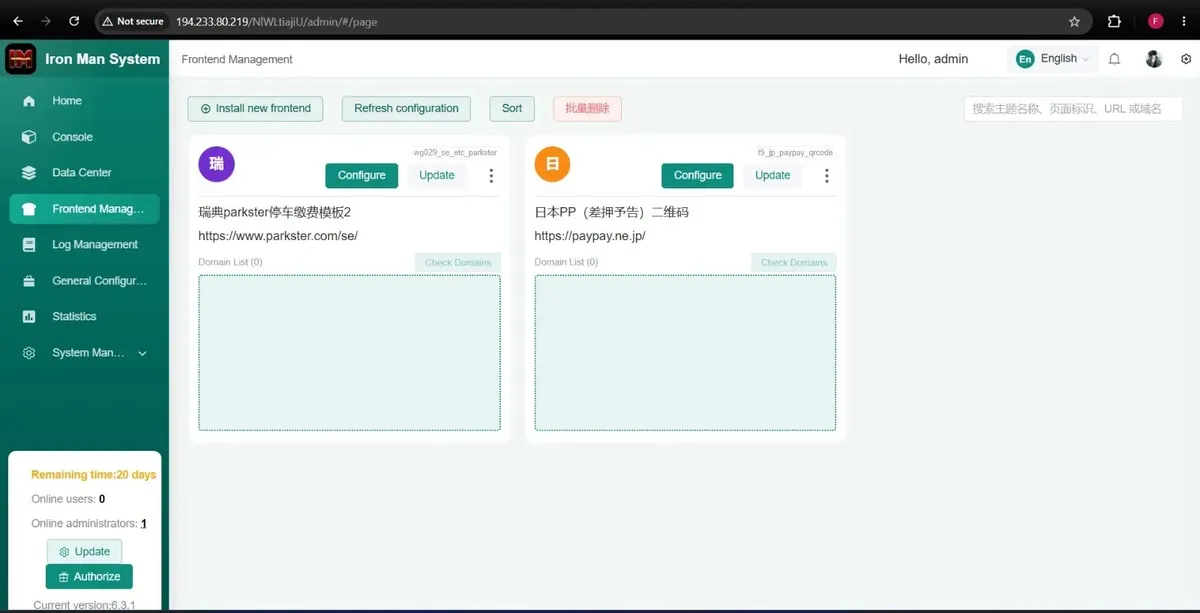
Тази по-широка тенденция дава контекст, но не доказва, че отделните услуги споделят едни и същи оператори с Iron Man. Библиотеката от шаблони имитира куриерски служби, банки, данъчни агенции, търговци на дребно, телекомуникационни доставчици и публични институции.
DHL има най-голям брой индивидуални шаблони (37), следвана от DPD с 24 и Apple с 23. Брандовете, свързани с доставки, формират най-голямата категория, което отразява привлекателността на познатите известия за пратки като фишинг примамка.
Сходни тактики се появиха и в комплекта за смишинг Panda Shop, който използваше фалшиви страници за доставки и банкиране за събиране на финансова информация. Потвърденият обхват на Iron Man е различен: неговата библиотека включваше 551 етикета за тип примамка, като записите са актуализирани съвсем наскоро – на 1 октомври 2026 г.
Публично достъпни компилации разкриват споделена инфраструктура
Изследователите откриха публично достъпен Gitea сървър, съдържащ кода на пакета и регистър на контейнери. Той излагаше 911 публикувани версии на образи и осем регистрирани акаунта. Скорошните издания показаха непрекъснато развитие, докато съвпадащите имена на проекти свързаха регистъра директно с тествания пакет, а не с несвързано огледално копие.
Настройките за изграждане разкриха S3-съвместимо хранилище и MariaDB база данни, конфигурирани на вътрешни адреси. Статични идентификационни данни присъстваха в хронологията на компилациите, въпреки че Resecurity не разкри техните стойности.
Анализът на кода също така свърза продуктови каталози и качени изображения със заснети записи, съдържащи избрани стоки и полета за платежни карти.
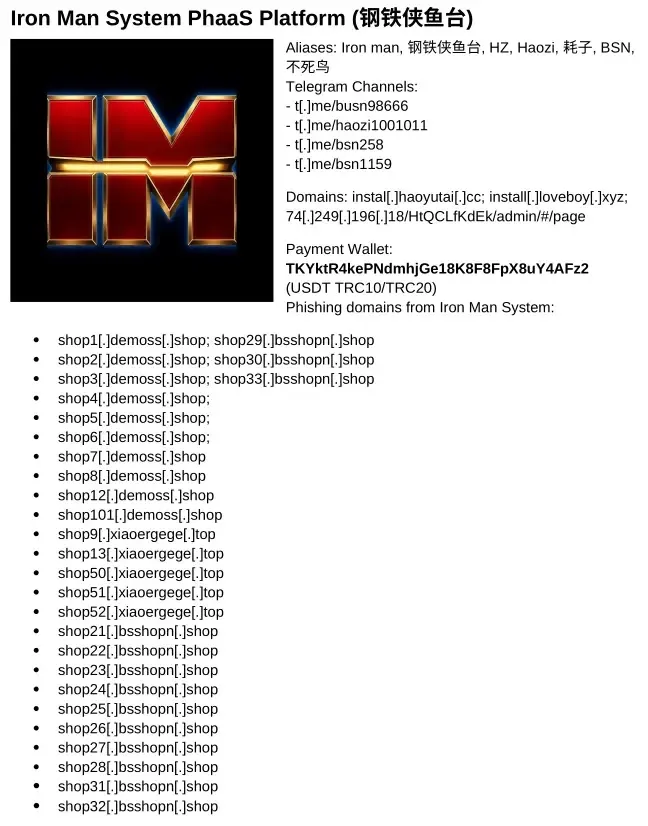
Лабораторният панел проверяваше състоянието на локалния си лиценз приблизително на всеки 20 секунди, задействайки връзка от страна на сървъра с хоста за оторизация на доставчика.
Тази зависимост предоставя на защитниците централна точка за противодействие: деактивирането на лицензионната услуга би могло да засегне множество внедрявания едновременно, вместо да изисква отделни действия срещу всеки фалшив уебсайт.
Resecurity заяви, че Microsoft е ръководила по-широката операция, а нейното звено за борба с дигиталните престъпления (Digital Crimes Unit) е помогнало за неутрализирането на разработчиците и инфраструктурата. Въпреки това скорошните компилации показват продължаваща активност. Атрибуцията остава ограничена: докладът свързва инфраструктура и акаунти, но не потвърждава реалната самоличност на нито един от операторите.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Роля или квалификация |
|---|---|---|
| Домейн | api2[.]peaceman[.]cc | Потвърден лицензионен бекенд |
| Домейн | ipapi2[.]peaceman[.]cc | Спомагателен API |
| Домейн | bin2[.]peaceman[.]cc | Спомагателен API |
| Домейн | log2[.]peaceloving[.]xyz | Телеметрия и регистриране на събития |
| Домейн | ossapi[.]haoeryu[.]top | Обектно хранилище |
| Домейн | docker[.]aidchildren[.]cc | Gitea регистър за компилации |
| Домейн | docker[.]loveboy[.]xyz | Алтернативно хост име на регистъра |
| Домейн | install[.]loveboy[.]xyz | Конзола за внедряване |
| Домейн | api2[.]haoyutai[.]cc | Остаряла конфигурационна стойност |
| IP адрес | 104[.]26[.]8[.]8 | Наблюдаван CDN fronting адрес |
| IP адрес | 172[.]67[.]149[.]149 | Наблюдаван CDN адрес за регистриране |
| IP адрес | 194[.]233[.]80[.]219 | Изследователска лаборатория; не е инфраструктура на атакуващите |
| Имейл на акаунт | aidchildren[@]mail[.]com | Акаунт в регистъра: admin |
| Имейл на акаунт | bsn[@]qq[.]com | Акаунт в регистъра: bsn |
| Имейл на акаунт | sgkj7856[@]gmail[.]com | Акаунт в регистъра: sg6688 |
| Имейл на акаунт | 1253261414[@]qq[.]com | Акаунт в регистъра: Po |
| Имейл на акаунт | fackyouhaozi[@]qq[.]com | Акаунт в регистъра: fackyouhaozi |
| Имейл на акаунт | kubile[@]gmail[.]com | Акаунт в регистъра: kubile |
| Имейл на акаунт | j6745g[@]protonmail[.]me | Акаунт в регистъра: jerry |
| Имейл на акаунт | wfd4as567[@]gmail[.]com | Акаунт в регистъра: wfd4as567 |
Забележка: IP адресите и домейните са умишлено деактивирани (напр. [.]), за да се предотврати случайно разрешаване или създаване на хипервръзки. Възстановявайте ги само в контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.