
Самото показване на онлайн реклама може да бъде достатъчно за заразяване на устройство с мощен шпионски софтуер, без потребителят да кликва, да изтегля файл или да вижда каквото и да е предупреждение.
Изследователи от Citizen Lab документираха това, което определят като първото публично техническо доказателство за доставяне на наемен шпионски софтуер от тип zero-click чрез таргетирани реклами. Методът, наречен „AdFection“, е заразил устройства в международната новинарска мрежа Al Jazeera с шпионски софтуер, свързан с израелския доставчик Candiru, който понастоящем оперира под името Integrity Labs.
Според разследването на Citizen Lab, публикувано на 15 октомври 2026 г., най-малко 45 устройства на Al Jazeera са били обект на атака през 2024 и 2025 г. Мрежовите логове показват, че след показването на реклама компрометираните системи първо са осъществили контакт с инфраструктура на Discover-Tech. След това те са се свързали с валидиращ сървър на Candiru, който е проверил устройството, последван от сървър за управление и контрол, използван от шпионския софтуер.
Шпионски софтуер от тип zero-click заразява устройства
Discover-Tech е израелска компания, която се представя за рекламен бизнес. Според Citizen Lab тя е действала като връзка между пазара на онлайн реклами и няколко търговски групи за шпионски софтуер. Нейната платформа Controlium е позволявала на клиентите да таргетират лица чрез мобилни рекламни идентификатори, бисквитки в браузъра и IP адреси.
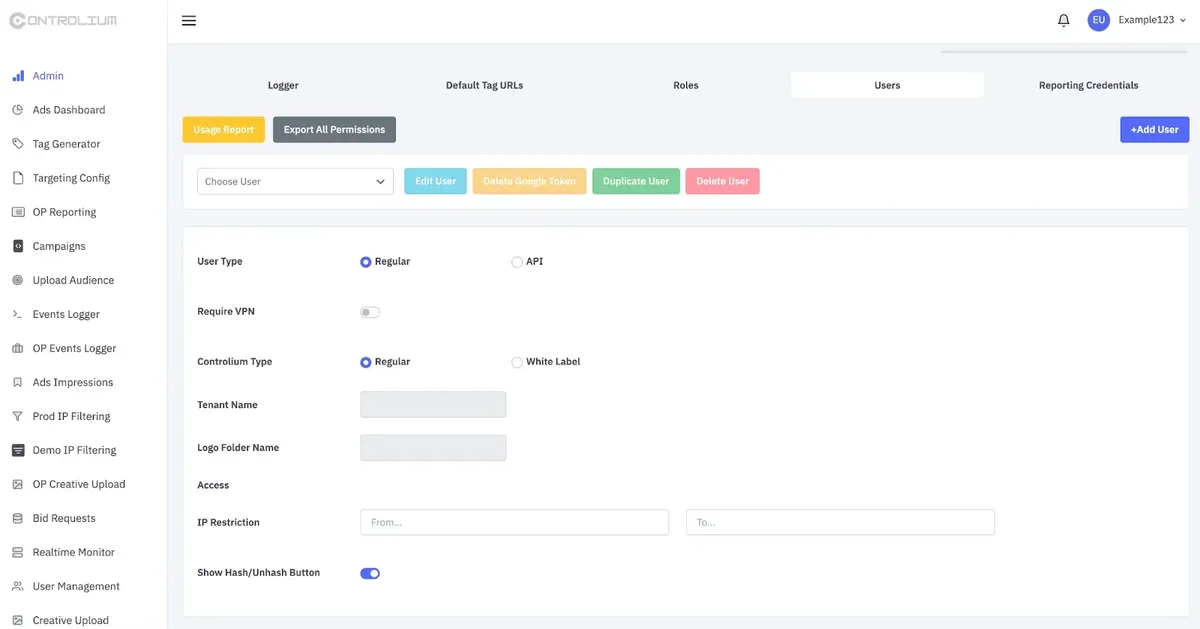
След като рекламата се зареди, кодът в нея може да се свърже със сървър на Discover-Tech. Този сървър решава дали посетителят представлява избрана цел. Ако данните съвпаднат, той може да върне JavaScript, който зарежда допълнителен код и стартира процеса по заразяване. Не се изисква никакво кликване.
Този метод функционира, тъй като съвременните реклами не винаги представляват обикновени изображения или видеоклипове. Те могат да съдържат код за измерване на показванията, проследяване на потребителите и зареждане на съдържание от други компании.
Системите за наддаване в реално време (real-time bidding) също обменят данни за части от секундата, за да могат рекламодателите да решат дали да закупят рекламно каре. Тези данни могат да включват идентификатор на устройството, IP адрес, местоположение и детайли за браузъра. AdFection се възползва от този механизъм, за да открива избрани устройства и да изпраща код единствено към тях, което прави активността значително по-трудна за засичане от рекламните платформи и изследователите по сигурност.
Мащабът на операцията е далеч по-голям от потвърдените инфекции. Изследователите са анализирали около четири милиарда записа за наддаване на Discover-Tech за период от четири месеца през 2026 г.
Рекламите на компанията са се появявали в близо 200 000 уникални уебсайта и приложения за Android или iOS в десетки държави. Милиони устройства също така са били незабелязано пренасочвани към сървъри, свързани с Candiru, вероятно за проследяване и проверки преди евентуално таргетиране. Въпреки това виждането на реклама от Discover-Tech не доказва, че дадено устройство е било заразено. Повечето потребители не са били избрани да получат кода на шпионския софтуер.
Разследващите са извлекли Windows DLL библиотека от компрометирано устройство и с висока увереност са я свързали с Candiru. Образецът е използвал COM hijacking за запазване на присъствието си в системата и характерен 48-байтов повтарящ се XOR метод за прикриване на символни низове. Той е съдържал също два домейна за управление и контрол и споделя ключово поведение с по-ранен инструментариум на Candiru.
Неговият SHA-256 хеш е 255869de85e2a171993fc5eb8a556d873a1b8966e040f6f55926f2fa2d595cc8. Читателите могат да намерят допълнителна информация в материалите на Cyber Security News за шпионския софтуер DevilsTongue на Candiru и в ръководството за опасни видове зловреден софтуер.
Citizen Lab свързва Discover-Tech също с Intelos и Bindecy. Съобщава се, че отделен злонамерен субект, наречен DARK CARTOGRAPHER, е използвал същата инфраструктура, за да свърже рекламни идентификатори с телефонни номера чрез злоупотреба със слабости при мобилните оператори. Тази дейност може да разкрие реалната самоличност зад даден рекламен профил. Citizen Lab планира да публикува допълнителни технически констатации за тази операция в отделен доклад.
Констатациите също така повдигат сериозни въпроси относно проверките за сигурност в рекламната индустрия. Discover-Tech е фигурирала в списъци с одобрени или сертифицирани доставчици и е разпространявала реклами през големи мрежи, включително Google, Yandex и Beeswax. След като изследователите споделиха своите разкрития, Google премахна Discover-Tech от рекламните си платформи.
IAB Europe временно отстрани компанията от своя списък с одобрени доставчици, докато Beeswax я премахна от платформата си. Vungle спря достъпа, а Eskimi блокира свързаните профили и домейни.
За потребителите и организациите случаят показва, че единствено внимателното кликване не може да спре всяка инфекция. Екипите по сигурност трябва да блокират известната инфраструктура на Discover-Tech и Candiru, да проверяват необичайния трафик, свързан с реклами, да ограничават рекламните идентификатори и да използват надеждни инструменти за блокиране на реклами.
Изолацията на браузъра и строгият контрол върху скриптове от трети страни могат да осигурят допълнителна защита в чувствителни мрежи. Потребителите следва също да нулират мобилните рекламни идентификатори и да изключат персонализираните реклами, когато е възможно. Citizen Lab призова рекламните компании да подобрят проверките на доставчиците, да сканират рекламния код, да обменят данни за заплахи и да спрат възможността неизвестни трети страни да изпълняват код без щателна проверка.
AdFection променя риска, свързан с онлайн рекламата, тъй като жертвите не извършват нищо повече от отварянето на обикновена уебстраница или приложение. Потвърдените инфекции в Al Jazeera показват, че таргетираната реклама може да се превърне в част от веригата за доставка на шпионски софтуер, докато огромният обхват на тези реклами показва защо проблемът надхвърля рамките на една новинарска редакция.
Необходими са по-строг контрол върху рекламите, по-бързи действия от страна на платформите и подобрено наблюдение на мрежата, за да се предотврати превръщането на онлайн рекламите в скрити пътища за проникване в потребителските устройства.