Съдържание
Пълен курс по етично хакерство: от нула до експерт
Хаквайте като „black hat“ хакери. Тестване за проникване, Kali Linux, хакване на WiFi и уеб, както и хакерският начин на мислене зад това.
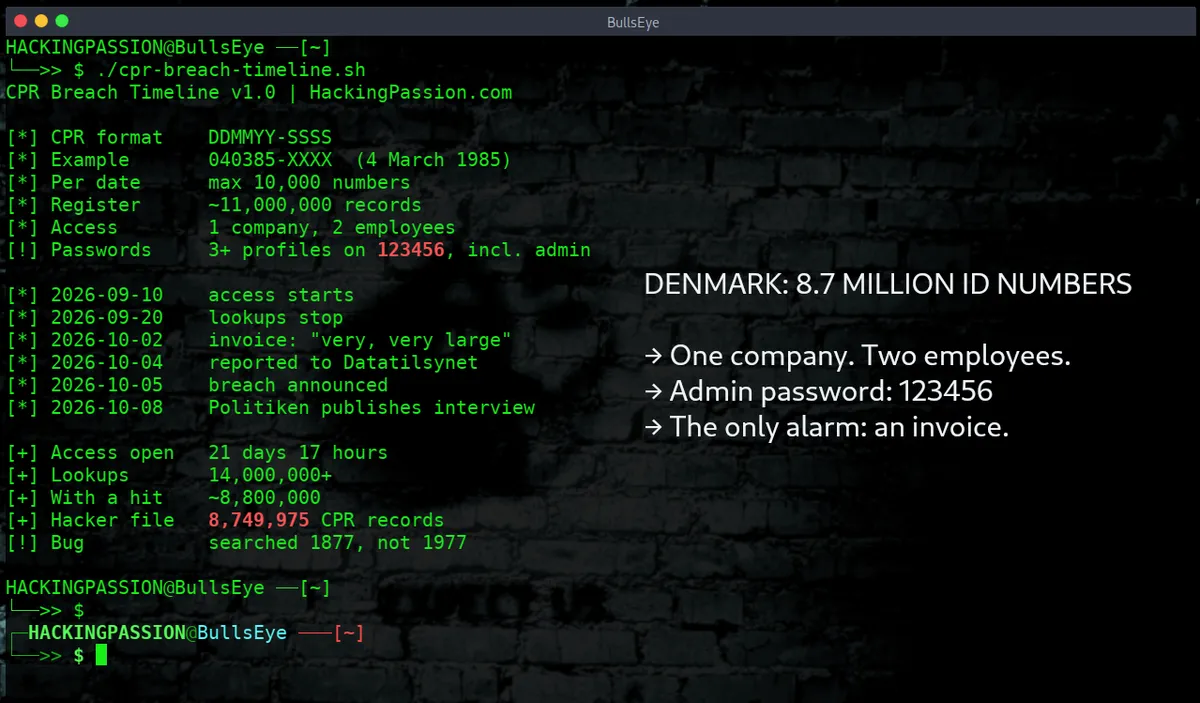
8,749,975 датски идентификационни номера, копирани за около десет дни. Имена и постоянни адреси, включително на починали лица. Една компания с двама служители. Нейната администраторска парола: 123456. Открито едва когато пристига фактурата.
Копираните данни съдържат имена, домашни адреси и CPR номера. Номерът CPR е личният идентификационен номер, който датчаните получават при раждане или при преместване в страната, и обикновено го запазват за цял живот. Починали хора също присъстват в данните, както и лица, преместили се в чужбина преди години. Дания има около 6 милиона жители. Регистърът зад тези номера съдържа около 11 милиона записа и приблизително 8.8 милиона от тях са били изтеглени според датското министерство на дигитализацията.
Компанията, през която са преминали данните, е Pays ApS – малка софтуерна фирма в Одензе. През юли 2026 г. тя е имала двама служители според датския търговски регистър. Една от нейните услуги е това, което датчаните наричат cpr-vask: изчистване на клиентски файлове спрямо националния регистър, така че имената и адресите да са актуални.
За тази дейност компанията е имала законен достъп до регистъра. Член 38 от датския Закон за CPR позволява на частни компании да правят справки за хора, когато имат бизнес причина – например за да намерят настоящия адрес на клиент или член. Законът изисква от компанията предварително да е идентифицирала всяко лице индивидуално – по CPR номер или по име и адрес. Банки, телекомуникационни компании, застрахователи, адвокатски кантори и синдикати имат такъв достъп. Общо 1,039 организации разполагат с него.
Историята за това как друг е получил достъп идва от човек, който твърди, че го е направил. В четвъртък вечерта, 8 октомври, датският вестник Politiken публикува своето интервю с хакера. Изданието е разговаряло с него на английски език чрез криптирана услуга и е получило файл с 8,749,975 CPR записа.
Репортерите му предоставиха описание на данните и метода на няколко експерти, и всички те счетоха за много вероятно това лице да е участвало в изтичането на информация. Един от тях, Emil Hørning от компанията за сигурност Defend Denmark, определи разказа като достоверен, а метода – като правдоподобен.
Начинът за проникване, според хакера, е била паролата на бивш служител. Тази парола е изтекла по-рано и е била 123456.
След това вестникът направи своя проверка и установи поне три профила в компанията, които са използвали 123456. Един от тях е бил администраторският акаунт – акаунтът, който може да управлява останалите.
Директорката и собственичка на компанията потвърди, че законният ѝ достъп до системата CPR е бил злоупотребен. Тя отказа интервю чрез своя адвокат и не отговори на въпросите на вестника относно сигурността на компанията.
Всяка справка в регистъра струва пари и службата по CPR ги фактурира на компаниите. В петък вечерта, 2 октомври, служителите са подготвяли фактурата за тази компания. Те са видели сума, която началник на отдел в министерството по-късно описа на брифинг за пресата като много, много голяма. Зад нея стояха повече от 14 милиона опита за справка, направени за около десет дни през септември. Компанията съобщи на службата по CPR, че не е извършвала тези справки сама.
Документи, прегледани от датския телевизионен оператор TV 2, показват, че достъпът е бил използван от 10 септември. Той е останал отворен в продължение на 21 дни и 17 часа. Изглежда, че справките са спрели около 20 септември. До момента, в който фактурата показа какво се е случило, този, който ги е извършил, вече си е бил отишъл от дванадесет дни. Jens Myrup Pedersen, професор по киберсигурност в Aarhus University, заяви, че атакуващият е получил каквото иска и след това си е тръгнал сам. Той също така посочи, че не е имало работеща система за засичане на необичайната дейност.
Самият регистър се управлява от DXC Technology – американска компания, наета от датската държава да оперира регистъра CPR и да отговаря за неговата ИТ сигурност. Телевизионният оператор се опитва да получи отговор от компанията от 6 октомври, но тя не е отговорила.
14 милиона опита спрямо регистър от около 11 милиона записа. Числото от 8.8 милиона на министерството е броят на справките, върнали съвпадение с реално лице. Телевизионният оператор обясни разминаването: възможно е да се търсят и номера, които не съществуват.
Това разминаване придобива смисъл, след като разберете как е изграден един CPR номер. Той се състои от десет цифри. Първите шест са датата на раждане: ден, месец и последните две цифри от годината. Седмата цифра, разчетена заедно с годината, показва в кой век е родено лицето. Десетата цифра е четна за жени и нечетна за мъже. Statistics Denmark описва структурата в собствената си документация на регистъра.
Човек, роден на 4 март 1985 г., има номер, който започва с 040385. Следват още четири цифри. За една рождена дата това оставя най-много 10,000 възможни номера, а много от тях никога не са били давани на човек. Такива номера не връщат нищо и именно така едно търсене завършва с повече опити, отколкото са записите.
Програма, целяща по-голямата част от регистъра, може да започне от дата вместо от списък с имена. Тя изпробва възможните номера за тази дата, запазва тези, които връщат лице, и преминава към следващия ден.
В известието си от 5 октомври датската Агенция за защита на данните (Danish Data Protection Agency) пише, че регистърът е докладвал много голям брой автоматични справки, извършени с цел да се установи кои CPR номера са валидни. Полицията все още не е описала метода. Един детайл, посочен от хакера, също съответства на това описание.
ИИ написа програмата, сподели хакерът пред вестника. Тя е с дължина над 40,000 знака, а двама експерти, прегледали кода за изданието, стигнаха до заключението, че той действително е генериран от ИИ. Според хакера всеки ИИ модел, пуснат през последната година, би могъл да се справи. Хакерът отрече да притежава сериозни технически умения.
Като пример хакерът посочи дефект. Програмата е търсила хора, родени през 1877 г. вместо през 1977 г., и поради това хората, родени през 1977 г., липсват във файла, споделен от хакера. В един CPR номер 1877 и 1977 имат едни и същи първи шест цифри за един и същи рожден ден. Само седмата цифра разграничава века. Програма, която е сбъркала века за една година, е пропуснала датчаните, родени през 1977 г., които са присъствали в регистъра.
Можете да смените изтекла парола за минута. CPR номерът остава за постоянно. Същата документация посочва, че даден номер никога не се издава повторно. Получаването на нов е рядкост. Това се случва например, когато датата на раждане или полът са били регистрирани погрешно, или след правна промяна на пола.
Министърът на цифровизацията Кристина Егелунд определи пробива като изключително сериозен и заяви, че е твърде рано да се каже дали хората ще получат нови номера. Министър-председателят Мете Фредериксен заяви, че това е инцидент, който не би трябвало да е възможен.
Датчаните използват CPR номера за обществени услуги, здравеопазване, данъци и банково дело. Компаниите го приемаха като знак, че лицето от другата страна е това, за което се представя. Лайла Реенберг от Styrelsen for Samfundssikkerhed, датската агенция за обществена сигурност, заяви, че номерът не може да се използва самостоятелно за оторизиране на каквото и да било, за покупка или за получаване на чувствителна лична информация. Тя призова компаниите и институциите да спрат да приемат CPR номера сам по себе си като доказателство за самоличност.
Това, което копираните данни наистина дават на един престъпник, е убедително начало. Телефонно обаждане или имейл от някого, който вече знае пълното ви име, адреса и идентификационния ви номер, звучи като от вашата банка или данъчната служба. Министерството предупреди именно за това в деня, в който обяви пробива. Никога не предоставяйте пароли или друга поверителна информация по телефон или имейл, заяви то, дори когато лицето изглежда знае вашето име, адрес и CPR номер.
Датчаните приеха това предупреждение сериозно. На 5 октомври, деня, в който беше съобщено за пробива, около 1000 души се обадиха на националната гореща линия за киберсигурност спрямо около 150 в обикновен ден. Правителственият сайт за съвети sikkerdigital.dk отчете 180 000 посещения спрямо обичайните около 400. Предупреждението за кредит е маркер, който указва на кредиторите да проверяват особено внимателно, преди да отпуснат кредит на ваше име. Броят на хората, активирали такова предупреждение, се увеличи от малко под 250 000 на 1 октомври до около 970 000 на 7 октомври.
В петък, 9 октомври, службата за CPR изпрати писмо до 1039-те организации с достъп. В него бяха повторени правилата за сигурност, които те вече трябваше да спазват. Всяка от тях трябва да има отговорник по сигурността и редовно да проверява кои служители все още имат достъп. Освен това тя трябва да следи и колко справки извършва всеки месец.
Отнемането на този достъп също не е просто. Конфедерацията на датската индустрия (DI) предупреди, че ограничаването на информацията, която компаниите могат да проверяват в регистъра, би могло да оскъпи дейността им и да доведе до повече грешки. Те биха били принудени да събират и проверяват данните ръчно.
Службата за CPR е прекратила достъпа на компанията и е докладвала за пробива на агенцията за защита на данните. Служители от Националното звено за специални престъпления (National Unit for Special Crime) посетиха компанията в събота, 3 октомври, за да обезпечат доказателства, и са в контакт с чуждестранни полицейски служби. Към момента няма повдигнати обвинения.
Имената и адресите на хората със защита на името и адреса не фигурират в данните. MitID — идентификационната система, която датчаните използват за банки и държавни услуги — не е била засегната при този пробив. Министърът разпореди пълен одит на сигурността на системата CPR.
Хакерът заяви пред вестника, че данните няма да бъдат продавани или публикувани. Това обаче е просто обещание от лицето, което ги е взело, и нищо повече.
123456 продължава да се появява. През юни писах за FortiBleed, където абсолютно същият акаунт admin3 с парола 123456 се намираше на 2645 защитни стени на Fortinet. В Pwned Passwords, списъка с компрометирани пароли, поддържан от Have I Been Pwned, 123456 е засичана 210,461,208 пъти.
NIST, органът по стандартизация на САЩ, препоръчва системите, които приемат пароли, да проверяват всяка нова парола спрямо списък с пароли, които са често срещани, лесни за отгатване или вече изтекли. Този списък се нарича списък за блокиране (blocklist), а правилото се намира в раздел 3.1.1.2 от неговото ръководство SP 800-63B-4. Компания с достъп до регистъра, съхраняващ идентификационните номера на по-голямата част от населението на една страна, е имала поне три акаунта с една от най-често срещаните съществуващи пароли.
Можете да проверите собствените си пароли спрямо същия този списък, без да ги изпращате никъде. Под Linux това изисква паролата, без да я показва, и я превръща в низ от символи с фиксирана дължина, който не можете да преобразувате обратно в паролата — SHA-1 хеш. Само първите пет знака от този хеш се изпращат към услугата:
Услугата връща обратно хешовете, които започват с тези пет знака, а grep търси вашия локално на вашата машина. За 123456 отговорът е:
Числото след двоеточието показва колко често тази парола е била засичана при пробиви. Липсата на изходен резултат означава, че тя не фигурира в списъка.
- → Проверете паролите, които използвате, спрямо този списък чрез командата по-горе или на
haveibeenpwned.com/Passwords - → Използвайте мениджър на пароли, така че всеки акаунт да има своя собствена дълга парола и едно изтичане да остане ограничено в рамките на една компания
- → Включете двустъпково влизане навсякъде, където се предлага, и то първо за администраторските акаунти
- → Ако управлявате бизнес, закривайте акаунтите на бивши служители още в деня на тяхното напускане
- → Третирайте обаждащ се, който знае вашето име, адрес и идентификационен номер, по същия начин като обаждащ се, който не знае нищо: затворете и се обадете обратно на банката или службата на номер, който сами сте намерили
- → Ако услугата ви се таксува според потреблението, прегледайте фактурата; в този случай тя беше единственият предупредителен сигнал
Искате ли да видите колко бързо пада парола като 123456? Изградете своя собствена тестова лаборатория и изпълнете речникова атака срещу нея с речника RockYou. Моят пълен курс по етично хакерство от нула до експерт (Ethical Hacking Complete Course Zero to Expert) ви води стъпка по стъпка: разузнаване, сканиране, експлоатация и анализ на трафика, с практическа насоченост, още от първия ви ден без предишен опит с Linux или хакерство.
→ Включете се в моя пълен курс по етично хакерство
Хакерството не е хоби, а начин на живот.
Министерство на научните изследвания, образованието и цифровизацията на Дания | Datatilsynet | Статистика Дания, CPR номер