Фалшивите CAPTCHA проверки вече се използват за нещо повече от просто скриване на фишинг страници. Според Barracuda атакуващите превръщат познатата стъпка „докажете, че сте човек“ във входна точка за изтегляне на зловреден софтуер, злонамерени браузърни известия и команди, които жертвите биват подведени да изпълнят сами.
Компанията е установила злоупотреба с CAPTCHA в 43% от атаките с фишинг комплекти, които е анализирала през 2025 г. Тези проверки помагат на атакуващите да спечелят доверието на потребителите, да филтрират посетителите и да скрият злонамереното съдържание от автоматизираните инструменти за сигурност.
Как работи капанът
Дадена атака може да започне с имейл, приканващ получателя да прегледа документ, фактура, договор или файл. Връзката отваря CAPTCHA страница, която представя верификацията като задължително изискване за достъп до съдържанието.
Преминаването на проверката може да доведе до фалшива страница за вход в Microsoft 365, създадена с цел кражба на идентификационни данни. Други кампании задействат изтегляне на зловреден софтуер или приканват потребителите да разрешат известия в браузъра, което позволява на атакуващите да изпращат допълнително злонамерено съдържание.
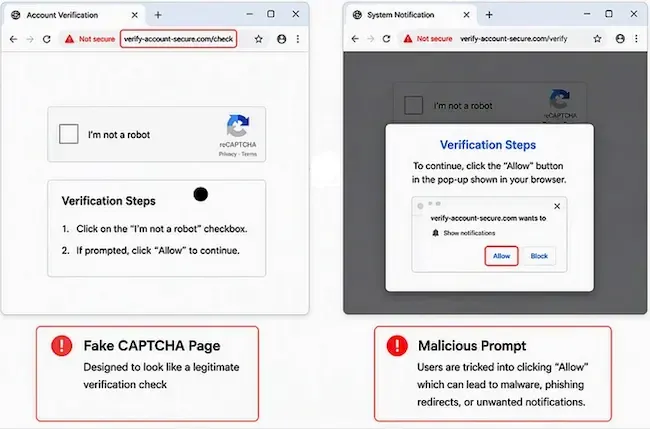
Пример за фалшиви CAPTCHA проверки (Източник: Barracuda)
CAPTCHA предизвикателствата могат също така да попречат на автоматизираните скенери и инструменти за тестване на сигурността да достигнат до следващата страница, което ограничава анализа на атаката.
„Страниците могат също така да се адаптират според устройството на посетителя, местоположението, активността или времето. Някои се появяват само за кратко или стават невалидни след преглед, което затруднява екипите по сигурност при разследване след инцидент“, обяснява Пуджита Б., сътрудник по анализ на заплахите в Barracuda.
Подвеждане на потребителите да изпълняват команди
Фалшивите CAPTCHA страници участват и в т.нар. ClickFix атаки, които убеждават хората да изпълняват злонамерени команди под прикритието на завършване на верификация или отстраняване на проблем.
Кликването върху поле за отметка или бутон „Verify“ може да копира команда в системния буфер без знанието на потребителя. След това страницата инструктира лицето да отвори диалоговия прозорец „Run“ в Windows или друг системен инструмент, да постави текста и да натисне Enter. Изпълнението на командата стартира заразяването със зловреден софтуер.
От Barracuda посочват, че някои варианти копират команди след взаимодействие с уеб страницата или движение на мишката. След това атакуващият разчита на инструкциите, за да накара жертвата да изпълни копираното съдържание.
Тези страници могат да имитират грешки в браузъра, неуспешен предварителен преглед на документи, проблеми при онлайн срещи или известия за софтуерни актуализации. Придружаващите инструкции за възстановяване навигират потребителите през действията, необходими за задействане на атаката.
Използване на познати брандове за изграждане на доверие
Инструментите с изкуствен интелект и платформите за разработка без код (no-code) помагат на атакуващите да създават CAPTCHA страници, екрани за вход и фишинг последователности. Страниците могат да включват детайли за получателя или брандирането на неговата организация, като езикът и съдържанието се адаптират спрямо мишената.
Някои кампании имитират последователно няколко услуги. Съобщение за споделяне на документ може да отведе до CAPTCHA, подкана в стил Adobe и страница за вход в Microsoft. Последователността наподобява обичаен работен процес, което насърчава потребителите да въведат идентификационните си данни.
Предупредителни признаци, за които да внимавате
Исканията за изпълнение на команди, инсталиране на софтуер, разрешаване на браузърни известия или въвеждане на пароли и еднократни кодове за сигурност са предупредителни признаци за фалшива CAPTCHA проверка. Неочакваните изтегляния и заплахите за спиране на акаунт или загуба на данни също трябва да послужат като сигнал за незабавно прекратяване на действията.
Компанията съветва да се проверяват уеб адресите за сгрешени домейни, необичайни поддомейни и адреси, които нямат връзка с представяната услуга. Потребителите трябва да проверяват идентичността на уебсайта, преди да следват инструкции или да въвеждат чувствителна информация.