Разследването показва значително по-широк риск за индустриалните системи по целия свят.
Дни след кибератаката, насочена срещу хладилниците на френски супермаркети, хиляди контролери по света са достъпни онлайн и са изложени на риск от компрометиране.
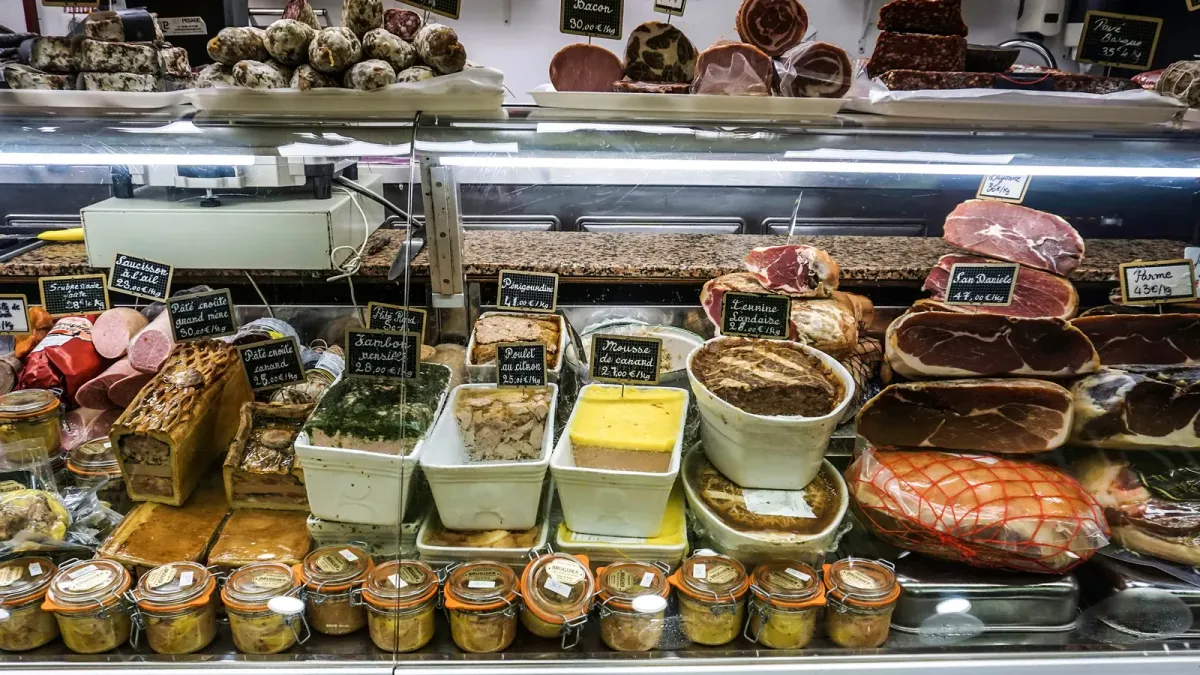
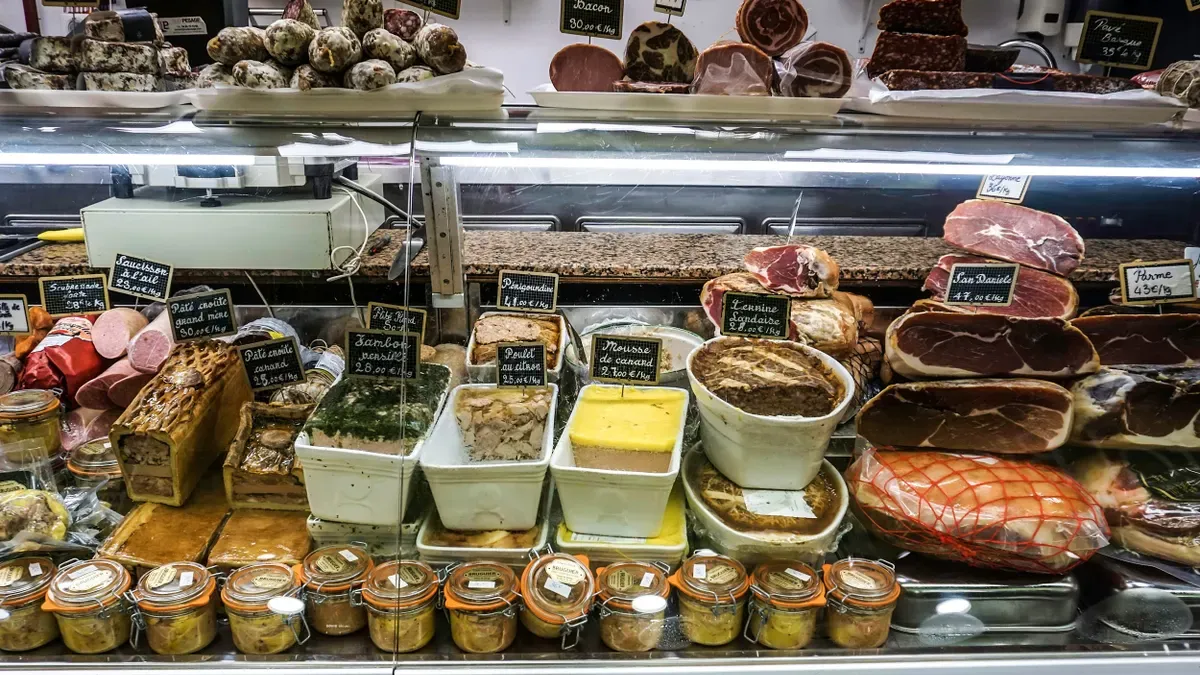
Стотици магазини за хранителни стоки във Франция станаха мишена на сложна атака, при която хакери получиха достъп до програмируеми контролери, регулиращи търговските хладилни системи.
Нападателите са успели да манипулират контролите вътре в хладилниците, причинявайки прегряване на системите – а в някои случаи и запалване – което доведе до щети за милиони долари.
Атакуващите са се възползвали от уязвимости в контролери Danfoss AK-SM, Danfoss AK-SC, Copeland xweb и Dixell xweb според ANSSI, националната агенция за киберсигурност на Франция.
Около 350 екземпляра на Danfoss AK-SM 800A остават видими в мрежата към сряда, което е спад от над 550 по-рано тази седмица, съобщават изследователи от фондацията Shadowserver.
Доклад, публикуван в сряда от Censys, показва над 2900 хоста, използващи панела Danfoss StoreView, които са видими онлайн. Отделен доклад на Security Scorecard регистрира над 5200 инстанции на StoreView, достъпни през повече от 4600 публични IP адреса.
Сигурността като закъсняла мисъл
Специалистите по киберсигурност твърдят, че проблемите започват още при проектирането на тези системи, където сигурността не е основен приоритет.
„Хората, които проектират и изграждат системи, обикновено вярват, че потребителите ще действат добросъвестно“, коментира Александър Ямполски, съосновател и главен изпълнителен директор на Security Scorecard, пред Cybersecurity Dive. „Но хакерите не действат добросъвестно.“
Уязвимости с висока степен на критичност в контролерите на Danfoss бяха публично оповестени в доклад от август на Claroty – компания, специализирана в индустриална киберсигурност. Изследователите откриха сериозни дефекти в уеб интерфейса за управление на системите на Danfoss, които биха могли да позволят на атакуващ да поеме пълен контрол над устройството.
Уязвимостите се проследяват като CVE-2025-41451 и CVE-2025-41452. Първоначално изследователите са сигнализирали Danfoss за дефектите през 2025 г., преди да публикуват доклада в рамките на координиран процес по разкриване. Производителят отстрани уязвимостите и издаде допълнителни насоки за защита.
Атаките засегнаха стотици супермаркети от няколко търговски вериги, включително Carrefour, Monoprix, Cooperative U и Intermarche.
Говорител на Copeland потвърди, че е открита уязвимост в спрени от производство контролери, достигнали края на жизнения си цикъл (end-of-life). Компанията активно работи със засегнатите клиенти за ограничаване на риска.
Френските власти продължават разследването на атаката и си сътрудничат с различни индустриални сектори за прилагане на мерки за отстраняване и превенция. Те посочиха, че последващи атаки остават напълно вероятни, като вниманието е насочено предимно към големите търговски вериги.
„Сложната система, която осигурява доставката на храна, е уязвима, но често не получава вниманието, което заслужава“, заяви Джон Хълткуист, главен анализатор в Google Threat Intelligence Group. „Трябва да третираме тази верига на доставки като критичната инфраструктура, каквато тя всъщност представлява.“