Евтини смартфони с Android са били доставяни с вграден във фърмуера на устройството зловреден софтуер, който позволява на киберпрестъпници скрито да инсталират приложения, да извършват рекламни измами и да превръщат устройствата в резидентни проксита.
Дейността, която е насочена към устройства с Android, базирани на платформите на MediaTek от няколко различни марки, се проследява от Bitdefender под кодовото име Midnight Mimosa.
Предварително инсталираният зловреден софтуер („com.android.system.lite“) работи с привилегии на системно ниво, което му позволява да инсталира или деинсталира ротиращ се набор от поне 32 маскирани приложения, да си предоставя допълнителни права за достъп до услуги за достъпност (accessibility services), известия и SMS съобщения, както и да зарежда произволен код, предоставен дистанционно от операторите.
По-конкретно той извлича отдалечена конфигурация от външен сървър, след което изтегля и изпълнява допълнителен зловреден код, предназначен за извършване на рекламни измами и тиха инсталация или премахване на партньорски приложения. Тези приложения включват функции за прокси софтуер (proxyware), рекламни измами и изпълнение на код. Той също така може да предоставя права на всеки пакет от приложения за Android.
„Това на практика означава, че неговите оператори биха могли да инсталират и изтриват приложения по желание, настройвайки всяко устройство според нуждите си, включително превръщайки ги в част от големи ботнети“, посочва румънската компания за киберсигурност.
„Тази схема вероятно е създадена главно за генериране на приходи. Операторите извършват измами с реклами и кликове, събират информация за устройството и инсталираните приложения и превръщат заразените устройства в препредавателни възли за резидентни проксита, превръщайки ги в зомбита в ботнет мрежи.“
Заслужава да се подчертае, че самият зловреден софтуер не извършва директно измамни кликове. Вместо това процесът на монетизация се управлява от приложения капкомери (dropper apps), които се маскират като привидно безобидни помощни инструменти и отговарят за зареждането на реални реклами чрез легитимен софтуерен комплект за разработка на реклами (SDK). Крайната цел е зареждането на невидим прозорец върху приложенията, който отчита показването на рекламите.
Общо Bitdefender съобщава, че е открила 13 приложения в Google Play, които комуникират със същите сървъри, управляващи зловредния софтуер, което показва, че кампанията не се ограничава само до предварително инсталиран фърмуер. За разлика от предварително инсталирания зловреден софтуер, приложенията от Play Store предлагат реална функционалност, като например информация за времето или сканиране на QR кодове. Те обаче също така зареждат и показват реклами извън самите приложения, включително когато потребителят не използва активно телефона.
Имената на приложенията са посочени по-долу. Нито едно от тях в момента не е налично за изтегляне от Play Store:
- Wavrge (com.audify.editor.wavrge)
- App Icon DIY (appicon.diy.tools.prop)
- Audify (com.audify.editor.pro)
- QR Pocket (com.prorestore.qr)
- All Deleted Messages Recovery (com.message.recovery.prorestore)
- WeatherGo (com.go.weather.mot)
- CoolWeather (com.cool.weather.yl)
- Daily Weather (com.dmstudio.weather)
- Lock & Hide (com.dl.guard.lock)
- QuickText Extractor (picturetranslate.extractor.text.lite)
- NoteMaster (com.notemaster.record.mark)
- Tap to Translate (com.arabmusic.tap.aghani_tamerhosny)
- Tasky (org.life.goal.tools)
Забележителен аспект на зловредния софтуер е, че деактивира приложението Google Play Store преди да инсталира приложение със зловреден код, вероятно в опит да заобиколи защитите на Play Protect, след което активира отново приложението след стартирането на зловредния код.
Освен това зловредният софтуер е засечен на устройства с фърмуер, подписан с помощта на сертификати, приписвани на Shenzhen Zediel Co., Ltd — китайски производител на Android устройства. На този етап обаче не е ясно дали притежателят на сертификата е участвал в разпространението на зловредния софтуер или е знаел за него. Bitdefender отбелязва още, че в хода на разследването са идентифицирани и други имена на компании.
Предварително инсталираният характер на зловредния софтуер подсказва за компрометиране на веригата за доставки на устройствата, като Bitdefender подчертава и известно припокриване на инфраструктурата с Android.Phantom, документиран от Doctor Web през януари 2026 г. като вграден в модифицирани игри и популярни приложения с цел извършване на измами с кликове.
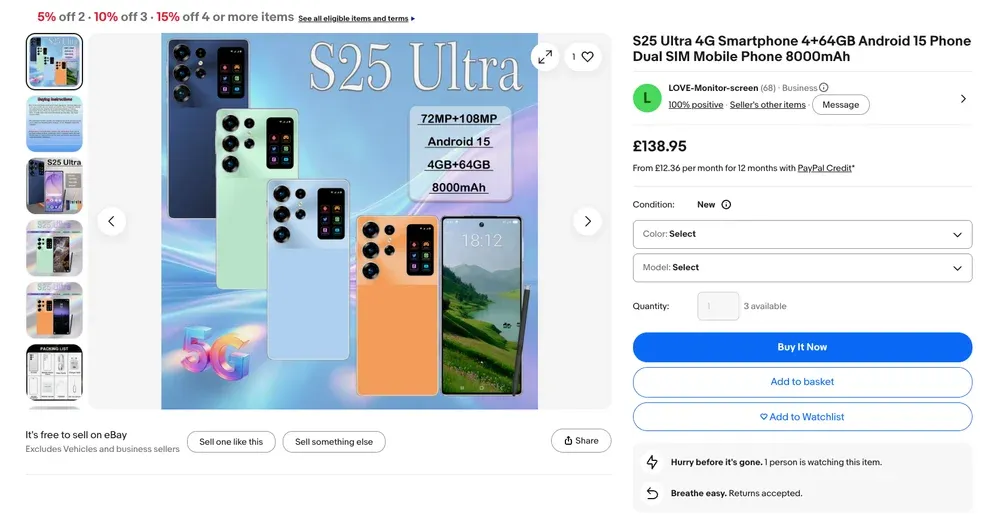
По-голямата част от заразените устройства се намират в Мексико, следвани от Франция, Италия, САЩ, Германия, Бразилия, Испания, Обединеното кралство, Канада, Румъния, Полша и Тайланд. Като цяло кампанията е наблюдавана на хиляди уникални устройства в над 150 държави в продължение на около две години. Много от засегнатите телефони изглеждат като евтини модели без търговска марка (white-label) или фалшификати, включително модели, заемащи имената на по-известни телефони Samsung Galaxy и дори Apple iPhone.
Това не е първият случай, в който се наблюдава задна врата (backdoor) на ниво фърмуер, насочена към устройства с Android. В края на миналата година Kaspersky разкри подробности за друг зловреден софтуер с кодово име Keenadu, открит предварително инсталиран на определени модели таблети с Android главно с цел извършване на рекламни измами.
„Предварително инсталираният зловреден софтуер е различен клас заплаха“, заявяват от Bitdefender. „Всяка насочена към потребителя защита предполага, че собственикът участва в процеса на инсталация: подканата за инсталиране, прегледът в магазина, Play Protect и възможността за последващо деинсталиране.“
„Отстраняването не може да разчита на деинсталация. Тъй като основният компонент идва в системния дял, засегнатият собственик не може да го премахне по стандартния начин. Изчистването на устройството изисква почистване на ниво фърмуер или деактивиране на компонента чрез ADB, като нито едно от двете не е реалистично за повечето хора, притежаващи тези телефони. Трайното решение е в ръцете на доставчиците и онлайн платформите за търговия, които доставят и продават засегнатия фърмуер.“