
Adobe отстрани уязвимост в Acrobat и Acrobat Reader, която позволява на зловреден PDF файл да повреди паметта при отварянето му от потребител. Обозначена като CVE-2026-81983, грешката от тип запис извън границите на буфера (out-of-bounds write) има CVSS оценка 7.8 и може да доведе до изпълнение на код с потребителските права на жертвата.
От Adobe заявяват, че до момента не са засекли активна експлоатация. Проблемът се намира в конвейера за обработка на изображения на Acrobat — код, който започва да анализира графичните данни веднага щом PDF файлът бъде отворен.
Изследователите са открили уязвимостта чрез персонализиран Python фазер (fuzzer), разработен предимно с помощта на голям езиков модел. Вместо произволно да модифицира цели PDF файлове, инструментът е генерирал малки, валидни документи.
Той е променял полета на изображенията като ширина, височина, дълбочина на цвета (bit depth), цветово пространство, филтри и байтове на отчетите (sample bytes). Най-сериозният срив е бил предизвикан от специално манипулирано 16-битово изображение в PDF файл с размер едва 745 байта.
Първопричината е 32-битово целочислено препълване (integer overflow) в Acrobat.dll. Acrobat изчислява броя на графичните семпли, като умножава ширината на изображението по броя на цветовите му компоненти.
Втора проверка на размера добавя по два байта за всеки 16-битов семпъл. При изключително голяма ширина получената стойност се превърта (wraps) до минимално число, поради което Acrobat приема твърде кратък поток от данни.
Уязвимост в Adobe Acrobat
Цикълът за размяна на байтове (byte-swap) обаче продължава да отчита огромен брой семпли и продължава да чете и записва отвъд границите на 16-байтов буфер. Това предизвиква повреждане на паметта и може да предостави на атакуващия възможност за изпълнение на код.
Изображение за доказателство на концепцията (PoC) е използвало ширина от 536 870 912, височина 1, 16 бита на компонент и цветово пространство DeviceCMYK. Четирите CMYK компонента са довели до брой семпли от 0x80000000.
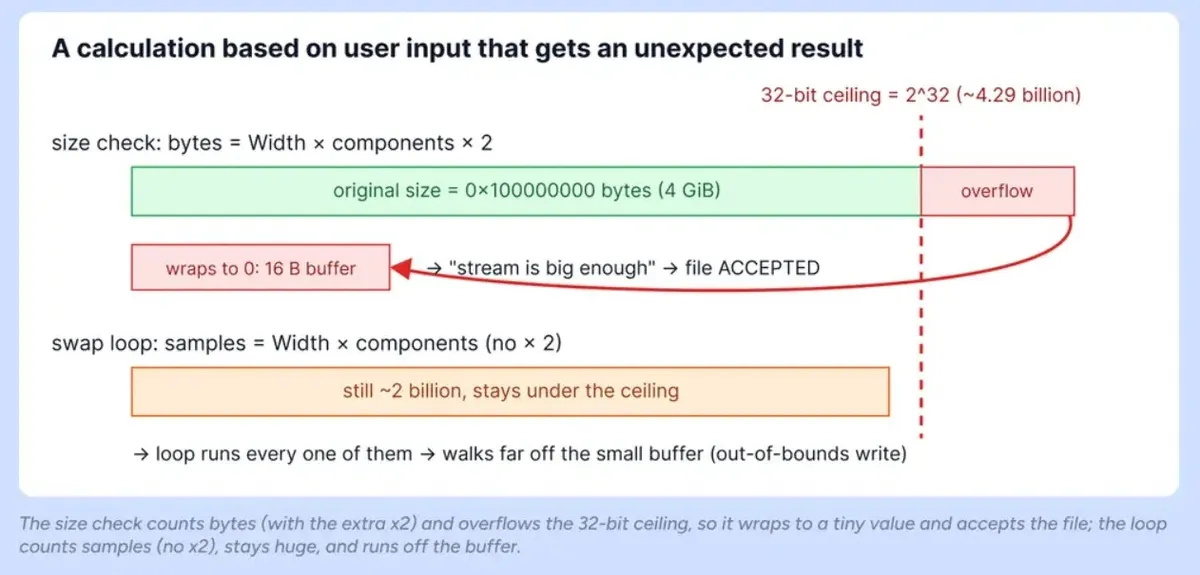
Според проучването на Remedio свързаното изчисление на байтовия размер е достигнало 0x100000000 и се е превъртяло до нула при 32-битова аритметика, което е позволило на поток от осем байта да премине проверката.
Самото отваряне на PDF файла е било достатъчно за достигане до дефектния път за рендиране на изображения. Векторът на CVSS показва локален вектор на атака, ниска сложност на атаката, липса на изисквани привилегии и необходимост от взаимодействие с потребителя.
Успешната експлоатация може да окаже силно въздействие върху поверителността, целостта и наличността. На практика атакуващите все пак трябва да доставят зловредния документ чрез имейл, чат, изтегляния от интернет или по друг канал.
Adobe отстрани проблема, като въведе 64-битови изчисления за броя на семплите и започна да отхвърля стойности над INT_MAX, преди да се осъществи достъп до паметта. Корекцията за сигурност бе публикувана в бюлетин за сигурност APSB26-141 на 8 септември 2026 г.
Adobe предостави обновления за Acrobat и Reader Continuous 26.002.21900 и по-ранни версии чрез версия 26.002.21901. Acrobat 2024 Classic 24.001.30383 и по-ранни версии бе актуализиран до 24.001.30429.
Потребителите и системните администратори трябва да инсталират коригираните версии без забавяне, да поддържат активирани автоматичните актуализации и да подхождат с повишено внимание към неочаквани PDF прикачени файлове.
Екипите по сигурност също така следва да филтрират подозрителни PDF файлове на ниво имейл шлюзове и да следят за сривове, свързани с Acrobat.dll. Adobe класифицира CVE-2026-81983 като критична, докато записът в NVD потвърждава, че за експлоатацията е необходимо жертвата да отвори манипулирания файл.
Констатацията показва също така как целенасоченият фазинг с помощта на изкуствен интелект може да открива сериозни дефекти в стари парсери на файлови формати.