Над 9,1 милиона DDoS атаки са регистрирани в световен мащаб между януари и юни 2026 г., което представлява увеличение с близо една четвърт на годишна база според доклада DDoS Threat Intelligence Report на Netscout.
Мащабните атаки и разпределеното таргетиране натоварват защитите
Атаките, надхвърлящи 1 Tbps или 1 Gpps, са се увеличили с 1286% на годишна база. Голяма част от този ръст се дължи на операторите на ботнети, свързани с Aisuru, Kimwolf, Jackskid и техните наследници. Това означава, че атакуващите се нуждаят от по-малко устройства, за да предприемат мащабни атаки.
„С разпространението на прокси мрежи от домашни потребители и кратките атаки, базирани на интензитет на трафика от платформи тип DDoS под наем, традиционните базови мрежови контроли вече не са достатъчни. Както доставчиците, така и предприятията се нуждаят от по-прецизно, селективно филтриране и увеличен капацитет за пречистване на трафика в периферията на мрежата, за да противодействат на тези качествени промени в сложността на атаките“, заяви Хардик Моди, вицепрезидент по инженерна дейност за DDoS решения и екипа за разузнаване на заплахи ASERT в NETSCOUT.
Много от тези атаки претоварват мрежовото оборудване с огромно количество пакети, заявки и връзки. Защитните стени и балансьорите на натоварването могат да изчерпят ресурсите си за обработка, дори преди капацитетът на мрежовата връзка да бъде изчерпан.
Атаки, генериращи милиарди пакети в секунда, претоварват отделни компоненти на маршрутизаторите, известни като линейни карти (line cards), при които липсват защитни мерки. Когато дадена карта спре да пренасочва трафика, тя може да прекъсне връзката на клиенти и мрежи, които изобщо не са били цел на атаката.
Делът на IPv6 в наблюдаваните атаки остава приблизително същият като година по-рано, но самите атаки са станали по-ресурсоемки. ATLAS отчете първата си IPv6 атака, надхвърляща 1 терабит в секунда през първата половина на 2026 г., докато активното филтриране на IPv6 атаки е нараснало с над 300%.
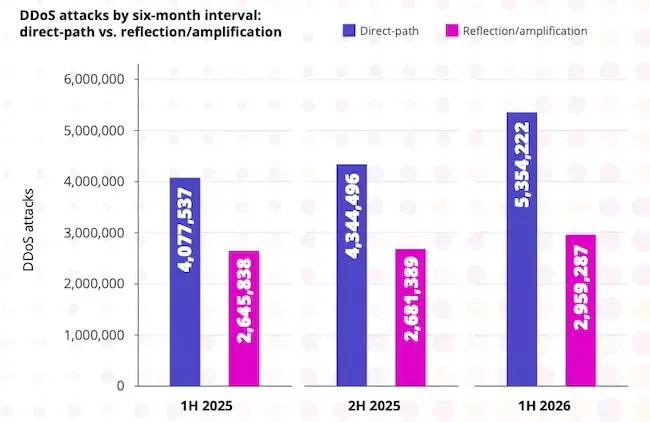
DDoS атаки по шестмесечни интервали: директен път спрямо отражение/усилване. (Източник: Netscout)
Атаките по директен път (direct-path), които изпращат трафик директно към мишената, представляват 64,4% от наблюдаваните атаки. Техният дял нараства за трети пореден шестмесечен период.
Атаките тип килимен бомбардировач (carpet-bombing) са се увеличили от 3,97% от наблюдаваните атаки през първата половина на 2025 г. до 4,54% през първата половина на 2026 г. Тези атаки разпределят трафика между множество крайни адреси в рамките на даден мрежов префикс. Трафикът към всеки отделен адрес може да остане под прага за засичане, докато общият комбиниран обем претоварва мрежата или споделената инфраструктура.
Атаките с единичен метод съставляват 52,27% от наблюдаваните инциденти. Обичайните техники включват TCP flood, насочени към ресурсите за обработка на връзки, DNS атаки и наводняване чрез отражение/усилване.
Доставчиците на услуги са приложили мерки за филтриране и смекчаване при 23,12% от наблюдаваните атаки в сравнение с 22,35% година по-рано. Ръстът на общия брой атаки увеличи както броя на неутрализираните, така и броя на тези, достигнали до своите цели. Контролните механизми на доставчиците често приоритизират споделената инфраструктура, като защитата на отделните клиенти се осигурява чрез специализирани DDoS услуги.
Доставчиците се нуждаят от по-голям специализиран капацитет за филтриране в периферията на мрежата, а предприятията се нуждаят от защита в непосредствена близост до своите услуги. Мащабните мерки за блокиране могат да засегнат клиенти, когато атаките обхващат множество адреси. Изходящият и транзитният атакуващ трафик може да влоши състоянието на мрежите, които го пренасят.
Платформите за DDoS под наем свалят бариерите пред атаките
Услугите за DDoS под наем предлагат абонаментни планове, безплатни пробни периоди, каталози с методи и контролни панели с предварително конфигурирани настройки, които намаляват техническите усилия, необходими за извършване на атаки.
Всяка разгледана услуга имаше форма за стартиране, настроена за единична атака с продължителност 60 секунди с избран безплатен метод. При всички наблюдавани инциденти атаките с продължителност една минута или по-малко са се увеличили от 1,6% през втората половина на 2023 г. до 3,1% през първата половина на 2026 г. По-продължителните атаки продължават да съставляват мнозинството.
Продавачите рекламират методи, за които твърдят, че могат да заобикалят конкретни защити, като акцентират върху честотата на пакетите, връзките и заявките, а не само върху честотната лента. Тези атаки могат да претоварят мрежовото оборудване и приложенията, без да запълват интернет връзката на мишената. Твърденията за заобикаляне на защитите не са независимо потвърдени.
Някои платформи рекламират големи пулове от IP адреси, включително връзки на домашни потребители, което прави злонамерения трафик по-труден за разграничаване от този на обикновените потребители.
Съвпадащите абонаментни планове и почти идентичната сървърна технология показват, че конкуриращите се платформи за продажба може да споделят обща инфраструктура. Рекламираните планове варират от безплатен достъп до около 20 000 долара на месец. Следователно малък брой оператори могат да поддържат множество витрини за услуги, което потенциално стеснява кръга от цели за неутрализиране на дейността им.
Прокси мрежите от домашни потребители затрудняват засичането на атаки
Прокси мрежите от домашни потребители пренасочват трафика през крайни устройства, използвайки адреси, присвоени на домашни и мобилни интернет връзки. Изследователите са комбинирали проследяването на прокси инфраструктурата с DDoS телеметрия, за да идентифицират източниците, участващи в атаки.
Някои потребители се съгласяват да споделят връзката си срещу заплащане. Други се превръщат в прокси хостове чрез приложения, които активират споделянето на връзката без информирано съгласие, или хардуер, доставен с предварително инсталиран прокси софтуер. Тези мрежи обслужват комерсиални цели, включително проверка на реклами и географско тестване. Част от тях пренасят и DDoS трафик.
Блокирането на база IP адреси е ненадеждно, тъй като домашните IP адреси се променят, а клиентите на прокси услуги сменят възлите често. Защитниците могат да идентифицират координирано поведение, включително източници, осъществяващи контакт с една и съща дестинация, променящи интензитета на трафика едновременно или повтарящи протоколни модели.
Проследяването на свързващите опорни системи, с които комуникират прокси клиентите, може да помогне на доставчиците да идентифицират участващите хостове в своите собствени мрежи и в мрежите на клиентите надолу по веригата. Тези адреси често остават стабилни в продължение на седмици или месеци. Засичането и ограничаването на атакуващия трафик от тези хостове изисква отделни механизми за контрол.