
Нова версия на зловредния софтуер GhostBat за Android е насочена срещу потребители на 60 приложения за банкиране, UPI разплащания, дигитални портфейли, финтех и платежни услуги в Индия. Зловредният софтуер може да злоупотребява с услугата за достъпност (Accessibility Service) на Android, за да следи активността в избрани приложения и да прихваща въвеждането на ПИН кодове.
Неговите оператори използват също фалшиви съобщения, представящи се за услугите mParivahan и eChallan, за да подмамят потребителите да инсталират опасни приложения. Последната активност показва, че GhostBat вече се е развил отвъд заплаха, насочена единствено към кражба на SMS съобщения.
Зловредният софтуер може да събира съобщения и регистри с повиквания, да изпълнява команди от своите оператори и да променя част от настройките си след инсталация.
Тази комбинация излага на риск потребителите на банкови и платежни услуги дори когато отварят легитимното приложение и не виждат фалшива страница за вход. Анализатори от Cyble идентифицираха новите възможности, докато разследваха по-мащабна операция, наречена от тях GhostX.
От Cyble заявиха, че проследяват активността на GhostBat в Индия от октомври 2025 г. и са открили връзки между зловредния софтуер, фалшиви приложения за правителствени услуги, фишинг страници и контролен панел, управляван от нападателите.
Хакери атакуват 60 индийски банкови и UPI приложения
Кампанията започва със смишинг: съобщения по SMS или в приложения за чат, които съдържат връзка и се представят за известия за пътни глоби или държавни услуги.
Връзката може да отвори фалшива страница на mParivahan или eChallan, или страница, наподобяваща екран за изтегляне от Google Play. Жертвите биват подтиквани да инсталират APK файл извън официалния магазин за приложения. От Cyble откриха и злонамерени APK файлове, споделяни чрез публични хранилища в GitHub и хоствани файлове.
Този подход надгражда по-ранна активност на GhostBat, при която фалшиви приложения на регионалните транспортни служби (RTO) бяха използвани за кражба на банкови данни и четене на SMS съобщения, включително еднократни пароли (OTP). Читателите могат да сравнят тази по-ранна кампания с доклада в отразяването на GhostBat RAT от Cyber Security News.
Подобни фалшиви примамки за пътни глоби са били използвани и за разпространение на друг зловреден софтуер за Android, както е описано в доклада за измами с известия за глоби от RTO.
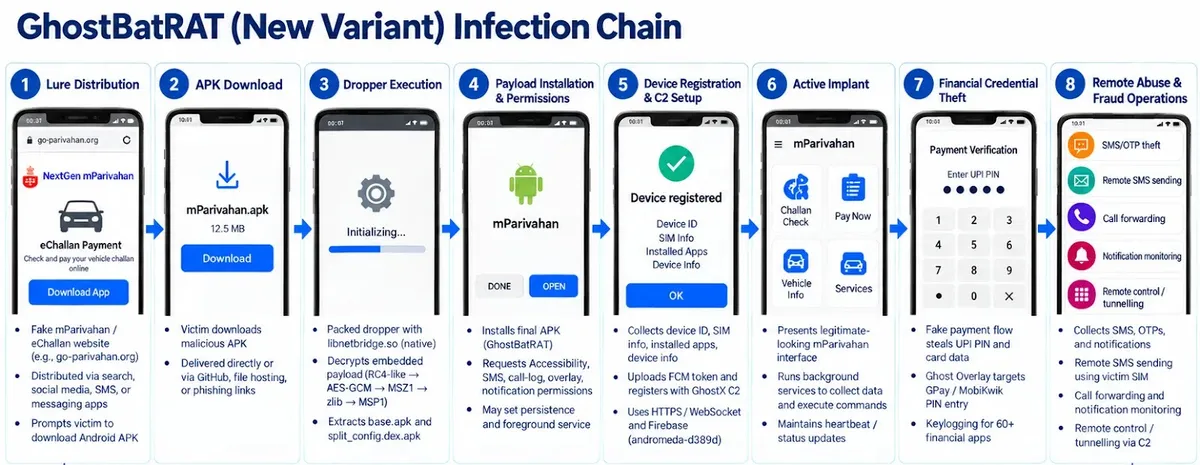
След като бъде инсталиран, GhostBat може да поиска чувствителни права за достъп, включително достъп до Accessibility Service. Тази функция на Android е създадена в помощ на хора с увреждания при работа с устройствата им, но зловредният софтуер може да злоупотреби с нея, за да чете съдържанието на екрана и да взаимодейства с приложенията.
Ако жертвата предостави достъп, GhostBat може да проверява кое приложение е отворено и да го сравнява със списък от финансови приложения, предварително зададени от атакуващите.
От Cyble откриха функция, наречена от тях Ghost Overlay, насочена срещу Google Pay и MobiKwik. Вместо да показва фалшив екран за плащане, зловредният софтуер поставя прозрачни зони за докосване върху цифровата клавиатура за въвеждане на ПИН код в истинското приложение.
Той записва цифрите, които потребителят въвежда, и след това възпроизвежда същите докосвания, така че платежното приложение да ги приеме и да продължи нормалната си работа. Жертвата остава на реалния екран, докато GhostBat прихваща ПИН кода във фонов режим.
Отделна функция може да прихваща въвеждане на данни, наподобяващи ПИН код, в по-широк набор от 60 приложения за Android. Тя използва събития от Accessibility Service и контекста на екрана, за да идентифицира евентуално въвеждане на ПИН, вместо да разчита на прозрачно припокриване на клавиатурата.
Cyble посочва сред таргетираните услуги приложения като Google Pay, PhonePe, Paytm, BHIM, SBI UPI, Axis Pay, BharatPe, CRED, Freecharge и PayZapp. Според доклада пълният списък с цели съдържа 60 пакетни идентификатора на приложения.
Прихващането на ПИН кодове допълва способността на GhostBat да събира SMS съобщения, включително банкови известия и еднократни пароли (OTP), както и да извлича регистри с повиквания и детайли за SIM картата.
Зареждащите модули и отдалечените настройки затрудняват засичането
Докладът описва също контроли за пренасочване на повиквания и отдалечени действия със SMS. Тези функции осигуряват на операторите множество начини за наблюдение на компрометиран телефон и подпомагане на финансови измами.
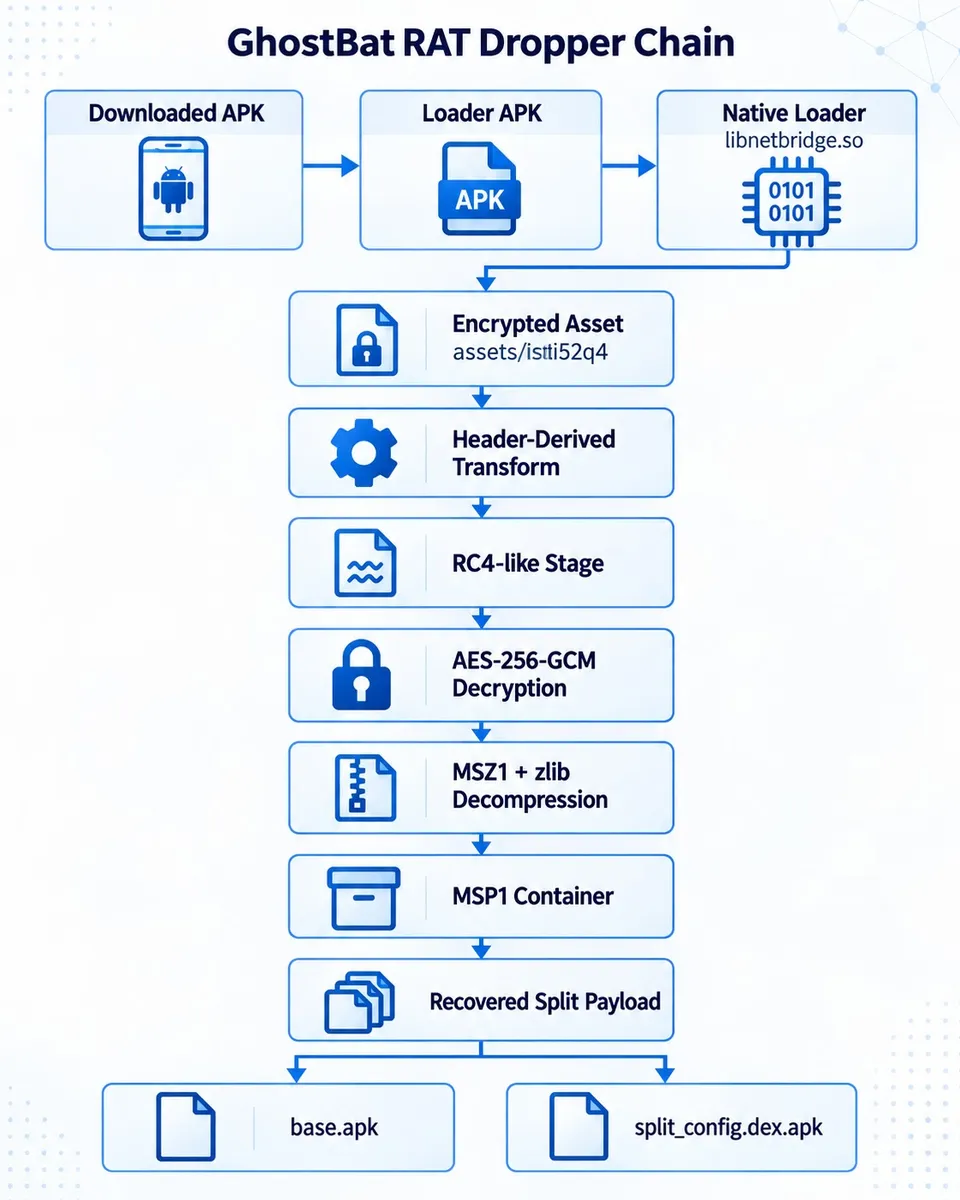
Кодът за доставка на зловредния софтуер се различава в отделните образци. Cyble наблюдава най-малко шест типа зареждащи модули (loaders) или дропери, включително криптирани APK контейнери, персонализирани формати на зловредния код, зареждане на DEX файлове директно в паметта и отдалечено изтегляне на APK файлове.
Най-новият образец използва нативна библиотека с име libnetbridge.so и последователност от етапи на криптиране, трансформация и компресия за разопаковане на крайния си зловреден код. Тези слоеве затрудняват проверката на скритото приложение от страна на базовите скенери за сигурност.
GhostBat използва също така Firebase Remote Config за промяна на настройките без разпространение на нов APK файл. Анализираният образец използва проекта във Firebase andromeda-d389d и конфигурируема стойност за base_url.
Това позволява на атакуващите да променят отдалечено активната бекенд инфраструктура или избрани функционалности, така че домейн, наблюдаван в даден образец, може да не остане единственият адрес за командване и контрол (C2).
За повече контекст относно друга заплаха за Android, злоупотребяваща с достъпността за прихващане на банкови ПИН кодове, вижте този доклад за методите за прихващане на ПИН кодове от зловредния софтуер Manic.
Инсталирайте приложения само от надеждни магазини и избягвайте връзки към APK файлове, изпратени чрез неочаквани текстови съобщения или чатове. Проверявайте издателя и предназначението на дадено приложение, преди да му предоставите достъп до Accessibility Service, SMS или известия; приложение за пътни услуги не би трябвало да се нуждае от широк достъп до финансови операции.
Поддържайте Android и инсталираните приложения обновени и незабавно се свържете с банката си, ако подозирате, че телефонът или платежният ви профил са компрометирани. Cyble също така съветва потребителите да подават сигнали за подозрителна активност и да обмислят нулиране на идентификационните данни или на самото устройство при съмнение за инфекция.
Основният риск произтича не само от факта, че GhostBat таргетира десетки финансови приложения, но и от това, че неговото прозрачно припокриване записва въвеждането на ПИН кодове, докато потребителят работи с истинското платежно приложение.
Фалшивите примамки с държавни услуги, широкият достъп чрез Accessibility Service и гъвкавите бекенд настройки дават на нападателите множество възможности за адаптиране на кампанията.
Индикатори за компрометиране (IoC):
| Тип | Индикатор | Бележки |
|---|---|---|
| C2 домейн | hxxps://api[.]cloudsettle[.]org | Бекенд по подразбиране, наблюдаван в анализирания образец |
| C2 крайна точка | /pin-data | Получава прихванати данни, свързани с ПИН кодове |
| Firebase проект | andromeda-d389d | Отдалечена конфигурация за анализирания образец |
| Firebase проект | ghostx-panel | Свързан с по-ранен образец на mParivahan |
| Нативна библиотека | libnetbridge.so | Използвана от най-новия докладван зареждащ модул |
| Файлов ресурс (Asset) | assets/isti52q4 | Съхранява криптиран зловреден код |
| Пакет за припокриване | com.mobikwik_new | Включен за Ghost Overlay |
| Пакет за припокриване | com.google.android.apps.nbu.paisa | Включен за Ghost Overlay |
| Пакет за припокриване | com.google.android.apps.nbu.paisa.user | Включен за Ghost Overlay |
Забележка: IP адресите и домейните са умишлено деактивирани (напр. [.]), за да се предотврати случайно разрешаване на имена или отваряне на връзки. Активирайте ги отново само в контролирани платформи за анализ на киберзаплахи като MISP, VirusTotal или вашата SIEM система.