Статия, написана от Вакарис Норейка, вицепрезидент по проучване и разработка на продукти в NordLayer
Понеделник сутрин е, отговаряте за сигурността в дадена организация и внезапно вашите инструменти за сигурност сигнализират за използване на личен ChatGPT на служебен лаптоп, въпреки че организацията ви плаща за ChatGPT Enterprise.
Чудите се какво е подал служителят към ChatGPT. Може да е публична обява за работа или пък клиентско запитване с данни за контакт и вътрешна информация за акаунта. А може би чувствителни правителствени документи, ако това е сферата ви на дейност, както направи и.д. директор на CISA през 2025 г.?
Случаят е хипотетичен. В тази статия ще проследим 2 версии на едно и също събитие.
В първата вашите инструменти за сигурност идентифицират използване на личен профил, но нищо в текущата ви конфигурация не проверява какво се въвежда в заявката. Във втората NordLayer AI Scout е внедрен в управлявания браузър с персонализиран детектор, настроен на „Блокиране“ за формата на клиентските ви номера.
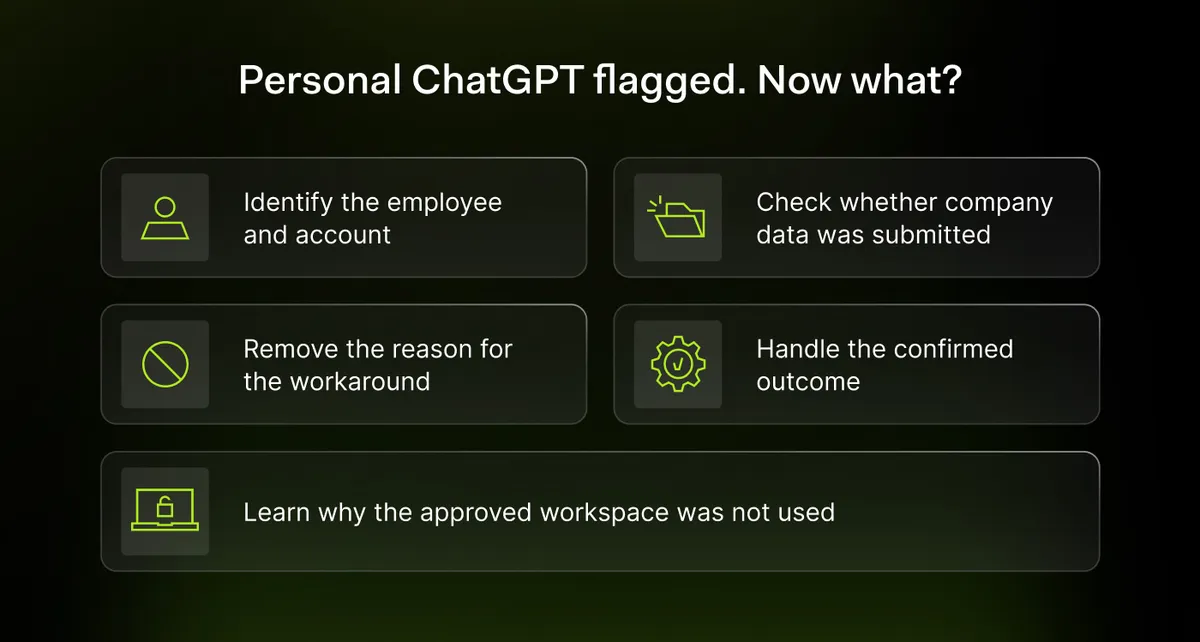
1. Потвърдете акаунта и служителя
Започвате с основите. Само със съществуващите си контроли отваряте събитието, което е сигнализирало за използване на личен ChatGPT, и установявате коя самоличност на кого принадлежи. Потребителят, вписан във вашите инструменти за сигурност, може да има корпоративен имейл адрес. Но входът в ChatGPT зад събитието може да е личен Gmail профил.
Това ви дава 1 човек, 2 самоличности и 1 неловък разговор пред вас.
С NordLayer AI Scout вписаният ChatGPT профил се появява до разговора, а инструментът класифицира новите разговори в ChatGPT като лични или корпоративни.
Активността се свързва с конкретно лице чрез служебния имейл, който вашият MDM инструмент подава към устройството. Синхронизацията на директориите с Entra ID, Okta или HiBob добавя информация за отдела, екипа и ролята.
2. Установете какво е достигнало до ChatGPT
В първия сценарий запазеното събитие показва, че служителят е използвал личен профил. То не съдържа текст на заявката, нито констатации за чувствителни данни, така че не можете да възстановите подадената информация от него.
Съгласно процедурата за преглед на инциденти изисквате от служителя да ви покаже разговора. По-добре е да формулирате искането тясно и да го ограничите до работната комуникация около съответното времево клеймо, освен ако не искате да разгледате хранителния режим на колегата си или медицинските му въпроси.
Да приемем, че клиентското запитване е директно в заявката, а отговорът на ChatGPT го обсъжда подробно. Вече имате доказателство, че клиентска информация е достигнала до услугата.
С NordLayer AI Scout отваряте блокираната констатация. Разширението за браузър е проверило заявката на устройството, преди тя да бъде изпратена. Конфигурираният детектор е открил съвпадение с клиентските данни и действието „Блокиране“ е спряло подаването.
След това служителят е видял известие на страницата, че заявката е блокирана. Не се е наложило никой от екипа по сигурността да чете текста, за да се случи това.
Вижте използването на изкуствен интелект извън одобрения списък с инструменти
Получете по-ясна представа как служителите използват инструменти с изкуствен интелект и асистенти за програмиране във вашата организация, включително приложения, които може да работят извън списъка с одобрени инструменти.
Изпробвайте NordLayer AI Scout за 30 дни и се възползвайте от тази видимост.
3. Попитайте защо корпоративният достъп не е бил използван
Има 99% шанс обяснението да е прозаично: корпоративната сесия е изтекла, двуфакторната автентикация (2FA) е отнела твърде много време, клиентът е бил ядосан, а табът с личния ChatGPT вече е бил отворен с активен вход.
Служителят обяснява, че именно затова е поставил комуникацията с отдела за поддръжка в чата, написал е „Състави отговор, обясняващ защо този клиент няма достъп до профила си“ и е натиснал „Изпращане“.
Без подходящо правило за блокиране на заявки, съдържанието е достигнало до ChatGPT. Добре. След това трябва да разберете дали това е първият път.
Без внедрен NordLayer AI Scout зависите от паметта на служителя. Трябва да попитате дали някога преди е поставял цели клиентски запитвания, качвал прикачени файлове или генерирал споделени връзки към разговори, и като цяло дали личният ChatGPT се е превърнал в негов „план Б“ всеки път, когато корпоративната сесия изтече.
Също така е добра идея да попитате как служителят разбира правилата. Понякога хората помнят, че ChatGPT е одобрен за използване, но забравят за кое работно пространство и какви данни се отнася това.
4. Реагирайте на потвърдения резултат
Без специализирани контроли на ниво заявки, клиентски данни са попаднали в завършен разговор в личен профил на ChatGPT. Трябва да запазите необходимите доказателства и да уведомите отговорника за инцидента, защитата на поверителността или данните.
След това преценете колко сериозно е положението въз основа на споделеното. Ако са били разкрити идентификационни данни, те трябва да бъдат анулирани или сменени. Ако става дума за клиентски записи, процесът може да изисква оценка на въздействието върху поверителността. Ако е бил поставен публичен текст, изобщо няма инцидент със сигурността на данните, но има смисъл да поговорите със служителя за неговия по-функционален корпоративен лиценз (Enterprise), за който се заплаща.
Във всеки случай трябва да запазите доклада точен, тъй като използването на личен профил не доказва, че заявката е отишла за обучение на модела, станала е публична или е достигнала до друг потребител.
Потвърдили сте, че фирмени данни са въведени в услуга през профил извън одобрените споразумения – това е достатъчно сериозно и без преувеличения.
Ако използвате NordLayer AI Scout, просто записвате, че конфигурираното правило е блокирало подаването. Събитието показва опит за нарушение на правилата и контролата, която го е спряла. Ако служителят спомене по-ранно използване на личния си акаунт, извършвате отделна оценка.
5. Коригирайте работния процес, преди да затворите заявката
Съдействате за двуфакторната автентикация (2FA) и молите служителя да влезе в корпоративното работно пространство и да завърши задачата за поддръжка там, за да се уверите, че всичко работи. Абонаментът Enterprise обаче не означава, че служителите могат да въвеждат каквото и да било, така че трябва да проверите също дали задачата и данните са разрешени.
В първия сценарий преглеждате ограниченията за лични инстанции и приложимите DLP правила.
С NordLayer AI Scout потвърждавате правилата за заявки в разширението за браузър.
Опциите „Предупреждение“, „Редактиране“ и „Блокиране“ изпълняват различни задачи.
„Предупреждение“ спира временно изпращането и дава възможност на служителя да избере дали да изпрати данните въпреки това, или да се върне и да коригира текста. „Редактиране“ премахва съвпадащата стойност и изпраща останалата част. „Блокиране“ спира заявката изцяло. Избирате действието, което отговаря на всяка категория данни.
След това документирате акаунта, устройството, потвърденото съдържание, дали заявката е била изпратена и кой носи отговорност за отговора. Накрая отразявате коригирания достъп и планирате последваща проверка за повторни събития.
В крайна сметка, в единия вариант клиентски данни са достигнали до личен ChatGPT профил и се налага оценка на излагането на риск. В другия – конфигурираният детектор е блокирал заявката още преди тя да напусне устройството.
И в двата случая служителят се нуждае от корпоративен достъп, който работи нормално в понеделник сутрин. Без това заявката ще бъде затворена, а до утре ще бъде намерено ново заобиколно решение.
Относно автора:
Вакарис Норейка, вицепрезидент по проучване и разработка на продукти, е експерт по киберсигурност, който ръководи разработката на продукти за корпоративна сигурност в NordLayer – готова за внедряване платформа за мрежова сигурност за бизнеса. Той има дългогодишен опит в сферата на разузнаването на заплахи, мрежовата сигурност, поверителността на данните и автоматизирания мониторинг. Фокусът му е върху контроли, които намаляват риска от излагане на данни, без да създават излишен оперативен товар.
Спонсорирано и написано от NordLayer AI Scout.