Съдържание
Пълен курс по етично хакерство от нула до експерт
Хаквайте като black hat хакери. Тестване за проникване, Kali Linux, хакване на WiFi и уеб, както и хакерският начин на мислене зад всичко това.
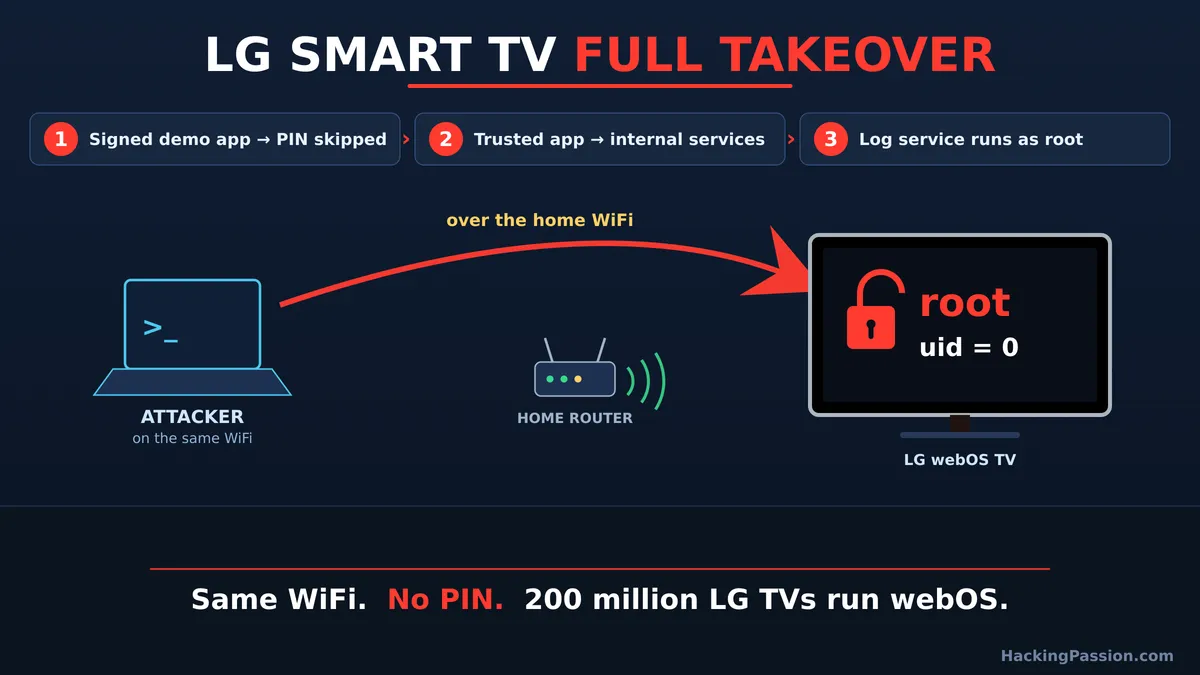
Три последователно свързани програмни грешки дават на атакуващия пълен контрол над смарт телевизор директно през домашната WiFi мрежа, без устройството изобщо да изисква своя PIN код. Собственикът не е направил нищо нередно. Демо приложение, което идва фабрично инсталирано на телевизора, и тестов сертификат, на който то все още се доверява, са били достатъчни за достигане до root.
Root е потребителският акаунт, който стои над всичко останало в машината. С него можете да виждате съдържанието на телевизора, да променяте всяка настройка, да инсталирате софтуер и да включвате или изключвате хардуера.
Лицето, което е достигнало до него, не е докосвало дистанционното и не е знаело акаунта на собственика. Всичко, от което е имало нужда, е присъствие в същата мрежа. Гост, който веднъж е получил паролата за WiFi, телефон в дома с компрометирано приложение на него или вече заразен лаптоп. Всяко от тези устройства е достатъчно близко.
Смарт телевизорът стои в ъгъла и възпроизвежда Netflix. Под повърхността му се крие компютър със собствена операционна система, който може да бъде атакуван като всеки друг.
LG нарича тази система webOS. По собствени изчисления на компанията тя работи на повече от 200 милиона телевизора LG. Тази атака е разработена и демонстрирана върху два от тях.
Независим изследовател я демонстрира на TyphoonPWN 2026 – състезание по хакване на живо в Сеул, организирано от компанията SSD Secure Disclosure. На такова състезание изследователят представя работеща атака, изпълнява я на сцената срещу устройството и получава възнаграждение, ако тя успее. Наградният фонд достига стотици хиляди долари.
Тази атака спечели трето място в категорията на LG. Изследователят избра да остане анонимен, а пълният доклад беше публикуван на 12 октомври.
Тя е тествана на два модела: LG 32LQ636BPSA и 27TQ600SW. И двата работят с webOS 7.5.7-25 върху фърмуер 04.54.40. Това са малки телевизори – 32-инчов и 27-инчов, от типа, които обикновено се озовават в кухнята или спалнята. Изследването не посочва доколко проблемът засяга и модели извън тези двата.
Нека започнем с начина, по който телевизорът би трябвало да поддържа сигурността си.
За да управлявате телевизора от телефона си, използвате приложението ThinQ на LG, като двете устройства първо трябва да бъдат свързани едно с друго. Телевизорът показва код на екрана. Вие въвеждате този код в телефона. Едва тогава телевизорът му гласува доверие.
Този код на екрана изпълнява една-единствена задача: удостоверява, че телефонът е в същата стая като човека с дистанционното, а не при някой, намиращ се някъде из мрежата.
webOS също така изолира приложенията си едно от друго, така че малко приложение да не може да достигне до системните услуги, управляващи телевизора. Три грешки разбиват всичко това, една след друга.
Първата грешка е свързана с въпросния код.
Тези телевизори пристигат с малко вградено приложение, наречено sync-demo. То е от типа приложения, които работят на демонстрационните модели в магазините. В него се намира файл за сдвояване, подписан от самата компания LG, така че телевизорът знае, че е автентичен.
Атакуващият копира този подписан файл и го изпраща към модула на телевизора, който обработва сдвояването. В този момент две неща се объркват едновременно.
Файлът изисква разрешение, наречено STB_INTERNAL_CONNECTION. Телевизорът разпознава това като връзка, на която вече има вътрешно доверие, поради което решава, че няма нужда да показва какъвто и да е код.
Някой е подписал този файл с тестов сертификат – от тези, които разработчиците използват на тестовия стенд. Телевизор в хол никога не би трябвало да се доверява на такъв сертификат. Този обаче го направи.
Така телевизорът прескача кода и връща ключ с най-високото си ниво на доверие.
Един ключ все още не означава пълен контрол. Втората грешка разширява пролуката.
На друго вградено приложение, cmp-client, може да му бъде зададено да отвори уеб страница. То приема адреса на тази страница от онзи, който го стартира.
Преди да отвори страницата, то извършва една слаба проверка. Запитва адреса дали съществува и ако той отговори, приложението го зарежда. То никога не проверява накъде всъщност сочи адресът.
По този начин атакуващият го насочва към своя собствена страница.
Това, което прави ситуацията сериозна, е мястото, където се зарежда тази страница. Тя се изпълнява вътре в доверено приложение и запазва връзката на това приложение с услугите дълбоко в операционната система на телевизора. Уеб страница, написана от атакуващия, вече може да извиква контроли, до които външна връзка никога няма право на достъп.
Третата грешка изпълнява командата.
Телевизорът има услуга за събиране на лог файлове, наречена pmlogd. Една от нейните задачи изисква име на папка, в която да бъдат поставени записите, и изгражда системна команда от името, което й е подадено. Тя вмъква това име директно в командата, без предварително да го пречисти.
Ако й изпратите стандартно име на папка, не се случва нищо. Но ако й изпратите име на папка с добавена към него допълнителна команда, телевизорът изпълнява и допълнителната команда.
pmlogd работи с root права. Следователно и командата се изпълнява като root.
Обединете трите компонента и пътят се оказва кратък: прескачане на кода, достигане до услугата, която би трябвало да е недостъпна, и изпълнение на команда като най-привилегирования потребител в машината. Доказателството на изследователя завършва с това, че телевизорът извежда на екрана uid=0. Това е начинът на самата система да каже, че сте root.
Телевизор с root достъп е плацдарм вътре в дома.
Оттам атакуващият може да сканира домашната мрежа и да открие рутера, лаптопите, телефоните и останалите смарт устройства, след което да атакува и тях. Той може да остави свой собствен софтуер на устройството – тихо и незабележимо, превръщайки телевизора в още една машина в ботнет, атакуващ други цели. Може да получи достъп и до акаунтите, в които сте влезли на телевизора.
Предишни проучвания върху webOS от изследователи по сигурността описват същите рискове: странично придвижване през мрежата, включване на телевизора в ботнет или шпиониране на собственика.
Повечето новини се ограничиха до едно изречение: три програмни грешки, без CVE. Собственият бюлетин за сигурност на LG обаче разкрива повече.
В своето обновяване от септември с означение SMR-SEP-2026 LG изброява пет проблема, а не три. LG оценява и петте като критични (High). И петте са регистрирани в един и същи ден – 18 юни 2026 г., като LG признава заслугата за тях на SSD Secure Disclosure.
Три от тях са тези от публичния доклад: твърдо кодираната тайна в sync-demo, слабата проверка на адреса в cmp-client и инжектирането на команди в pmlogd.
Другите два проблема изобщо не влязоха в доклада. Единият е метод за заобикаляне на проверката за вход в шлюзовата услуга за втори екран (second-screen gateway). Другият позволява на атакуващ да придобие по-високи права чрез екрана за първоначална настройка.
Така че „липсата на CVE“ е вярна само в един тесен смисъл. Тези уязвимости не са получили номера от MITRE — организацията, която раздава CVE номера. В практически смисъл обаче това не е вярно. LG поддържа свой собствен списък, наречен LVE, и в него дефектите са регистрирани, номерирани и отстранени.
Тази услуга шлюз за втори екран, същата с заобикалянето на удостоверяването в тазгодишния списък, е същата услуга, която Bitdefender компрометира през 2024 г. Тогава един от техните бъгове, CVE-2023-6317, заобикаляше защитния PIN код в тази услуга и създаваше привилегирован акаунт без никакво действие от страна на собственика. Втори, CVE-2023-6318, изпълняваше команди с права на root.
Две години по-късно, различен екип, същите две стъпки: преминаване през проверката, доказваща легитимен достъп, след което изпълнение на команда като root. Услугата дори носи същото име.
Освен това кампанията през 2024 г. изобщо не беше малка. Компанията откри четири уязвимости във версии на webOS от 4 до 7. Когато претърсиха Shodan — търсачката за устройства, свързани към интернет, те преброиха повече от 91 000 телевизора с уязвимата услуга, достъпна от публичния интернет. Тя винаги е била предназначена единствено за домашната мрежа.
LG коригира тези уязвимости през 2024 г. И това продължава да се случва точно на това състезание. Година по-рано, на TyphoonPWN 2025, друг изследовател спечели първо място в категорията на LG с различна верига от уязвимости. Тя успя да излезе от изолираната папка, в която беше ограничена, и прочете съхранените ключове на телефони, сдвоени с телевизора.
Телевизорът във всекидневната се превърна в редовна мишена в Сеул.
Ограниченията също имат значение. Тествани бяха само тези два модела, така че доколко веригата от уязвимости засяга други модели с webOS 7.5, не е изяснено в изследването.
Атакуващият трябва да се намира в същата мрежа като телевизора. Някой вече трябва да е преодолял рутера и да е в мрежа, на която телевизорът се доверява по подразбиране. Отвореният интернет не може да достигне директно до него.
Освен това LG публикува корекция за сигурност на своята страница с бюлетини за сигурност на телевизори. Устройство, което е обновено и не използва засегнатия фърмуер, не е уязвимо към тази верига от атаки.
LG заявява, че изпраща обновления за сигурност за платформата webOS в продължение на пет години след първоначалното ѝ пускане на пазара. Телевизор, по-стар от този период, в крайна сметка отпада от списъка, което си струва да се провери, ако устройството в стаята ви е вече на няколко години.
- → Обновете фърмуера на телевизора си сега и включете автоматичните актуализации, за да може следващата корекция за сигурност да се инсталира сама
- → Проверете какво е свързано към домашния ви WiFi и премахнете всичко, което не разпознавате
- → Поставете смарт телевизора и останалите смарт устройства в отделна мрежа за гости, далеч от телефона и компютъра ви
- → Третирайте локалната мрежа като среда, до която може да се достигне; телефонът на някой гост също се намира в нея
- → Ако даден телевизор не се нуждае от интернет за това, което гледате на него, няма нищо лошо да го изключите от мрежата
- → В настройките на телевизора изключете микрофона и гласовите функции, ако не ги използвате
SSD Secure Disclosure | LG Product Security | Bitdefender Labs