Атакуващи многократно са променяли файловете, които AOMEI Backupper изтегля от собствените сървъри за обновяване на доставчика, във времеви прозорци от пет до десет минути между май и юли 2026 г., така че всяко копие на програмата за архивиране за Windows, което е проверявало за обновяване по време на един от тези прозорци, е изтегляло и стартирало задна врата (backdoor).
Google Threat Intelligence Group, Mandiant и Threat Analysis Lab на ManageEngine, които разкриха кампанията тази седмица, съобщават, че AOMEI е докладвала за отстраняване на проблема на своите сървъри, но тази корекция не премахва задната врата от машините, които вече са били засегнати.
AOMEI Backupper е софтуер за архивиране и клониране на дискове за Windows, разработен от AOMEI Technology — доставчик, регистриран в Хонконг. Подобно на инструмента за отдалечен работен плот на компанията AnyViewer, той изпълнява фонови услуги, които редовно проверяват сървърите на AOMEI през HTTPS за софтуерни обновления и рекламни изскачащи прозорци.
Два файла управляват тази проверка. Единият, down_html.ini, посочва пакета с обновления за изтегляне и контролната сума, която програмата използва за проверката му. Другият, Notifycfg.ini, указва на услугата за изскачащи прозорци какво да показва и какво да стартира.
Програмата не извършва криптографска проверка на нито един от двата файла, а контролната сума, която би трябвало да удостовери автентичността на изтегления файл, се намира в същия неподписан файл, който я посочва.
Нищо в софтуера не е било експлоатирано. Не е имало уязвимост и не са били необходими действия от страна на потребителя, освен програмата да бъде инсталирана и стартирана, според лабораторията на ManageEngine. Атакуващият е трябвало само да промени два текстови файла на сървъра за няколко минути.
Копие на Backupper, което се е свързало по време на такъв прозорец, е изтеглило пакета на атакуващия в собствената си папка, а файлът за известия след това го е стартирал. Той се е изпълнил с привилегиите на процеса на AOMEI, който го е стартирал.
На машините, които лабораторията е изследвала, това е било достатъчно за инсталиране на софтуер в цялата система, макар да се отбелязва, че ескалацията на привилегии е зависела от начина, по който е работила услугата на AOMEI.
Три прозореца, единадесет държави
GTIG и Mandiant потвърдиха три прозореца на манипулация и заявиха, че вероятно са се състояли още, които не са наблюдавали:
- 28 май 2026 г.: 10-минутен прозорец, от 05:40 до 05:50 ч. UTC
- 16 юли 2026 г.: 6-минутен прозорец, от 08:33 до 08:39 ч. UTC
- 20 юли 2026 г.: 5-минутен прозорец, от 10:35 до 10:40 ч. UTC
Засегнати са били само копия, проверили за обновяване по време на съответния прозорец. Копие, което е извършило проверка преди или след това, е получило чисти, автентични файлове, което именно прави атаката трудна за засичане. GTIG описва насочването като опортюнистично, засягащо всяка система, която случайно е направила заявка през тези минути.
От собствената си телеметрия GTIG е идентифицирала засегнати организации в сферата на ИТ услугите, телекомуникациите и висшето образование в 11 държави: Австралия, Бразилия, Индия, Пакистан, Португалия, Сингапур, Южна Африка, Испания, Швейцария, Турция и Съединените щати. Не е посочен общ брой, като се отбелязва, че реалната цифра вероятно е по-висока.
GTIG посочва, че AnyViewer, инструментът за отдалечен работен плот на AOMEI, използва същия процес на обновяване, но описаните детекции засягат Backupper. Нито един от докладите не изброява кои версии на Backupper са засегнати, като лабораторията е изследвала версия 8.3.0.
GTIG проследява групата, стояща зад кампанията, като UNC7017 и не посочва държава или известен субект на заплаха. Организацията заявява, че това е първата компрометация на веригата за доставки, на която се натъква, изградена върху толкова кратки времеви прозорци, „ефективно избягваща традиционния моментен триаж и автоматизираното сканиране на файлове“.
Какво се озовава на машината
На машина, изтеглила пакета, модул за изтегляне (downloader), който GTIG нарича CROSSROAD, е разопаковал пакет в локална папка на Radmin, създал е планирана задача, настроена да се изпълнява на всеки три часа, след което се е изтрил от диска.
Пакетът е съдържал автентично, подписано копие на Radmin — комерсиален инструмент за отдалечена администрация. Лабораторията на ManageEngine го намира подготвен, но никога невключен, без слушащ порт (listener), без конфигурация и без нов потребителски профил. Дистанционният контрол се е осъществявал вместо това чрез отделен зловреден имплант, който е осъществявал връзка с атакуващия.
Планираната задача изпълнява подписаната програма Radmin, която зарежда създадена от атакуващия DLL библиотека, разположена до нея, която от своя страна зарежда импланта SHINYROAD. Имплантът предоставя отдалечена командна обвивка (remote shell) и може да изтегля и изпълнява нов код при команда. Той комуникира с един-единствен твърдо кодиран адрес без резервен вариант, така че блокирането на този един адрес прекъсва контрола на атакуващия.
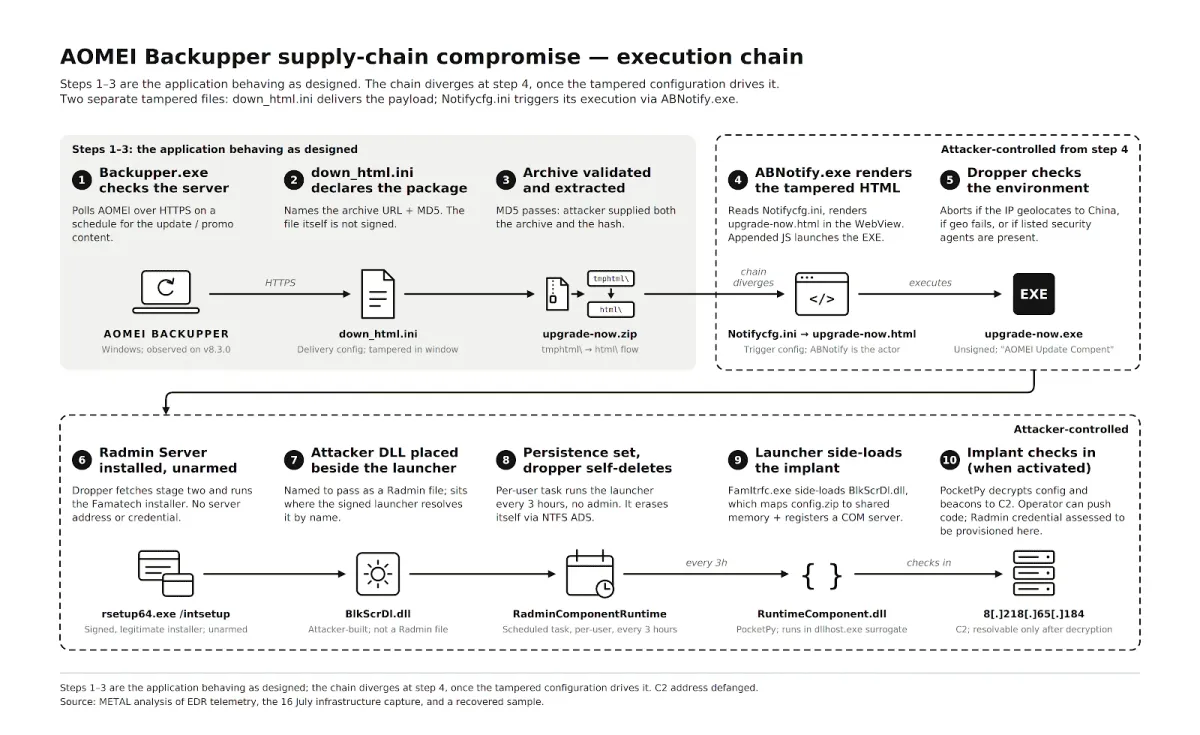
CROSSROAD се изпълнява само на определени места. Той проверява местоположението на машината и спира работа, ако тя се намира в Китай, като ManageEngine добавя, че той спира и ако открие определени агенти за сигурност на хоста. На машини, преминали тези проверки, по-късно GTIG наблюдава внедряването на втори инструмент над SHINYROAD — C2 рамката с отворен код Adaptix, маскирана като софтуер Nitro PDF.
Промяна от 20 юли, която не изискваше стартиране на код
Прозорецът от 20 юли е включвал втори трик, който не е изисквал стартирането на каквато и да е програма. GTIG установява, че файлът за известия е бил променен така, че да отваря невидим изскачащ прозорец с размер един пиксел, сочещ към файл на сървър на атакуващия чрез WebDAV — метод за достъп до отдалечен файл, сякаш се намира на локалния диск.
Визуализирането на този изскачащ прозорец може да накара Windows да изпрати отговора за NetNTLMv2 автентикация на вписания потребител (токен, който атакуващият може да се опита да разбие офлайн или да използва повторно) към адреса на атакуващия, без нищо видимо за потребителя. Тъй като не се е изисквало стартиране на програма, машина с блокирана задна врата пак е можела да изтече този токен.
Какво беше съобщено на AOMEI и кога
От лабораторията на ManageEngine заявиха, че техният софтуер за крайни точки за първи път е засекъл активността на 28 май, когато е регистрирал как AOMEI Backupper инсталира Radmin при двама несвързани клиенти в различни държави. Клиент е повдигнал въпроса на 7 юни, а лабораторията е уведомила AOMEI на същия ден. Първото обяснение на AOMEI е било, че съдържанието е било прихванато и променено при преноса.
Лабораторията посочва, че доказателствата не подкрепят това обяснение. И двете машини са изтеглили файловете през HTTPS от собствените сървъри на AOMEI, в различни държави и мрежи, а програмата е изтеглила пакета чрез стандартните си стъпки за обновяване. В средата на юли собствените системи за наблюдение на лабораторията са засекли един от прозорците в момента на извършването му, потвърждавайки, че промяната се доставя от страната на AOMEI.
Mandiant уведоми AOMEI на 17 юли и сподели индикатори за компрометиране. AOMEI съобщи на Mandiant на 29 юли, че е предприела коригиращи действия за обезопасяване на сървърите си. Лабораторията на ManageEngine заяви, че към момента на публикуването не е потвърдила независимо дали компрометирането е било овладяно.
Нито един от двата доклада не посочва как атакуващият е придобил възможност да променя файлове на сървърите на AOMEI. Публикуваният списък с промени (changelog) на AOMEI за Backupper, проверен от The Hacker News на 16 октомври, не отразява промяна в начина, по който програмата верифицира обновленията до текущата версия 8.5.0 от 9 октомври. Нито един от докладите не посочва версия, която да отстранява уязвимостта.
Какво да проверите сега
Коригираният сървър не изчиства машина, която вече е била засегната. Модулът за изтегляне (downloader) е настроил своята планирана задача и след това е възстановил локалния файл за обновяване до автентичното му съдържание, така че инфектираната машина може да изглежда нормално, докато страницата за изтегляне на доставчика също изглежда чиста. GTIG и ManageEngine настоятелно призовават организациите, използващи софтуер на AOMEI, да извършат търсене за целия период от април до юли.
„Организациите, използващи софтуер на AOMEI, не могат да приемат, че са защитени единствено защото доставчикът е предприел коригиращи мерки от страна на сървъра“, заявиха GTIG и Mandiant.
Не оценявайте дадено предупреждение само чрез проверка на страницата за изтегляне на доставчика в момента. Тъй като файловете са били възстановени в рамките на минути, тази страница предоставя автентично съдържание почти през цялото време, което е подвело анализатори да отхвърлят реални засичания като фалшиви тревоги. Запазете файловете, кеширани в собствените папки на програмата, и проверете мрежовите дневници за това какво точно е било доставено в точния момент на задействане на предупреждението.
- Планирана задача (Scheduled task): RadminComponentRuntime или NitroRuntime за последващия инструмент
- Файл: неподписан upgrade-now.exe, който съдържа данни за издателя на AOMEI, или всяка програма, стартираща се от html изскачащата папка на Backupper
- Папка: файлове на атакуващия, разположени в локалната папка с данни за приложенията (application-data) на Radmin
На мрежово ниво блокирайте инфраструктурата на атакуващия, посочена и в двата доклада, и блокирайте изходящия SMB (TCP 445) и WebDAV трафик към външни адреси, за да спрете трика за прихващане на идентификационни данни:
- Домейн: storage-data[.]com, promotion.storage-data[.]com, aomei.storage-data[.]com
- IP адрес: 8.210.84[.]56, 8.218.65[.]184, 47.239.60[.]117
GTIG и ManageEngine публикуваха правила за откриване към своите доклади – YARA правила от GTIG и Sigma правила от лабораторията. И двата комплекта са разработени от самите изследователи и не са тествани от The Hacker News.