Изследователи по киберсигурност разкриха подробности за фишинг кампания на напреднала постоянна заплаха (APT), насочена към лица, свързани с изследователски организации в Тайван, с цел пренасочване на жертвите към фишинг рамка от тип „противник по средата“ (AitM), създадена за събиране на идентификационни данни за профили в Google и кодове за многофакторна автентикация (MFA).
Дейността се проследява от Cisco Talos под името UAT-11985, като се описва като най-вероятно подпомагана от генериране на съдържание с изкуствен интелект (AI), за да се създават бързо персонализирани примамки за различни мишени в рамките на общ модел за социално инженерство. Кампанията е наблюдавана за първи път в средата на 2026 г.
„Операцията използва теми от легитимни публични събития и се представяше за авторитетни академични и политически институции, за да изгради доверие“, заяви изследователят от Talos Джоуи Чен в анализ.
„Отвъд традиционния фишинг по имейл, авторът на заплахата включи техники за фишинг чрез QR кодове (quishing), като модифицира легитимни плакати за събития със злонамерени QR кодове, разширявайки повърхността на атака отвъд получателите на имейли към вторични жертви, които могат да срещнат печатни материали.“
В основата на операцията е използването на легитимна или правдоподобна информация за публични събития в целенасочени фишинг имейли и вграждането в тях на URL адрес, сочещ към контролирана от атакуващите инфраструктура, докато задържането на курсора върху хипервръзката показва легитимно изглеждащ URL адрес на Google Forms.
Тези имейли с покани се отличават с почти идентични синтактични структури въпреки разнообразието от обсъждани геополитически теми, което показва, че съдържанието е било масово произведено от шаблон за подкани за многократна употреба, вместо да е внимателно изработено за всяка конкретна цел.
По-конкретно, имейлите следват тристепенна структура –
- Встъпителната част предлага „изпипано (но прекалено сложно) описание“ на геополитическия или политическия контекст.
- Втората част е съобразена с получателя и го представя в ласкава светлина в опит да предизвика отговор.
- Третата и последна част предоставя подробности за логистиката на събитието, включително темата, датата, мястото и инструкциите за регистрация.
Установено е, че авторът на заплахата се представя за легитимни тайвански институции като Taiwan European Union Centre, NCCU Institute of International Relations и Taiwan Research Institute, фалшифицирайки самоличността на подателя, за да направи съобщенията по-убедителни.
„Взети заедно, повторното използване на почти идентична повествователна структура, реторичен стил, персонализирано ласкателство, имитация на институции и измамен механизъм за регистрация категорично сочат координирана и внимателно таргетирана целева фишинг кампания, а не три независими покани“, заявиха от Talos.
В част от случаите фишинг имейлите включват легитимни плакати на събития, свалени от официални уебсайтове, но с променени QR кодове, за да подмамят жертвите да сканират злонамерения QR код, за да се „регистрират“ за събитието.
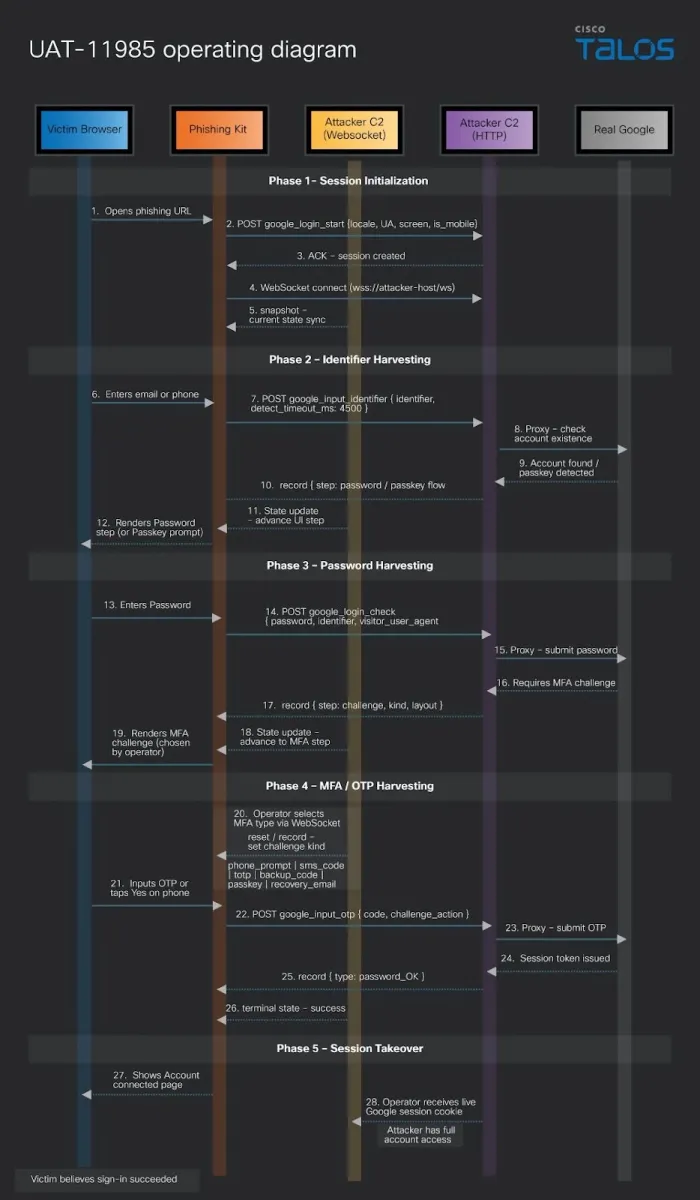
Фишинг сайтът имитира външния вид на легитимен Google Form, но основната му цел е да покаже изскачащ прозорец, подканващ жертвата да влезе с профила си в Google, за да попълни формуляра. Това я отвежда до фалшив сайт с подправен панел за вход в Google, за да прихване нейните идентификационни данни и предизвикателства за автентикация.
Сайтът, който е съвършено визуално копие, представлява прокси от тип „противник по средата“ (AitM), използващо обфускиран JavaScript за събиране и извличане на въведената информация в реално време чрез WebSocket връзка, като едновременно с това я препраща към легитимните сървъри за автентикация на Google.
Преди установяването на връзката през WebSocket, JavaScript зловредният код събира информация за устройството и браузъра, включително езикова локализация, потребителски агент, размери на екрана и статус на мобилно устройство, които след това се изпращат към сървъра за командване и контрол (C2) чрез заявка „google_login_start“.
Когато жертвата изпрати паролата, фишинг страницата я предава заедно с идентификатора на профила и информацията за потребителския агент на браузъра към HTTP C2 сървъра на нападателя чрез заявка „google_login_check“. Сървърът на злонамерения субект, разположен на позиция AitM, след това препраща идентификационните данни към действителната услуга за автентикация на Google.
„Подправените панели за вход в Google поддържат само опростен китайски (zh-CN), традиционен китайски (zh-TW) и английски език, като разпознаването на региона се основава на параметъра на браузъра на жертвата ‚navigator.languages‘, което категорично подсказва за насочване към китайскоговорящи потребители“, обясни Чен.
„Чрез умишлено разделяне на еднократните качвания чрез POST заявки от актуализациите на състоянието с ниска латентност през WebSocket връзка, авторът на заплахата е разработил безупречно реле за прихващане на идентификационни данни. Това му позволява да отразява динамичното състояние на автентикация на Google в реално време, като в крайна сметка постига пълно превземане на акаунта, без да събужда подозрение у жертвата.“