Съдържание
Пълен курс по етично хакерство от нула до експерт
Хаквайте като „black hat“ хакери. Тестване за проникване, Kali Linux, хакване на WiFi и уеб, както и хакерският начин на мислене зад всичко това.
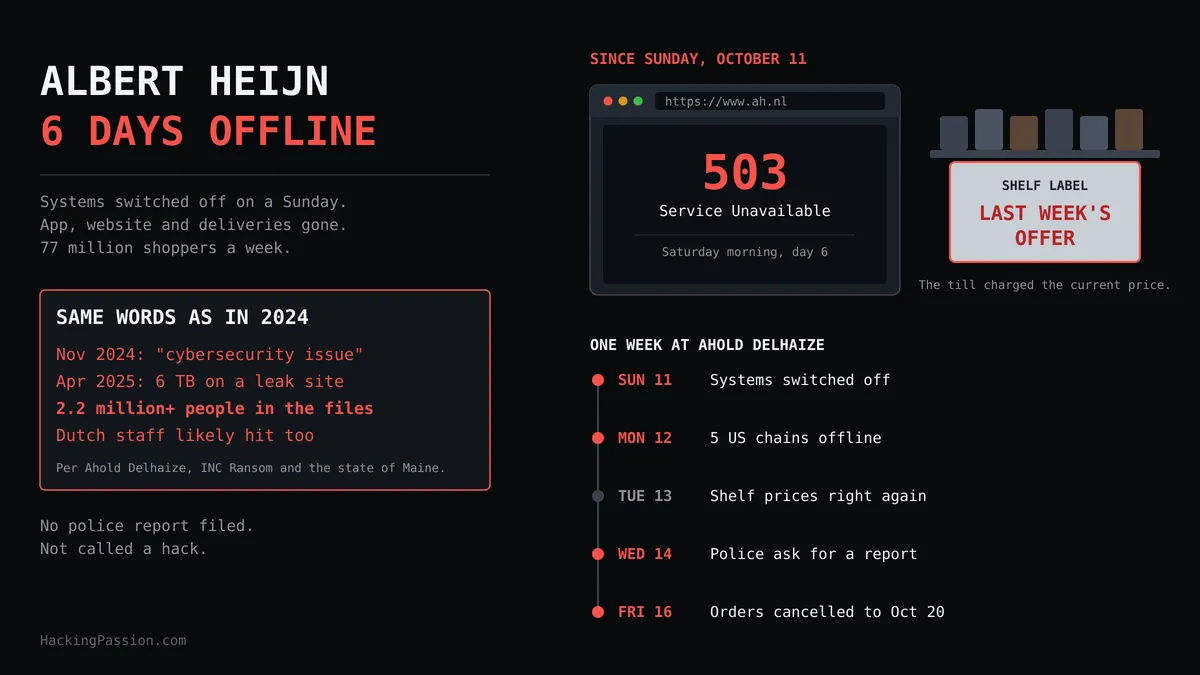
77 милиона купувачи седмично. В неделен следобед компанията зад тях изключи собствените си системи. Етикетите по рафтовете показваха цените от миналата седмица. Шест дни по-късно тя все още не казва какво се е случило.
Писах за това в бюлетина си в петък. Тази сутрин, събота, уебсайтът на Albert Heijn все още показва страница с грешка. Предполагам, че това е било атака. Толкова голяма компания не спира всичко без причина. Това е моето мнение.
Компанията е Ahold Delhaize, със седалище в Заандам, Нидерландия. Тя притежава Albert Heijn в Нидерландия, Delhaize в Белгия и пет вериги в Съединените щати. Собственият ѝ уебсайт разкрива мащаба: 77 милиона клиенти седмично, 9 551 магазина и 384 000 служители.
В неделя следобед, 11 октомври, Albert Heijn и нейните сродни вериги Etos и Gall & Gall изключиха част от собствените си компютърни системи. Компанията заяви, че е направила това, за да защити своите ИТ системи. До понеделник сутринта уебсайтът, приложението и отделът за обслужване на клиенти бяха офлайн, а онлайн поръчките не можеха да бъдат доставени. Персоналните отстъпки с карта Bonus спряха да работят, както и спестовните марки и Air Miles. Магазините останаха отворени, а касите продължиха да работят.
Магазините на Albert Heijn използват електронни етикети по рафтовете – малки екрани на рафта, които получават цената си от централна система. При изключена система етикетите продължиха да показват офертите от предходната седмица. На касата купувачите плащаха актуалната цена, която често беше по-висока. Един магазин в Амстердам постави бележка, за да го обясни. Етикетите показаха правилните цени отново във вторник, 13 октомври.
Магазините получават стоките си от дистрибуционни центрове, като те също спряха работа. В дистрибуционния център в Тилбург работниците бяха изпратени у дома около обяд във вторник. Шофьор заяви пред регионалния радио- и телевизионен оператор Omroep Brabant: „Нищо не работи. Системите са паднали.“ Без тези системи персоналът не можеше да подготвя поръчките за магазините. Всички магазини на Albert Heijn в Белгия получават стоките си от същия център, съобщи белгийският оператор VRT, въпреки че от веригата заявиха, че въздействието в Белгия е останало ограничено. В Нидерландия рафтовете се опразниха, предимно тези за млечни продукти, зеленчуци и плодове.
В Белгия клиентите на Delhaize не можеха да правят нови онлайн поръчки, а отделът за обслужване на клиенти беше недостъпен. В Съединените щати уебсайтовете и приложенията на Food Lion, Stop & Shop, Hannaford, Giant Food и The Giant Company станаха офлайн в понеделник, 12 октомври. В сряда те все още бяха недостъпни, а в петък това беше петият пореден ден. Вместо това американските купувачи бяха насочени към Instacart, DoorDash и Uber Eats. Говорител на последната верига заяви пред Philadelphia Inquirer, че ако приложението ѝ все още не работи в петък, тя планира да включи автоматично всички дигитални купони в картите за лоялност на клиентите си.
Служителите също го усетиха. Според публикации на служители в Reddit, цитирани от BankInfoSecurity, работниците в Stop & Shop не можеха да виждат графиците или фишовете за заплати в Kronos – тяхната система за отчитане на работното време. Служителите на Food Lion загубиха достъп до Spectrum – собствената платформа на компанията за събиране и предаване на онлайн поръчки. На персонала на Food Lion беше наредено да го нарича „ИТ прекъсване“.
В понеделник сутринта Ahold Delhaize публикува кратко прессъобщение. Тя има „проблем със сигурността в своята мрежа“ и „спира някои системи офлайн, за да помогне за защитата им“. Същото съобщение съдържаше и ред, предназначен за инвеститори. В него се казваше, че съобщението съдържа новини, които могат да повлияят на цената на акциите – това, което правилата на пазара на ЕС наричат вътрешна информация. Обществеността получи „проблем със сигурността“.
Във вторник компанията заяви, че към „този момент няма доказателства“, че данни на клиенти, служители или партньори са били откраднати, и че е започнала да пуска някои системи отново по контролиран начин. В актуализация от сряда тя добави, че работи със собствените си екипи, външни експерти по киберсигурност и съответните органи. Тя отказа да съобщи повече подробности, тъй като това би могло да отслаби сигурността ѝ или начина, по който реагира.
В продължение на шест дни компанията не нарече това атака или хакерски пробив. Albert Heijn първо говори за ИТ инцидент, а по-късно – за инцидент с киберсигурността.
Във вторник общественият оператор NOS разговаря с анонимни източници от сектора за сигурност. Според тях служителите по сигурността в Albert Heijn са забелязали входящ подозрителен трафик от атака и са изключили системите, докато той е пристигал. Това, според тях, е спряло атакуващите да проникнат по-дълбоко в мрежата. Трафикът е преминал през сървъри в Съединените щати, Полша, Молдова и Турция. Възможно е да са били използвани и сървъри на американския клон на самия Ahold, но това не е потвърдено. Albert Heijn потвърди едно нещо: споделила е с други компании подробности за сървърите, които атакуващите са използвали.
Атакуващите наемат сървъри в която държава пожелаят или пробиват чужд сървър и изпращат трафика си през него. Сървър в Полша показва маршрута, по който е преминал трафикът, но нищо за това къде се намират атакуващите. Операторът изтъкна същия довод. В киберсигурността приписването на авторство – установяването на това кой стои зад дадена атака – е един от най-трудните проблеми.
Пим Такенберг е специалист по сигурност и бивш полицейски служител. В предаването за актуални събития Nieuwsuur той заяви: „За мен изглежда напълно ясно, че някой с лоши намерения е бил вътре в системата.“ Той мисли за престъпници, които търсят пари. Той също така сподели пред оператора, че атакуващите може първо да са разбили американските сървъри и оттам да са атакували нидерландските системи.
В петък, 8 ноември 2024 г., американският клон на Ahold Delhaize обяви, че е открил проблем с киберсигурността в своята мрежа в САЩ. Той спря някои системи офлайн, „за да помогне за защитата им“. Hannaford спря поръчките за взимане на място и доставка в продължение на няколко дни. Компанията заяви, че е ангажирала външни експерти по киберсигурност и е уведомила правоприлагащите органи.
Пет месеца по-късно, на 16 април 2025 г., групата за рансъмуер INC Ransom добави Ahold Delhaize към своя сайт за изтичане на данни – уебсайт, където престъпниците публикуват откраднатото от компании, които не плащат. Групата претендираше за до 6 терабайта откраднати данни. Един ден по-късно компанията потвърди, че файлове от нейните американски системи са били откраднати.
През юни 2025 г. уведомление, подадено в американския щат Мейн, посочва броя на засегнатите хора на повече от 2,2 милиона. Това са били настоящи и бивши служители и членове на техните семейства. В зависимост от лицето, досиетата са съдържали имена, данни за контакт и дати на раждане, номера на социални осигуровки, паспорти и шофьорски книжки, номера на банкови сметки и здравна информация. През юли 2025 г. един от тях подава колективен иск срещу компанията – съдебно дело от името на голяма група засегнати лица – във федерален съд в Северна Каролина.
Откраднатите файлове не са се отнасяли само за американци. През април 2025 г. Ahold Delhaize обяви, че подозира, че са били отнети и данни на служители в Нидерландия. Това е засегнало лица, включени във ведомостите за заплати през април 2021 г. в Albert Heijn, Etos, Gall & Gall и други подразделения на групата. Според вестник AD това е означавало имена, номера на банкови сметки и размера на изплатените им заплати в началото на април 2021 г. Ahold е докладвала за това на Нидерландския орган за защита на данните. Тази седмица анонимни източници посочиха сървъри на същия този американски клон.
Същата компания, същите думи, с разлика от почти две години. Миналия път пълната картина стана ясна пет месеца по-късно, след като киберпрестъпниците я публикуваха на своя собствен сайт за изтичане на данни.
Една компания може да има причини да говори малко, докато тече разследване. Публично изявление може да се обърне срещу нея по-късно в съдебно дело или при застрахователна претенция, а от 2025 г. Ahold познава първото от собствен опит. Компанията не е заявила дали това е причината в настоящия момент.
Нидерландската полиция и Прокуратурата направиха нещо необичайно в сряда, 14 октомври. Те публично поканиха Ahold да подаде сигнал в полицията. Полицията рядко прави това публично, отбеляза телевизионният оператор.
Ahold наистина докладва за инцидента на Националния център за киберсигурност, както изисква нов нидерландски закон за киберсигурност, влязъл в сила през август. Това уведомление обаче не е същото като подаване на сигнал в полицията.
Полицията и прокурорите могат също така да започнат разследване и по собствена инициатива, без сигнал. Те не са го направили. Стан Дьойф, който ръководи действията на полицията срещу киберпрестъпността, обясни защо в токшоуто Pauw & De Wit в четвъртък. Albert Heijn твърди, че не са загубени чувствителни клиентски данни, и той определи това като важна причина все още да не се стартира такова. Той също така каза: „Ние казваме: направете го възможно най-рано, защото тогава можем активно да започнем разследването.“
Полицията нарича първите часове след атака „златния час“. Колкото по-дълго отнема на разследващите да започнат, толкова повече следи изчезват. При разследване полицията може да изземе сървъри или да ги претърси, за да види какво се изпълнява на даден IP адрес.
През 2024 г. американският клон уведоми правоприлагащите органи още от самото начало. Този път в Нидерландия полицията разчита единствено на думата на компанията.
До четвъртък вечерта компанията все още не беше подала сигнал в полицията. В петък министърът на правосъдието Давид ван Вел заяви, че разбира, че компанията първо се фокусира върху защитата на своите системи, но че е настъпил моментът да се подаде сигнал. Той също така е бил в контакт с Франс Мюлер, главен изпълнителен директор на Ahold Delhaize, и е настоял пред него за откритост. Говорител заяви, че не могат да коментират думите на министъра, съобщи Ройтерс.
Циркулират три оценки за щетите и те се различават значително.
Кор Моленар, почетен професор по е-маркетинг в университета „Еразъм“ в Ротердам, изчисли щетите за Albert Heijn на около 10 милиона евро и предупреди, че те могат да нараснат бързо, колкото по-дълго продължава това. Той също така смята, че това е било DDoS атака, при която множество компютри заливат дадена система с трафик, докато тя спре да работи. Другите експерти, които открих, смятат, че някой е проникнал вътре.
Експертът в търговията на дребно Ерик Хемес изчисли, че до сряда Albert Heijn е пропуснала около 21 милиона евро приходи в магазините си и онлайн.
Финансовият вестник Het Financieele Dagblad научи от представители на сектора на супермаркетите, които не пожелаха да бъдат назовани, че кризата струва на Ahold Delhaize десетки милиони евро на ден. Ahold заяви пред изданието, че е твърде рано да се каже какво ще бъде финансовото въздействие.
За мащаб: през последните три месеца на 2025 г. Ahold Delhaize реализира продажби за 23,5 милиарда евро. Това прави повече от 250 милиона евро на ден за целия Ahold Delhaize взети заедно. По-голямата част от тях постъпва през касите в магазините, а те останаха отворени. Купувачите, които не можаха да поръчат от Albert Heijn, отидоха другаде. Jumbo, Lidl, Picnic, ALDI и PLUS заявиха пред осведомителната агенция ANP, че магазините им са били по-натоварени и са получили повече онлайн поръчки.
На фондовия пазар акциите паднаха с почти 3 процента в понеделник – най-големият губещ в амстердамския индекс AEX за деня, след което се възстановиха. В петък те затвориха на ниво от 32,36 евро. На 4 ноември Ahold Delhaize публикува резултатите си за третото тримесечие – първите планирани финансови резултати от началото на инцидента.
През същата тази неделна вечер, няколко часа след като системите в Albert Heijn бяха изключени, атакуващи повишиха температурата в хладилниците и фризерите в стотици френски супермаркети до 50°C. Писах за това във вторник. Два инцидента в групи супермаркети в рамките на един уикенд, и въпреки това Ahold Delhaize и NCSC заявиха, че не виждат признаци двата случая да са свързани.
Проникване в корпоративна мрежа обикновено започва от едно слабо място: открадната парола или сървър с достъп до интернет, за който е пропуснато обновяване. Паролата често идва от фишинг имейл, който подмамва служител да я въведе на фалшива страница. От тази първа машина атакуващият оглежда наоколо, за да види кои други машини са в мрежата и къде се съхраняват паролите. Атакуващият събира тези пароли и се придвижва от машина на машина, докато достигне системите, управляващи бизнеса или съхраняващи данните.
При атака с ransomware данните първо се копират навън. След това атакуващият криптира файловете на машините, така че компанията да не може да ги отвори. Сега компанията има две причини да плати: за да си върне контрола върху системите и за да предотврати публикуването на данните си в сайт за изтичане на информация.
Ето защо специалистите по сигурност изключват системите от мрежата в момента, в който забележат трафик от атака. Атакуващ, намиращ се на една машина, се нуждае от мрежата, за да достигне следващата. Прекъснете връзките и атакуващият е блокиран. Компанията също е блокирана. В Albert Heijn касите продължиха да работят, но дистрибуционните центрове, приложението и доставките спряха. Дни на празни рафтове и повече от седмица отменени поръчки са цената за това някой да не бъде допуснат да стигне по-далеч. Компанията заявява, че до момента няма доказателства нещо да е било откраднато.
Към петък вечерта Albert Heijn беше отменила всички онлайн поръчки до вторник, 20 октомври, включително, а нови поръчки все още не можеха да бъдат правени. Клиентите, които вече са платили, ще бъдат компенсирани, след като системите заработят отново. Доставките би трябвало да се възобновят през втората половина на следващата седмица. Отделът за обслужване на клиенти все още е недостъпен. Рафтовете отново са пълни.
На 4 ноември компанията ще разговаря със своите инвеститори. Дотогава някой сайт за изтичане на данни може да разкрие повече, отколкото самата Ahold Delhaize.
Искате ли да видите какво прави един атакуващ след първата компрометирана машина – от събирането на пароли до придвижването през мрежата? Изградете го в собствената си тестова среда. Моят пълен курс по етично хакерство от нула до експерт (Ethical Hacking Complete Course Zero to Expert) ви води стъпка по стъпка: разузнаване, сканиране, експлоатация и анализ на трафика, с практически упражнения от първия ден, без да са необходими предварителни познания по Linux или хакерство.
→ Включете се в моя пълен курс по етично хакерство
Хакерството не е хоби, а начин на живот.
Прессъобщение на Ahold Delhaize, 12 октомври 2026 г. | Актуална информация от Ahold Delhaize относно инцидента с киберсигурността | Медийно изявление на Albert Heijn | Изявление на Ahold Delhaize относно инцидента от ноември 2024 г. | Ключови финансови показатели на Ahold Delhaize