Атакуващите с рансъмуер са заплашвали членове на семействата или приятели на служители в 37% от организациите, анкетирани за 2026 Ransomware Risk Report на Semperis. Проучването обхваща 1200 ИТ специалисти и експерти по сигурност в организации, които са преживели поне една успешна рансъмуер атака.
„Рансъмуерът се доказа като изключително доходоносна дейност за престъпните синдикати, които не се колебаят да нанасят както кибер, така и физически щети“, заяви Мики Бресман, главен изпълнителен директор на Semperis.
Заплахите надхвърлят пределите на работното място
Респондентите описват заплашителни съобщения, преследване и заплахи за физическа саморазправа. Престъпниците използват тези тактики, за да засилят натиска върху служителите и техните работодатели за изпълнение на исканията за откуп.
Една четвърт заявяват, че служители или техни близки са имали нужда от медицинско или психологическо лечение поради заплахи, свързани с рансъмуер. Междувременно 23% съобщават за „суотинг“ (swatting) – фалшиви сигнали за спешни случаи с цел изпращане на полиция до местонахождението на дадено лице.
Доксингът (doxxing), включващ публично разкриване на лична информация в интернет без съгласие, е друго от описаните от респондентите последствия. Някои служители са имали нужда от физическа охрана или са сменили работата, офиса или дома си след атака.
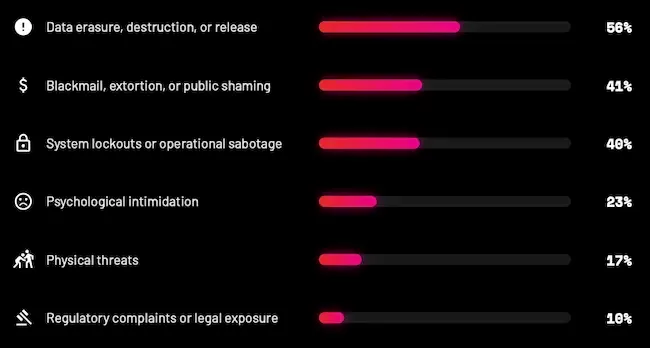
Какви заплахи използваха атакуващите? (Източник: Semperis)
Препоръчва се документиране на ролите за реагиране в цялата организация и включване на процедури за заплахи срещу лица извън работното място, например членове на семействата на служителите. Препоръчва се също така установяване на контакт с правоприлагащите органи преди възникването на инцидент.
Личните последствия увеличават натиска върху екипите, които реагират на дадена атака.
„ИТ персоналът и експертите по киберсигурност вече се справят с високи нива на стрес“, казва Тим Бийзли, старши консултант по реагиране на инциденти в Semperis. „Рансъмуер атаката извежда това на съвсем ново ниво. Виждал съм ръководители по сигурността на информацията (CISO) буквално да казват: „Напускам, приключих, не мога да издържам повече. Не си струва.“ Виждал съм хора да си тръгват, защото ръководството е сметнало, че са допуснали грешка, довела до пробива. Всичко това взема сериозно психическо отражение.“
Възстановяването на дейността може да остави достъп на атакуващите
Около 69% от анкетираните организации са преживели множество успешни рансъмуер атаки в рамките на предходната година.
Възстановяването от инцидент изисква от екипите да открият как престъпниците са проникнали, да премахнат достъпа им и да проверят системите, които се възстановяват. Зловреден софтуер, задни вратички (backdoors) и компрометирани акаунти могат да осигурят на нарушителите начин да се върнат обратно в организацията.
Натискът за бързо подновяване на дейността може да накара бизнеса да възстанови услугите, преди да се увери, че атакуващите са напълно отстранени. Това оставя нерешени уязвимости, отворени за ново проникване.
Плащанията на откуп остават честа практика, като 59% от респондентите казват, че тяхната организация е платила. Причините включват защита на клиентските данни, ограничаване на прекъсването на работата и овладяване на репутационните щети. Някои са платили, защото не са успели да премахнат атакуващите от своята среда.
Плащането не дава гаранция за възстановяване на данните или достъпа до системите. Получаването на ключ за декриптиране също не премахва необходимостта средата да бъде преизградена до надеждно състояние. Инструментите за декриптиране могат да съдържат дефекти или злонамерен код, а част от файловете може да останат невъзстановими.
Възстановяването на достъпа изисква собствен план
Атакуващите са насочвали атаките си към или са компрометирали системи за управление на самоличността в 87% от изследваните случаи. Услуги като Active Directory, Entra ID и Okta управляват акаунти, вписвания и права за достъп в цялата организация.
Контролът над тези системи може да помогне на престъпниците да получат достъп до свързани услуги, да променят потребителски привилегии и да попречат на възстановяването. Реагиращите екипи трябва да установят кои акаунти остават сигурни и дали правата за достъп са били променени.
Половината от анкетираните организации са разполагали със специализирани резервни копия на системите за самоличност. Надеждното копие на информацията за акаунти и права помага на екипите да възстановят достъпа, без да пренасят компрометирани настройки в новоизградената среда.
Възстановяването на самоличността влияе и върху реда, по който услугите могат да бъдат възобновени. Служителите се нуждаят от работещи акаунти, за да използват възстановените приложения, а администраторите – от надежден достъп, за да ги управляват.
Респондентите определят развиващите се киберзаплахи, остарелите системи, техническия дълг и регулаторните изисквания като водещи предизвикателства за поддържане на непрекъснатостта на дейността и възстановяването от атаки. Те посочват също остарелите планове за действие при кризи, неясните роли и отговорности и пропуските в комуникацията между екипите като сериозни пречки по време на реагирането на инциденти.