
Google обяви нов пакет от мерки за сигурност в Android, създадени да спират мобилните измами при телефонни обаждания, текстови съобщения, чат приложения, уеб връзки и кодове за потвърждение на профили.
Обновяването идва в момент, когато престъпниците все по-често използват фалшифицирани телефонни номера, подправени банкови известия, фишинг страници, отдалечено споделяне на екрана и генерирани с изкуствен интелект гласове, за да подведат потребителите да предоставят пари или данни за вход.
От Google заявиха, че съществуващите им инструменти с изкуствен интелект за засичане на измами в Phone by Google и Google Messages вече разпознават над пет милиона подозрителни обаждания и текстови съобщения всеки месец.
Новите защити са насочени към предотвратяване на достигането на потребителите до най-опасния етап на измамата, вместо само да блокират известни зловредни връзки или спам номера.
Android ще използва комбинация от локален изкуствен интелект на устройството, облачен анализ, защити на поверителността и проверки в реално време, за да идентифицира подозрително поведение, преди жертвите да споделят пароли, платежни данни или еднократни кодове за достъп.
Ключово нововъведение е режимът с възможност за включване Enhanced Protection в Google Messages. От Google посочиха, че настройката ще започне да се разпространява през следващите седмици и ще активира по-силни защити срещу сложни измами чрез съобщения.
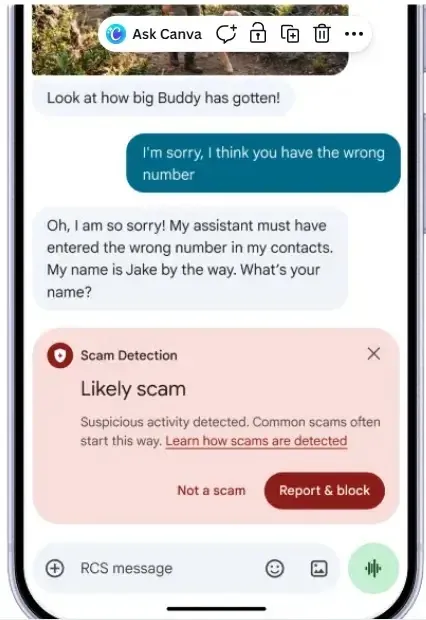
Това включва разширено откриване на измами (Scam Detection) чрез платформата Private AI Compute на Google, която позволява на моделите Gemini да анализират контекста на разговор с непознат подател.
Google представя нови защити с изкуствен интелект в Android
Целта е да се засичат бавно развиващи се измами със социално инженерство, при които престъпниците изграждат доверие в продължение на няколко съобщения, преди да изпратят измамно искане или връзка. Google заяви, че анализът се извършва в криптирана среда, до която служителите на компанията нямат достъп.
Enhanced Protection ще засили и проверките на връзки в Google Messages. Измамниците често създават нови фишинг домейни, които все още не са добавени в списъците за блокиране на заплахи, което може да направи стандартното филтриране на URL адреси по-малко ефективно.
Google сподели, че Gemini Nano, неговият локален AI модел за устройства, ще комбинира уеб сигнали в реално време с локален анализ, за да оценява непознати връзки, преди потребителят да ги отвори.
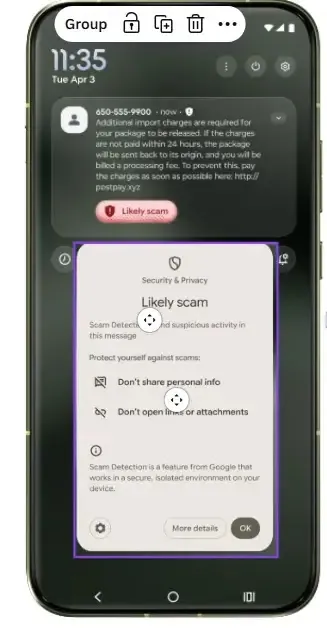
Android също така ще показва обновен дизайн на предупрежденията за връзки, получени от номера, които не са запазени в контактите на потребителя. Това осигурява допълнителна контролна точка, преди потребителите да посетят потенциална фишинг страница.
Компанията също така разширява сигналите за измами от устройствата Pixel към по-широката екосистема на Android. Функцията Scam Detection в известията за чатове може да маркира подозрителни съобщения от поддържани чат приложения директно в панела за известия, което позволява на потребителите да видят предупреждение, преди да отворят съобщението.
Google си сътрудничи с производителите на устройства с Android, за да предостави тази локална функция на стотици милиони допълнителни потребители по-късно тази година.
Обновяването от Google е насочено и към телефонни измами чрез социално инженерство, особено в случаите, в които престъпниците убеждават жертвите да споделят екрана си или да пренасочат входящите си повиквания.
Android вече автоматично ще скрива полетата за вход и екраните за плащане по време на активни сесии за споделяне на екрана в Chrome и Android WebView. Защитата е разработена така, че да спре измамниците да виждат пароли, данни за банкови карти и друга чувствителна информация, докато напътстват жертвата през фалшив процес за техническа поддръжка или банково обслужване.
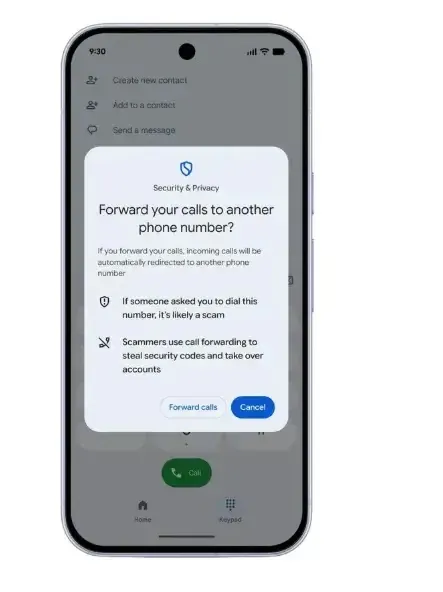
Друга ключова мярка за безопасност се справя с кражбата на еднократни кодове (OTP) чрез пренасочване на повиквания. Атакуващите могат да подведат потребител да въведе код за пренасочване на повикванията, насочвайки входящите обаждания с кодове за потвърждение към номер под контрола на киберпрестъпниците.
Android ще блокира приложенията да активират скрито пренасочване на повиквания във фонов режим и ще предупреждава потребителите, преди въведеният ръчно MMI код за пренасочване да влезе в сила.
Google разширява и потвърдените финансови обаждания — функция, разработена с банки, сред които Banco do Brasil и Itaú Unibanco. Системата проверява дали официалното приложение на банката действително е инициирало обаждане, което твърди, че идва от финансовата институция.
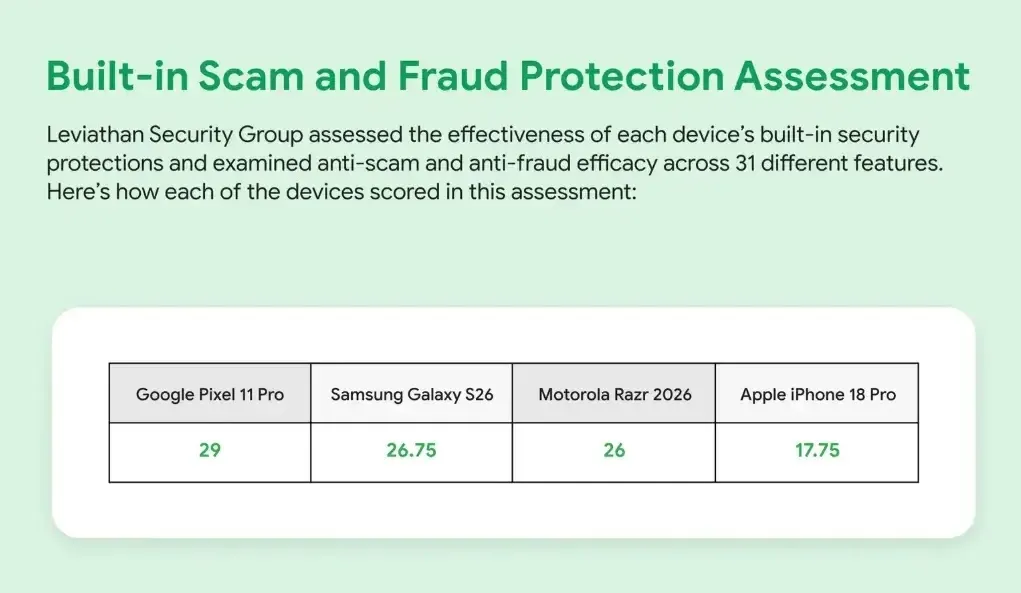
Ако проверката е неуспешна, Android може да прекрати разговора и да предупреди потребителя. Google заяви, че от старта си през юни функцията е блокирала над три милиона фалшифицирани обаждания, свързани с двете бразилски банки.
Анонсът показва прехода на мобилната сигурност от обикновено филтриране на спам към поведенческа превенция на измамите. Потребителите все пак трябва да избягват да споделят пароли, картови данни, кодове за възстановяване или еднократни пароли по време на обаждания и съобщения, дори когато обаждащият се изглежда легитимен.