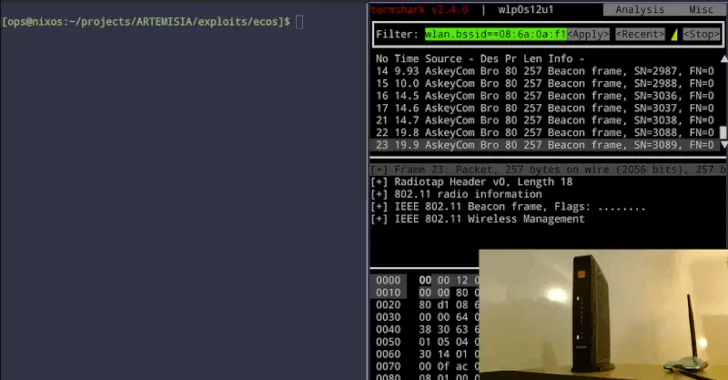
Уязвимост в софтуера за Wi-Fi настройка на Broadcom позволява на атакуващ в радиообхват да изпълни код с администраторски права (root) върху рутери с чипове на Broadcom, без да разполага с паролата за мрежата или да преминава през стъпка за сдвояване, съобщи изследователят по сигурността Куентин Кайзер (Quentin Kaiser) на 16 октомври.
Той демонстрира успешна атака срещу домашни шлюзове (рутери), предоставяни от три белгийски интернет доставчика, като в единия случай прочита паролата за Wi-Fi директно от устройството, а в другия отваря отдалечена командна конзола (shell) по безжичен път. За уязвимостта не е издаден CVE идентификатор и не са инсталирани корекции за сигурност на засегнатите рутери, посочва Кайзер.
Проблемът се крие във версията на Broadcom за Wi-Fi Protected Setup (WPS) — функцията, позволяваща на устройства да се свързват към Wi-Fi мрежа без ръчно въвеждане на парола. Кодът на Broadcom обработва неправилно повторното сглобяване на фрагментирани конфигурационни съобщения на WPS, което позволява на атакуващ в обхват да изпрати специално модифицирани съобщения, повреждащи паметта на рутера. На базата на този дефект Кайзер създава две функционалности: метод за извличане на съдържанието на паметта от устройството и начин за изпълнение на собствен код върху него.
При тестване срещу рутер Askey TCG3000 на оператора Orange Belgium атаката прочита паролата за Wi-Fi (PSK) от съхранените настройки на устройството, изпраща я обратно по въздуха и след това го свързва към мрежата.
Срещу шлюз на Proximus (модел BBOX3V+, произведен от Sagemcom), експлойтът отваря обратен отдалечен шел (reverse shell) директно през Wi-Fi кадри, поради което не се изисква външен сървър.
И в двата случая атаката се изпълнява без необходимост от удостоверяване и сработват от разстояние, а не само в непосредствена близост, пояснява Кайзер. Той съобщава, че няма данни за реални атаки с използване на уязвимостта, а работещите експлойти са разработени от самия него.
Засегнати устройства
WPS кодът на Broadcom е вграден в рутери и точки за достъп на десетки производители, като според оценките на Кайзер засегнатите устройства по целия свят наброяват милиони.
Уязвимите чипове попадат в две семейства: по-стари модели, базирани на операционната система eCos (BCM3380, BCM3383 и BCM33834), за които не съществува приложимо решение и Кайзер определя проблема като перманентен „forever day“ (уязвимост, която никога няма да бъде отстранена на тези устройства), и по-нови модели, базирани на Linux (BCM3390, BCM65xx и BCM68xx), които биха могли да получат отстраняване на уязвимостта, ако производителите преминат към друг Wi-Fi софтуер.
В Белгия Кайзер установява, че дефектът присъства и може да бъде експлоатиран в устройства на три от четирите най-големи доставчика: Proximus, Orange Belgium и VOO. Възможно е да е засегнат и четвъртият оператор, Telenet, но изследователят не е успял да тества негово оборудване.
Публикуваният от него по-широк списък обхваща както малки корпоративни точки за достъп на Cisco, така и рутери на Huawei и ARRIS, като включва потвърдени и непотвърдени записи. Част от тях се основават на автоматизирана проверка, която единствено маркира дадено устройство като „вероятно уязвимо“.
Броят на засегнатите устройства за отделните белгийски доставчици възлиза на стотици хиляди домашни рутери по предварителни приблизителни оценки.
Защо липсват корекция за сигурност и CVE номер
Уязвимостта датира отдавна. Кайзер проследява кода поне до 2010 г. и посочва, че през 2018 г. Broadcom разпространява непълно отстраняване на уязвимостта, след което съветва клиентите си да преминат към алтернативен софтуерен пакет за Wi-Fi, наречен hostapd, вместо да разчитат на корекцията. За по-старите eCos чипове никога не е издавана работеща корекция за сигурност, поради което проблемът се класифицира като „forever day“.
Към момента няма назначен CVE идентификатор, чрез който защитниците и производителите да следят дефекта. Кайзер посочва, че според служители на Broadcom компанията е знаела за проблема още от 2018 г. и е получавала сигнали и от други източници, но е отказала да регистрира CVE или да направи публично изявление, което според него обяснява защо редица производители на устройства така и не са отстранили уязвимостта.
Когато отнася случая до Координационния център на CERT, преписката е затворена още същия ден, тъй като самият производител Broadcom притежава правомощието да издава CVE номера за своите продукти и отказва да направи това. Медията The Hacker News потвърждава липсата на CVE запис за уязвимостта към 19 октомври.
Какво могат да предприемат експертите по сигурност
Не е налично обновяване за инсталиране, нито има конфигурационна настройка, която според Кайзер би блокирала атаката по въздуха. Вместо това изследователят предоставя инструменти за идентифициране на засегната техника: YARA правила, които откриват уязвимия код в разархивиран фърмуер, и скрипт, който анализира активна точка за достъп и докладва дали тя изглежда уязвима.
И двата инструмента служат за първоначален триаж — коригирано устройство все още може да задейства правилата, така че съвпадението е повод за допълнителна проверка, а не окончателно потвърждение. За оборудване, което никога няма да получи обновление, единствената практическа мярка остава неговата подмяна.
Кайзер подчертава, че слабостта е изключително удобна за атакуващи, които се насочват към целта през близък Wi-Fi сигнал вместо през интернет — тактика, използвана в миналото от руски държавни киберпрестъпници за проникване в локални мрежи от близко разстояние.