Microsoft представлява 33% от опитите за имитация на брандове, проследени от Check Point Research през третото тримесечие на 2026 г., което е увеличение спрямо 23% през предходното тримесечие и приблизително четири пъти повече от дела на всяка друга марка.
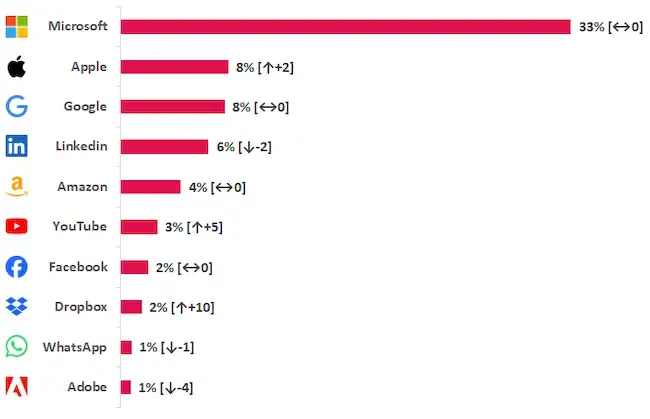
Топ 10 на най-имитираните брандове при фишинг атаки (Източник: Check Point)
Apple и Google следват с по 8%. Dropbox и YouTube отбелязват най-голям скок в класирането.
„Атакуващите предпочитат Microsoft, тъй като откраднатите идентификационни данни за Microsoft могат да отключат цяла корпоративна среда, включително електронна поща, файлове и инструменти за съвместна работа, докато много от останалите водещи марки водят основно до лични профили“, обяснява изследователският екип.
Технологичните брандове са били имитирани най-често, следвани от социалните мрежи и банковия сектор.
Измамниците имитират инструменти за изкуствен интелект и разработчици
Фишинг имейл, изпратен през октомври 2026 г., използва брандинга на Claude и Anthropic, за да твърди, че плащане от 500 евро е било отказано. Този пример се появява след отчетния период юли–септември. Съобщението е с тема „Неуспешно плащане за вашия Claude акаунт“ и предупреждава, че достъпът до API и работните места за Claude ще бъдат спрени, освен ако получателят не обнови метода си на плащане.
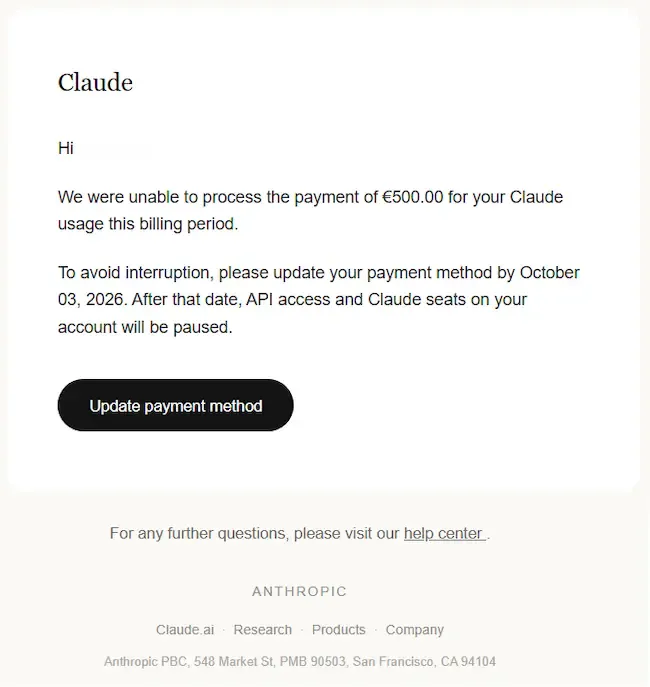
Фишинг имейл за неуспешно плащане на Claude (Източник: Check Point)
Бутон „Обнови метода на плащане“ води до процес, предназначен да събира данни за плащане и идентификационни данни за профила.
Уебсайт, имитиращ Google Antigravity, платформата на Google за агентна софтуерна разработка, е регистриран през септември. Той показва Linux команда за инсталация, която декодира и изпълнява скрита инструкция. Това изтегля и стартира скрипт от външен сървър, позволявайки на атакуващия да изпълни код на компютъра на жертвата.
Фалшиви страници за поддръжка и актуализации целят достъп до устройствата
Друг уебсайт, регистриран през септември, копира брандинга, навигационните менюта и съдържанието за поддръжка на Apple. Посетителите са насочвани към статия, озаглавена „Ускорете вашия Mac чрез терминала“. Тя обещава подобрения в производителността, за да убеди потребителите да изпълнят зловредни команди.
Уебсайтове, имитиращи Docusign, започват да се появяват през септември, като има и нови регистрации в началото на октомври. Един от тях показва документ, очакващ преглед и подпис. Подкана „Изисква се актуализация“ твърди, че е необходимо обновяване на Docusign Reader, за да бъде отворен документът.
Кликването върху „Напред“ изтегля инсталатор на FleetDeck. FleetDeck е продукт за отдалечено наблюдение и управление, с който може да се злоупотреби за получаване на достъп до устройства. От Check Point посочват, че разпространението му чрез фалшив сайт на Docusign предполага опит за получаване на неоторизиран достъп до компютъра на жертвата.