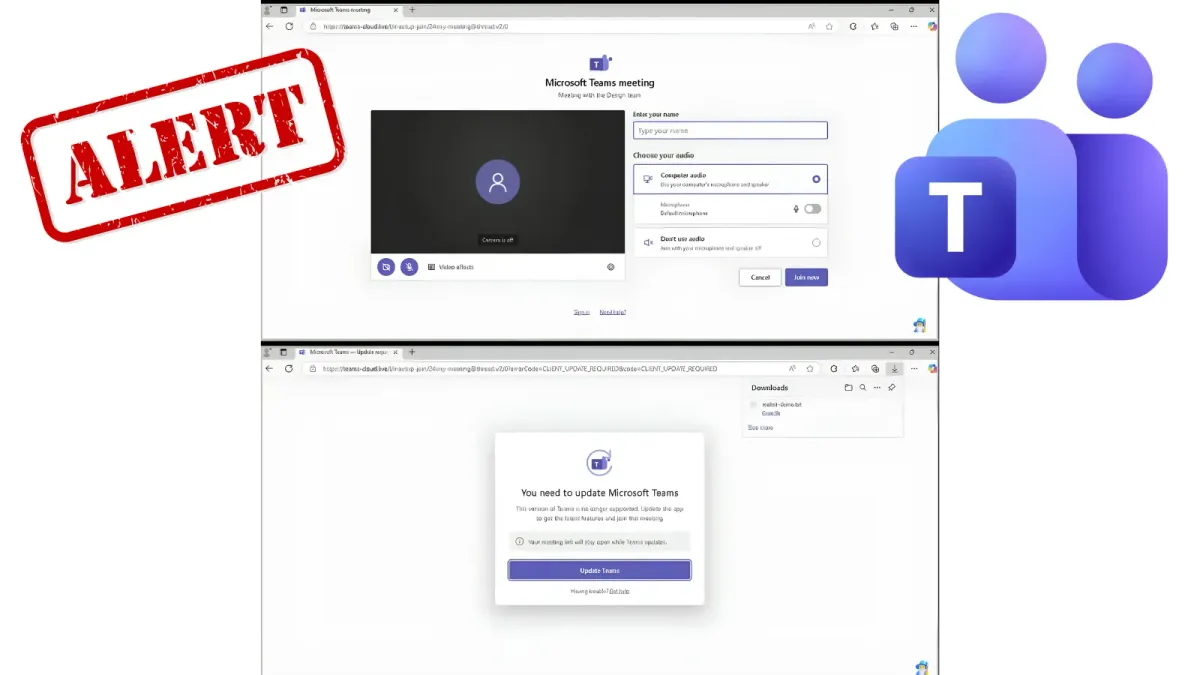
Новорегистриран домейн копира страницата за вход и интерфейса на Microsoft Teams, пораждайки опасения относно фишинг опит, насочен към корпоративни потребители.
Изследователят по сигурност Стивън Лим съобщи, че teams-cloud[.]live е бил само на пет дни, когато е сигнализирал за него на 18 октомври 2026 г. Той призова организациите да блокират адреса, преди служителите да се натъкнат на фалшивия сайт.
Предупреждението подчертава фишинг атаки, изградени около познат бизнес инструмент. Копиран екран на Teams би могъл да убеди служителите да се доверят на заявка за вписване. Наличният доклад обаче не установява колко хора са посетили сайта, дали са били прихванати пароли или кой управлява домейна.
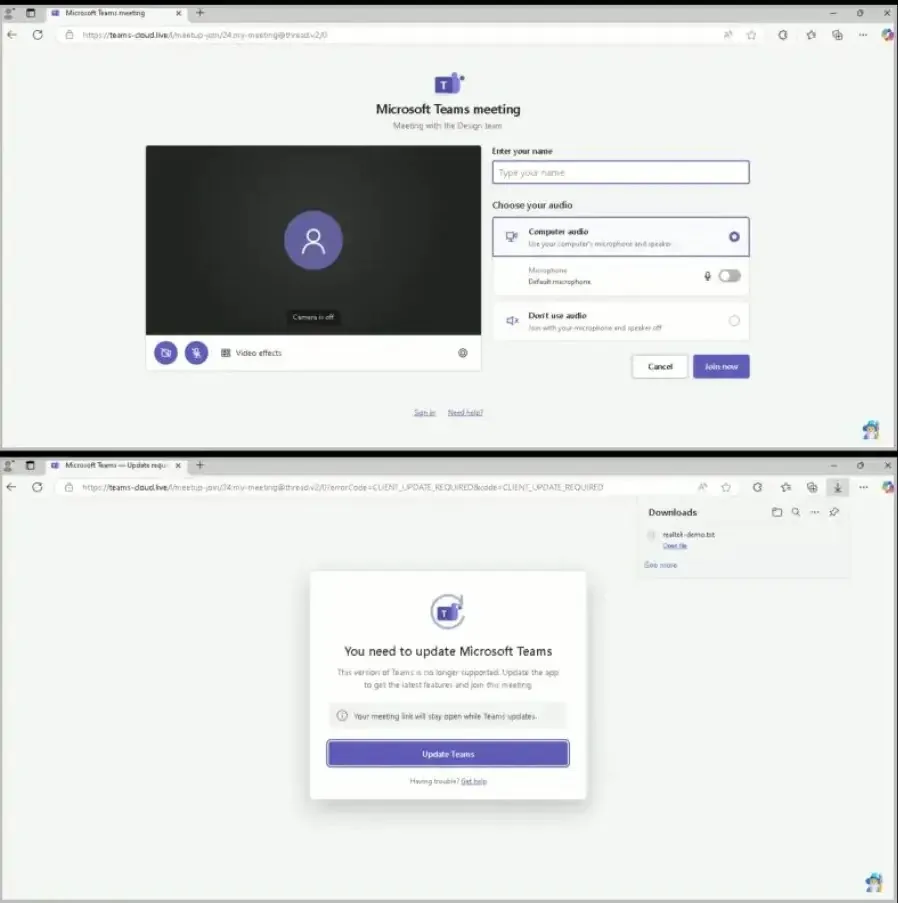
Според Стивън Лим сайтът имитира както екрана за вход в Teams, така и по-широкия потребителски интерфейс. Той заяви, че ресурсът наподобява друг пример, споделен от него на 8 октомври 2026 г. Това сходство изисква разследване, но не потвърждава, че един и същ атакуващ контролира и двата сайта.
Лим съобщи също, че при щракване върху опция за обновяване на Teams се изтегля TXT файл. Сигналът не предоставя съдържанието на файла, хеш стойност или доказателство, че той изпълнява код.
Следователно определянето му като потвърден зловреден код би надхвърлило наличните констатации. Неочакваното изтегляне остава полезен детайл за разследващите, проверяващи активността на браузъра и изтеглените файлове.
Фалшиви Microsoft Teams домейни, използвани за кражба на идентификационни данни
В закачен коментар към сигнала Лим идентифицира amgen[.]teams-cloud[.]live като цел от сферата на здравеопазването. Името на компанията се появява като поддомейн под teams-cloud[.]live. Присъствието му не доказва, че в Amgen е имало пробив или че е осъществен достъп до акаунт на служител.
Притеснението идва от разминаването между това, което потребителите виждат, и мястото, което посещават. Убедителният дизайн на Teams не прави несвързания домейн услуга на Microsoft.
Cyber Security News по-рано отрази атаки, при които нападатели се представят за служители от ИТ поддръжката през Teams, подтиквайки служителите към изтегляне на файлове или предоставяне на отдалечен достъп. Тази отделна активност показва как доверието на работното място може да подпомогне фишинга дори без софтуерен дефект.
Друг доклад разглежда фалшиви страници за вход, създадени чрез пренасочвания в Teams в браузърите. Няма потвърдена връзка с този домейн, но и двата случая показват защо само брандирането не може да валидира подкана за вход.
Екипите по защита трябва да проверят връзките към teams-cloud[.]live и докладвания поддомейн, след което да инспектират свързаните изтегляния и активността по вписване. Лим препоръчва конкретно блокиране на ниво Tenant и уеб филтриране.
Microsoft описва блокирането на URL адреси чрез Tenant Allow/Block List и блокирането на персонализирани домейни чрез мрежовата защита на Defender. Администраторите трябва да приложат контроли, подходящи за тяхната среда, и да проверят обхвата им, вместо да разчитат, че една настройка блокира всеки маршрут.
Служителите трябва да избягват докладвания сайт и да проверяват неочаквани заявки за обновяване на Teams през установения канал за ИТ поддръжка на организацията, преди да въвеждат пароли или да отварят изтеглени файлове.