Съдържание
Пълен курс по етично хакерство от нула до експерт
Хаквайте като „черни шапки“ (black hat hackers). Тестове за проникване (penetration testing), Kali Linux, атаки срещу WiFi и уеб приложения, както и хакерският начин на мислене зад тях.
Шпионски софтуер е проникнал в устройства на Al Jazeera чрез реклама, която просто е трябвало да се зареди на екрана. 45 души са били взети на прицел, без собствениците им да са извършили каквото и да било погрешно действие. Компанията зад рекламата е изпълнявала код в 120 768 уебсайта, одобрена от Google в продължение на шест години.
На 15 октомври два екипа публикуваха едно и също заключение в един и същи ден. Изследователи от Citizen Lab в Торонто и компанията за сигурност на рекламите Confiant представиха първото категорично доказателство за нещо, за което експертите по сигурност предупреждаваха от години: шпионски софтуер, който попада на телефон или лаптоп чрез обикновена онлайн реклама. Нямаше връзка за кликване, нито файл за изтегляне. Те му дадоха името AdFection.
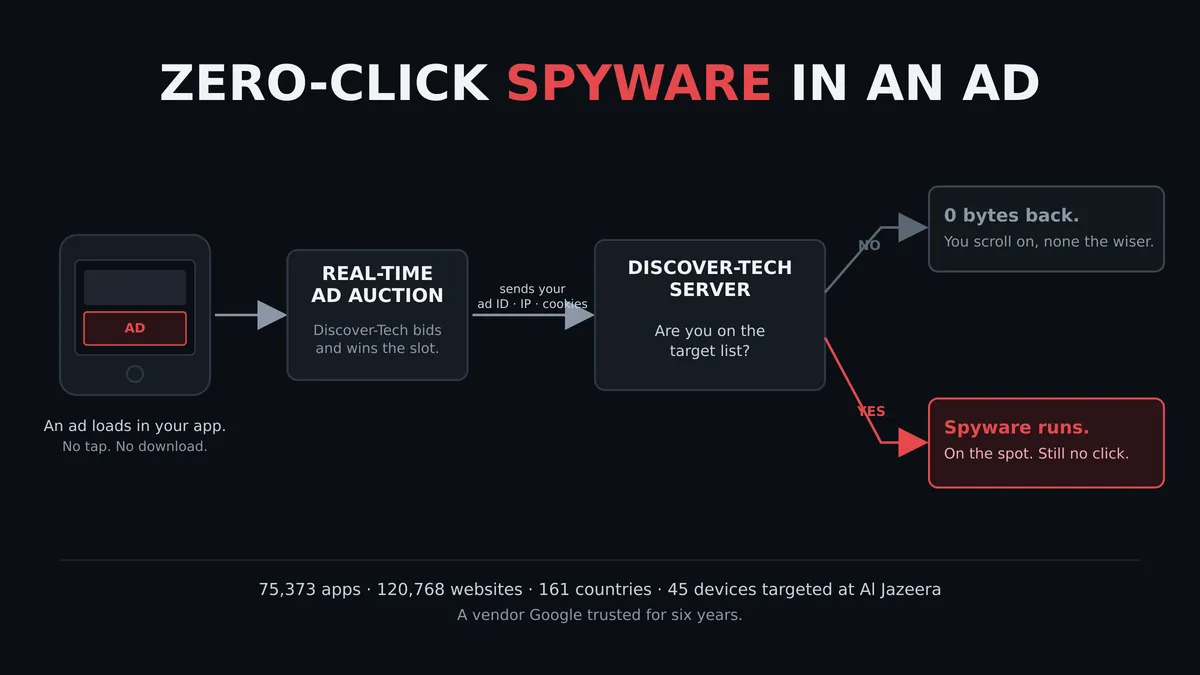
Обичайното предупреждение се отнася до съмнителни връзки, върху които не трябва да се кликва. Тук нямаше нищо за кликване. Рекламата просто трябваше да се появи на екрана. В момента, в който тя се зареждаше, малък фрагмент код в нея осъществяваше връзка със сървър и задаваше един-единствен въпрос: това ли е лицето, което търсим? Ако отговорът беше положителен, атаката се задействаше. Ако отговорът беше отрицателен, сървърът не връщаше нищо и читателят продължаваше да превърта, без изобщо да разбере, че реклама е проверила самоличността му.
Компанията в центъра на това е Discover-Tech – израелска фирма, регистрирана през 2020 г. На хартия тя изглеждаше като всеки друг рекламен бизнес. Счетоводните документи обаче показват друго. За четири месеца тя е похарчила само около 109 000 долара, като отчетите показват почти никакви приходи от продажба на реклами, а повече от една трета от бюджета ѝ е отишъл за популяризиране на собствения ѝ уебсайт.
Тя купуваше рекламно пространство в същите автоматизирани търгове, които финансират по-голямата част от безплатния интернет. И се ползваше с доверие. От 2020 г. до този месец Discover-Tech фигурираше в списъците на сертифицирани и одобрени доставчици на реклама, поддържани от Google и IAB Europe – браншовата организация за индустрията. В продължение на шест години това беше доставчик с добра репутация. Google прекъсна достъпа ѝ в началото на октомври, заявявайки, че го прави „поради систематично нарушаване на нашите правила“. Браншовата организация я изключи приблизително по същото време.
За да се разбере как една реклама може да пренася атака, е полезно да се знае какво се случва през половин секунда преди появата на която и да е реклама. Когато дадена страница или приложение отвори позиция за реклама, тя не се избира предварително. Провежда се търг. Десетки компании получават информация на какво устройство се намирате и къде се намирате, обозначени с идентификатор, наречен рекламен ID, който ви проследява от приложение в приложение. Те наддават в реално време за правото да ви покажат съдържание. Спечелилият най-високата оферта поставя своята реклама в позицията. Това се случва стотици милиарди пъти на ден и приключва преди страницата изобщо да е завършила зареждането си.
Discover-Tech наддаваше в тези търгове като всеки друг купувач. Но част от спечелените от нея реклами носеха нещо допълнително. В мига, в който рекламата се визуализираше, ред код осъществяваше обратна връзка със сървър на Discover-Tech и предаваше вашия рекламен ID и IP адрес, заедно с бисквитките на страницата. Сървърът проверяваше тези данни спрямо списък с цели. Ако вашето устройство не беше в него, отговорът беше точно нула байта. Ако беше в него, получавахте блок от код, който се изпълняваше на момента. Тъй като сървърът запазваше мълчание за всички останали, скенерите, чиято задача е да засичат зловредни реклами, нямаше какво да отчетат.
Вземането на прицел беше продукт, а не еднократно действие. В платформата на Discover-Tech клиент можеше да избере конкретно лице по рекламен ID, по браузър или по IP адрес и да насочи избрана реклама директно към това конкретно устройство. Клиентите можеха да изпълняват това под собствен бранд и да ограничават кампанията до една-единствена държава.
Мащабът е онази част, която е трудна за възприемане. Между март и юни тази година изследователите преброиха, че Discover-Tech е наддавала за 3,77 милиарда рекламни позиции и е спечелила около 442 милиона. Реклами, носещи нейния код, са се появили в 75 373 приложения и на 120 768 уебсайта в 161 държави. Най-малко 718 милиона от тези оферти са носели скрития код, който осъществява обратна връзка.
Най-масираното таргетиране е било насочено към зони на конфликт и малки държави. Йемен отчете 457 милиона оферти. В Черна гора рекламите са били насочени към хората над 150 пъти на глава от населението. Съоснователят на Confiant Jerome Dangu го оцени на 10 милиона реклами на ден и заяви, че твърде вероятно стотици милиони хора са били засегнати от Discover-Tech. В палестинските територии, каза той, рекламите бяха трудни за избягване. Повечето от тези реклами бяха обикновени. Но същият канал, който пренасяше безобидна реклама за судоку на един телефон, доставяше шпионски софтуер до мишена на друг, като отвън двете изглеждаха напълно еднакво.
Това се случваше не само на отдалечени места. В Нидерландия 1 от всеки 54 реклами, показвани на iPhone, идваше от Discover-Tech. Белгия беше страната, най-силно взета на прицел според преброяването на Confiant – 56 процента от всички попадения, засечена за пръв път на 12 април.
Втори трик прави ситуацията още по-тежка. Рекламните компании обменят данни помежду си чрез механизъм, наречен съпоставяне на бисквитки (cookie matching) – дискретна договореност, която им позволява да разпознават едно и също лице в различни сайтове. Discover-Tech дори можеше да проследява потребители в сайтове, където нейните собствени реклами никога не са били показвани. Веднъж щом попаднете в системата, излизането от нея вече не зависи от вас.
Доказателството, че това е нещо повече от теория, дойде от Al Jazeera. Собственият технологичен екип на медията забеляза необичайни модели на поведение на устройствата на някои журналисти още през 2024 г., като моделът продължи и през 2025 г. Те привлякоха Citizen Lab. Разследващите установиха, че най-малко 45 устройства в мрежата са били взети на прицел, и потвърдиха, че някои са били инфектирани. Журналите показаха една и съща последователност: първоначален контакт с рекламен сървър на Discover-Tech, след това проверка с втори сървър и накрая комуникация на устройството с машината, управляваща шпионския софтуер. Екипът извлече един заразен файл на Windows от компрометирано устройство. Той запазва присъствие след рестартиране, като модифицира настройка в Windows така, че да се зарежда отново при всяко стартиране на системата.
Самият шпионски софтуер е разработен от Candiru – израелска компания, която продава инструменти за наблюдение единствено на правителства. Името не е ново. През юли 2021 г. изследователи по сигурност и Microsoft картографираха дейността ѝ и откриха поне 100 жертви, сред които журналисти, активисти и дисиденти, както и две уязвимости в Windows, за които бяха инсталирани корекции за сигурност. През ноември същата година правителството на САЩ включи компанията в черен търговски списък – списъка на фирмите, към които американски компании нямат право да изнасят продукти без специален лиценз. Сега тя се нарича Integrity Labs. Нейният шпионски софтуер може да извлича файлове, да чете съобщения, да записва въвеждания от клавиатурата текст, да включва микрофона и камерата и да прави екранни снимки.
Констатацията, която казва най-много за тази операция, е почти тривиална. Discover-Tech са оставили отворена страница в интернет, без парола, съдържаща записи за влизания за 128 дни. Тя показва кой е влизал в платформата за таргетиране: 120 различни потребителски имена. Две са били свързани с Candiru, като тези двама са се логвали от осем държави, сред които САЩ, Италия и Чехия. А до март тази година един от акционерите на компанията е бил свързан със Сара Хаму. Тя ръководеше корпоративната мрежа зад Intellexa – групата зад шпионския софтуер Predator – и беше осъдена в Гърция по делото, известно като Predatorgate. Това не са отделни светове. Те се застъпват.
Рекламите не са достигали само до журналисти. Изследователите са открили импресии на Discover-Tech в мрежите на норвежкия парламент, норвежката полиция, Европейския парламент, Европейската комисия, НАТО и ООН. Те също така са намерили реклами в мрежите на 19 медийни организации в осем държави. Confiant ги засича в мрежи, свързани с Пентагона, Агенцията за атомна енергия на ООН и Международния наказателен съд. Едно предупреждение тук: показването на реклама в дадена мрежа не е равносилно на заразяване на устройството. Това означава, че е имало почукване на вратата, а не че някой е преминал през нея. Но това показва колко далеч е стигнал обхватът.
А повечето от рекламите, свързани с Candiru, изобщо не са попадали в правителствени мрежи. Те са се озовавали на обикновени домашни и мобилни връзки, във всекидневните. Всеки, който фигурира в тяхната база данни, е можел да бъде достигнат на собствения си телефон, независимо каква мрежа използва.
Шпионският софтуер не е бил единственото нещо, което са носели тези реклами. Втора група, която изследователите наричат Dark Cartographer, е използвала същата платформа, за да съпоставя рекламните идентификатори в тези заявки за наддаване с телефонните номера на хората, като е злоупотребявала със слаби места при мобилните оператори в над 30 държави. Изследователите заявяват, че предстои отделен доклад за тази група. Една и съща система е обслужвала поне две операции едновременно.
Няколко въпроса остават отворени. Confiant са прихванали скрипта, който извършва подготвителната работа – около 90 KB код, който се представя за обикновена проверка за верификация, прави дигитален отпечатък на устройството и може да изпълни всичко, което операторите му изпратят. Кодът дори е съдържал фалшив ред „Copyright 2013 Google Inc.“, за да успокои проверяващите лица. Финалният пробив – стъпката, която поема контрола над машината – все още не е бил засечен в реална среда. Докладът не съобщава дали сървърите, които са разпространявали атаката, все още работят. От Discover-Tech и техния доставчик на шпионски софтуер беше поискан отговор, но и двете страни запазиха мълчание.
Атака, която не изисква нищо от вас, все пак ви оставя какво да направите. Не можете да „отвидите“ дадена реклама, но можете да спрете нейното зареждане и да направите така, че да бъде по-трудно да бъдете изолирани като мишена.
- → Използвайте инструмент за блокиране на реклами във вашия браузър, а ако можете, блокирайте рекламите и тракерите на вашия рутер, така че устройствата в дома ви да бъдат защитени едновременно. Това е стъпката, която предпазва и лаптопа, а въпросната атака е засегнала лаптопи с Windows, а не телефони.
- → На своя телефон премахнете рекламния си идентификатор – кода, който позволява на някого да ви открои сред тълпата. В Android това става през „Настройки“, след това „Поверителност“, после „Реклами“ и след това „Изтриване на рекламния идентификатор“. На iPhone това става през „Настройки“, след това „Поверителност и сигурност“, после „Проследяване“, и след това изключете „Разрешаване на приложенията да изискват проследяване“. След това приложение, което поиска идентификатора, получава поредица от нули.
Нищо от това не ви прави невидими. Но то отнема опората, за която този тип атака се залавя, и пресича голяма част от обичайното проследяване по пътя. По-големият урок е свързан със системата, а не с вас. В продължение на шест години една компания е могла да се намира вътре в рекламния механизъм, финансиращ свободния интернет, да преминава проверките, да запазва печата за одобрение от най-големите имена в бизнеса и да използва същата тази машина, за да пусне шпионски софтуер на лаптопа на журналист. Търгът е създаден за скорост и обхват, а не за да се пита кой купува. Докато това не се промени, правилото „не кликвай“ принадлежи на една по-стара епоха на интернет.