Американски федерални разследващи, преследващи хакерската група ShinyHunters, която наскоро открадна изключително чувствителни данни от FBI, са идентифицирали ръководители в две различни фирми за преговори при атаки с рансъмуер, които са поддържали необичайно близки отношения с групата за изнудване, научи KrebsOnSecurity. Източници, близки до разследването, твърдят, че един от ръководителите в Съединените щати дори е помагал на ShinyHunters да управлява уебсайт, оказващ натиск върху жертвите да платят откуп.
Хакери, свързани с ShinyHunters, са поемали отговорност за десетки големи пробиви на данни от 2019 г. насам, когато групата е била управлявана предимно от киберпрестъпници, живеещи във Франция. Тъй като тези първоначални членове бяха арестувани или вкарани в затвора един по един, контролът над марката ShinyHunters в крайна сметка премина към „Rey“, идентифициран миналата година като тийнейджър хакер от Аман, Йордания. Според FBI от началото на тази година досега ShinyHunters е изнудила жертви за повече от 70 милиона долара.
В края на септември ShinyHunters компрометира уебсайта за подбор на персонал на FBI fbijobs.gov и се подигра с агенцията, като заплаши да публикува откраднатите файлове, които според съобщенията включват медицински и психологически досиета, номера на социални осигуровки и домашни адреси, както и информация за отдела и специализацията на всеки служител.
Пробивът в сайта за работни места на FBI подтикна агенцията да действа с необичайна бързина, за да арестува, задържи и разпита лица, които са имали каквато и да е комуникация с Rey или други заподозрени от ShinyHunters. Reuters съобщи на 3 октомври, че Rey е бил задържан от йорданските власти и сътрудничи на FBI.
Rey е успял да поеме контрола над хакерската група, тъй като един от нейните предполагаеми висши членове току-що е бил заловен. Вечерта на 15 септември 2026 г. властите в Нидерландия арестуваха осъждания хакер и заподозрян член на ShinyHunters Pepijn van der Stap. Според съобщенията нидерландската полиция е използвала зашеметяващи гранати в опит да го обезвреди и задържи, докато е бил вписан в различни онлайн акаунти.
Според източник, близък до разследването, властите са арестували Van der Stap, докато е използвал профила си в приложението за незабавни съобщения Signal, което им е позволило да прочетат скорошните комуникации с чести контакти — включително преговарящи за рансъмуер, базирани в Канада и Съединените щати.
Множество източници, запознати с въпроса, заявиха пред KrebsOnSecurity, че съобщенията на Van der Stap са били ключът към разплитането на заговор за поръчково убийство, появил се непосредствено след ареста му. Нидерландската медия RTL съобщи миналия месец, че двете убийства е трябвало да бъдат извършени в чужбина и че има признаци, че Van der Stap е дал заповедта за нападенията (няма данни тези заповеди някога да са били изпълнени).
На 9 октомври KrebsOnSecurity съобщи извънредната новина, че FBI е арестувало 54-годишен канадски ръководител в областта на киберсигурността на име Edward Dubrovsky във връзка с разследването срещу ShinyHunters. Dubrovsky, който наскоро публикува книга за справяне с киберизнудването, в която препоръчва винаги да се влиза в контакт с хакерите, е обвинен в заплаха за разкриване на откраднати или хакнати данни и намеса в междущатската търговия чрез изнудване, показват съдебните регистри. Politico съобщава, че прокурорите са поискали Dubrovsky да остане в ареста до съдебния процес, а документите, свързани с делото му, да останат засекретени.
Източник, близък до разследването, заяви пред KrebsOnSecurity, че съобщенията на Van der Stap в Signal показват, че той е провеждал чести разговори с г-н Dubrovsky и с поне един ръководител в голяма базирана в САЩ консултантска фирма, и че тези ръководители често са знаели подробности за нови жертви на ShinyHunters, преди самите жертви изобщо да разберат за пробива.
Този източник сподели още едно потенциално експлозивно откритие на федералните следователи: чатовете на нидерландския хакер показват, че г-н Dubrovsky е знаел, че ShinyHunters са откраднали силно чувствителни данни от сървъри на FBI, и че той никога не е информирал бюрото за пробива на данни, преди ShinyHunters да заплашат в Twitter/X, че ще публикуват дълбоко личните кадрови досиета на агенцията.
SHINYWIRE
KrebsOnSecurity научи от два източника, близки до разследването срещу ShinyHunters, че следователите от FBI смятат, че поне един ръководител в базирана в САЩ консултантска фирма е играл активна роля в поддържането на вече несъществуващия уебсайт за изнудване на жертви на ShinyHunters „shinywire[.]com“. Засега KrebsOnSecurity не назовава американската компания или заподозрения(ите) ръководител(и), тъй като срещу тях все още не са повдигнати обвинения в престъпление, но става въпрос за престижна фирма с повече от 1000 служители.
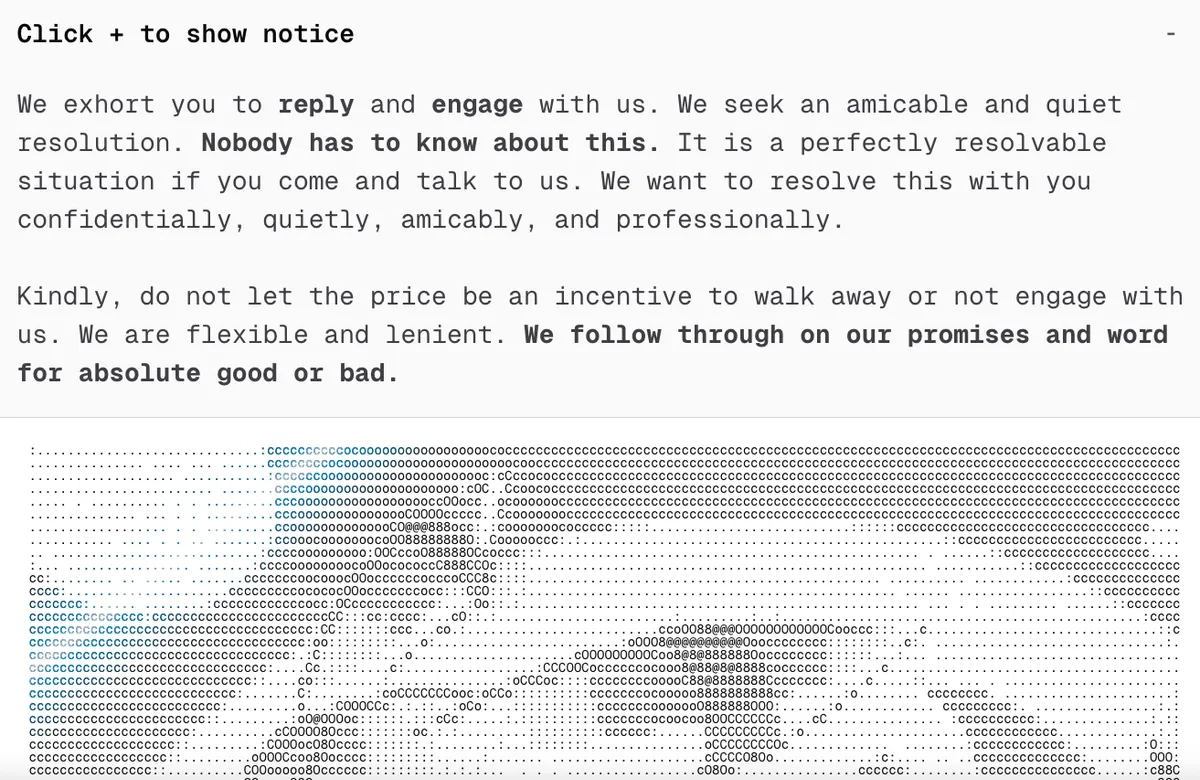
Секция от началната страница на вече несъществуващия уебсайт Shinywire.
Уебсайтът Shinywire е бил активен от приблизително 3 май 2026 г. до 16 октомври и е съдържал записи за близо 100 организации, компрометирани от ShinyHunters. Всеки запис е призовавал жертвите да се свържат с киберпрестъпната група и да обсъдят условията за плащане. Страниците също така са включвали мостри от откраднати файлове и са обещавали тези файлове да бъдат публикувани онлайн, ако жертвата пренебрегне исканията им.
Следващата екранна снимка показва кеширана част от страницата за изнудване в Shinywire за Intuitive Surgical, американска компания за медицински технологии, която претърпя пробив през март 2026 г., след като служител стана жертва на таргетиран фишинг имейл.
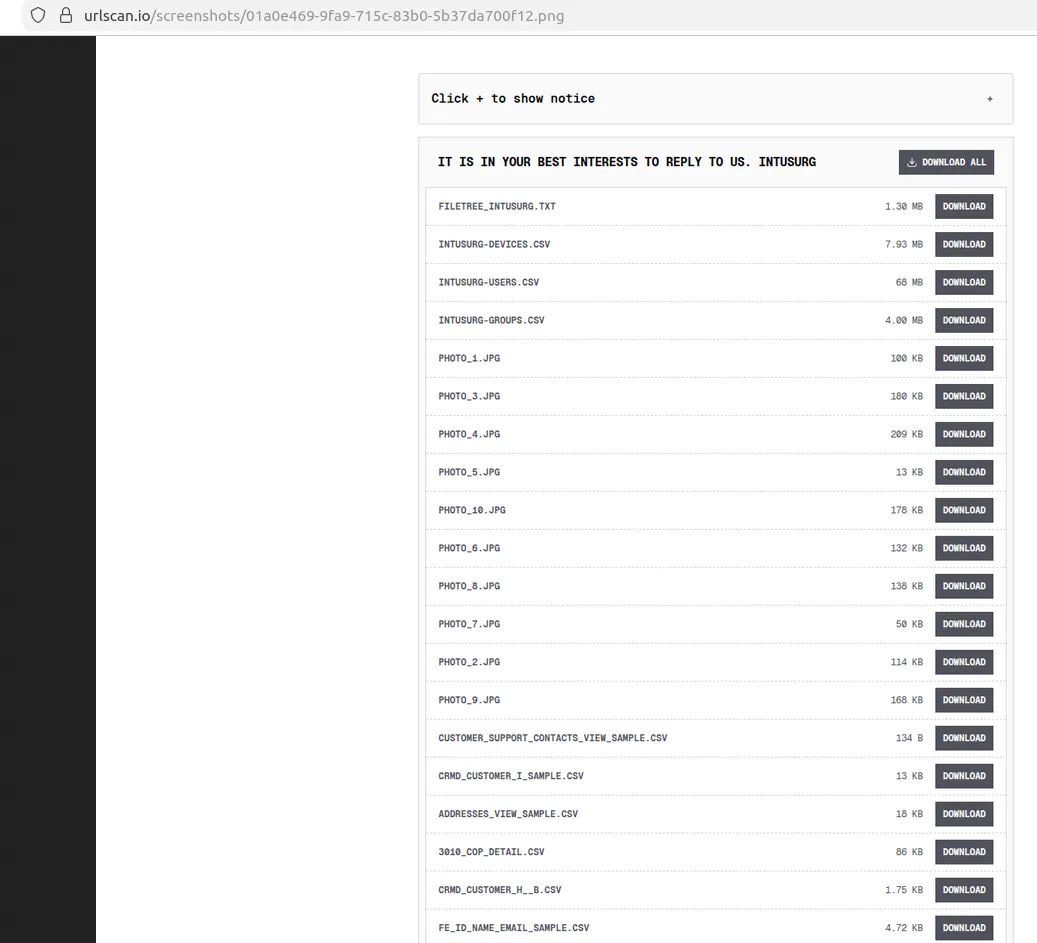
Уебсайтът Shinywire, индексиран от urlscan.io. Този списък представлява искане за откуп, насочено срещу Intuitive Surgical, американска компания за медицински технологии, компрометирана през март 2026 г. чрез целева фишинг имейл атака, компрометирала идентификационните данни на служител.
Организациите жертви, които са отказали да влязат в контакт или да преговарят след седем дни, са откривали всички свои откраднати данни публикувани в блога на ShinyHunters за публично опозоряване на жертвите (уебсайт, достъпен само през мрежата за анонимност Tor).
В материал, публикуван на 15 октомври, The Globe and Mail написа, че няколко месеца преди Edward Dubrovsky да бъде арестуван от FBI, канадският ръководител в областта на киберсигурността е заявил в съдебни документи, че е станал косвена жертва в кампания на бивш бизнес партньор за „унищожаване“ на друг ръководител в бранша.
В статията се отбелязва, че Дубровски е завел делото в Онтарио тази година срещу Даниел Тобок (Daniel Tobok), бивш главен изпълнителен директор на Cypfer – фирма за киберсигурност, основана в Торонто, с офиси в САЩ, Великобритания, Нидерландия, Обединените арабски емирства и Мексико. Двамата първо стават бизнес партньори през 2017 г., а по-късно развиват заедно Cypfer, където г-н Дубровски е управляващ съдружник и главен оперативен директор. Но към 2024 г. отношенията между двамата се влошават, като Дубровски обвинява Тобок, че постепенно го е изолирал от бизнес делата и е вземал „все по-капризни бизнес решения“.
Съобщава се, че г-н Тобок е отрекъл обвиненията и е подал насрещен иск, обвинявайки г-н Дубровски в достъп до поверителна информация и нелоялна конкуренция с Cypfer чрез работа в друга фирма, наречена CyberSteward Inc. Той също така заявява, че г-н Дубровски се представя неправомерно като основател на Cypfer и не е акционер.
GHOSTBYTE
Според интервюта с няколко бивши колеги на г-н Тобок още преди осем години той е бил известен сред разпространителите на рансъмуер с конкретен псевдоним: Ghostbyte. През 2018 г. канадска компания е хакната от Dharma – активна рускоезична партньорска програма за рансъмуер, появила се за първи път през 2016 г. Засегнатата компания заявила пред представителя на рансъмуера Dharma, че клони към плащане, тъй като част от файловете са невъзстановими след заключването, но че се нуждае от по-добра гаранция, че Dharma ще удържи на думата си, ако получи откуп.
Редактирано копие от отговора на представителя на Dharma е показано по-долу и от него се вижда, че групата за рансъмуер е призовала жертвата да се свърже с лице от канадска IT фирма, което помага на компании, търсещи подобни гаранции. Представителят на Dharma е препоръчал на жертвата да се свърже с имейл адрес ghostbyte@tutanota.com.
„Ако искате гаранции, можете да пишете на IT компанията“, съветва отговорът на Dharma. „Вземете телефона и преговаряйте с тях. Тази IT компания често решава подобни проблеми в Канада. Можете да се свържете с тях и да подпишете договор за услуги. Все пак ще трябва да платите.“
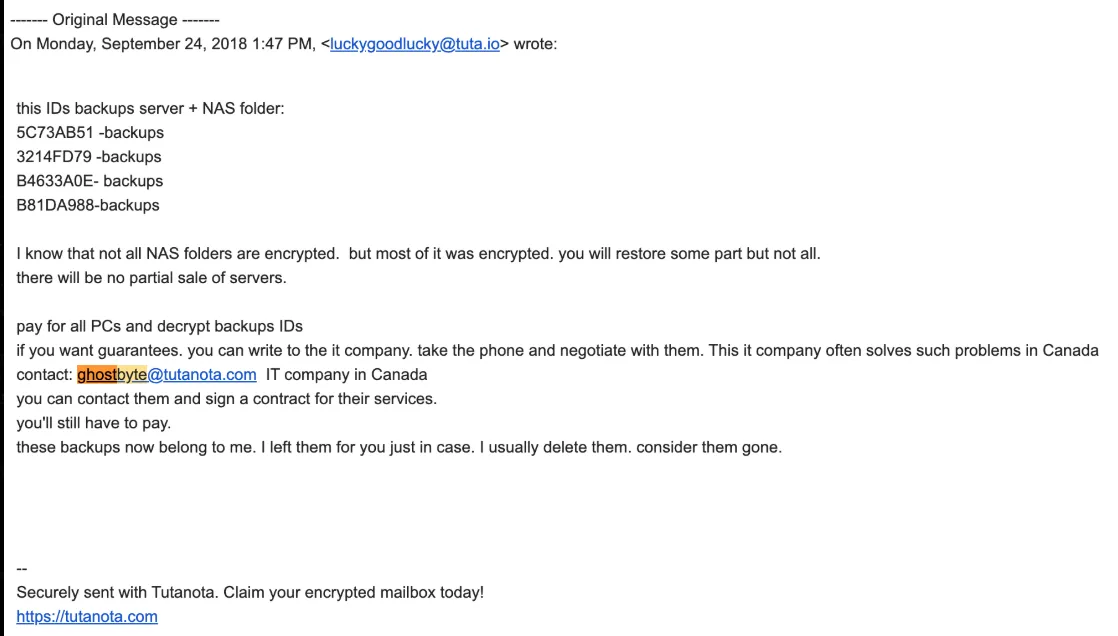
Имейл отговор от групата за рансъмуер Dharma до жертва, в който се препоръчва да се свържат с имейл адрес, свързан с г-н Тобок.
Не е ясно дали г-н Тобок някога е използвал въпросния адрес Ghostbyte, предложен от представителя на Dharma, и той не е отговорил на множеството запитвания за коментар. Услугата за проследяване на пробиви Constella Intelligence обаче открива, че имейл адрес, който г-н Тобок често е използвал — dtobok@me.com — е свързан с два онлайн профила, където избраното потребителско име е „ghostbyte“, включително профил в Snapchat.
Между другото, Constella установява също, че имейл адресът на представителя на Dharma luckygoodlucky@tuta.io е свързан с адрес за криптовалута, обработил 38 трансакции на обща стойност 43 биткойна — около 3,5 милиона долара по днешни цени (най-скорошната трансакция за този портфейл е от февруари 2019 г.).
В изявление, споделено на 14 октомври, Cypfer заявява, че дейността на компанията не включва извършване или улесняване на плащания на откуп за рансъмуер и че Cypfer е научила за ареста на Дубровски, когато новината се е появила за първи път в медиите.
„Нямахме предварителна информация за ареста на г-н Дубровски“, заяви говорител пред KrebsOnSecurity по имейл. „CYPFER не е получавала никакви запитвания от правоприлагащите органи и доколкото ни е известно, не е обект на каквото и да било разследване от страна на правоприлагащите органи.“
В изявлението се посочва, че CyberSteward и Cypfer са отделни компании без общи служители, директори или членове на ръководството и че Cypfer наскоро е била придобита от Apros Group – холдингова компания, оглавявана от Джейсън Хог, бивш специален агент на ФБР и бивш главен изпълнителен директор на Aon Cyber Solutions Group. През 2020 г. Aon придобива Cytelligence, консултантска фирма за сигурност, където г-н Тобок е основател и главен изпълнителен директор, а г-н Дубровски е управляващ съдружник.
CONFLICTING INTERESTS
В Съединените щати не е незаконно да се плаща на хакери за ключ за декриптиране за отключване на сървъри, заразени с рансъмуер, или в замяна на обещание да изтрият откраднатите файлове и да се въздържат от публикуването им онлайн. Макар организациите жертви да могат да си навлекат правни неприятности, ако платят откуп на група, санкционирана от Министерството на финансите на САЩ, ShinyHunters не е сред групите за рансъмуер, санкционирани понастоящем от Съединените щати или от което и да е друго правителство.
Експертите твърдят, че жертвите на рансъмуер обикновено биват насочвани от застрахователния си доставчик да работят с конкретна фирма за реагиране при инциденти. Но не всички компании за киберкриминалистика и реагиране при пробиви се съгласяват да съдействат за плащания към групи за рансъмуер от името на своите клиенти. В резултат на това, след като засегнатите фирми вземат решение да платят, фирмите, които избягват да възнаграждават изнудвачите, неизменно биват заменени от компании, които нямат подобни скрупули.
През декември 2024 г. ShinyHunters започна да изнудва образователната технологична компания PowerSchool, крадейки лични данни на 62 милиона ученици и 9,5 милиона учители в САЩ и Канада. Според съобщенията PowerSchool е платила искан откуп от 2,85 милиона долара, а в изявление с „често задавани въпроси“ (PDF) относно пробива се казва, че на PowerSchool е било оказано съдействие в тези усилия от CyberSteward (партньорът на ShinyHunters Матю Лейн, 20 г., от Стърлинг, щата Масачузетс, беше осъден през ноември 2025 г. на четири години затвор за признатата си роля в хакерската атака срещу PowerSchool).
Това плащане на откупа обаче не спря бъдещите опити за изнудване с помощта на същите откраднати данни. Към май 2025 г. отделни училищни райони според съобщенията са получавали самостоятелни искания за откуп с приложени мостри от същите откраднати файлове. Макар никой да не твърди, че зад втората вълна на изнудване срещу потребители на PowerSchool стои ShinyHunters, инцидентът ясно показва реалността, че няма технически начин да се провери дали авторите на заплахата са изтрили откраднатите данни, както са обещали, или да се попречи на други да злоупотребяват със същите записи.
Редица водещи фирми за реагиране при киберинциденти, включително Coveware и Unit 221B, последователно предупреждават жертвите да не плащат на ShinyHunters, отбелязвайки, че „унищожените“ данни на жертвите често биват запазвани, препродавани или използвани за директно изнудване на клиентите на компанията на по-късен етап.
ФБР сподели тези опасения в предупреждение от 15 май 2026 г., съветвайки жертвите да не плащат на групата ShinyHunters. Междувременно членовете на ShinyHunters тормозят и заплашват служители в Coveware и Unit 221B заради предоставянето на тези съвети.
Следните екранни снимки показват колко раздразнени са били лидерите на ShinyHunters от непреклонните съвети на Coveware да не се плаща на групата. Първото изображение е от разговор от 6 май 2026 г., проведен между основния профил на групата в Telegram и съучастник. В този чат, откъси от който бяха споделени с KrebsOnSecurity от доверен източник, ShinyHunters се оплакват, че Coveware вреди на процента на плащанията към групата.
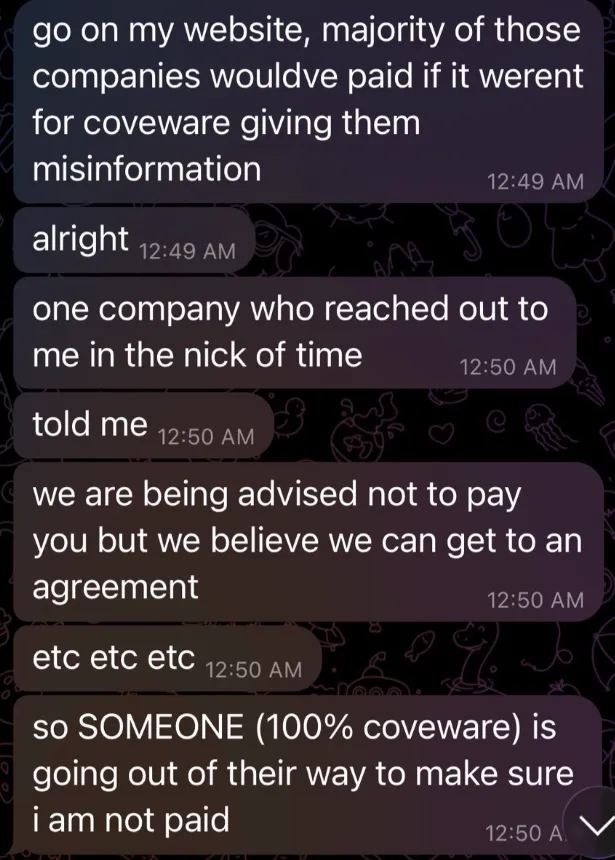
Операторът на акаунта на ShinyHunters в Telegram разговаря лично със съучастник и се оплаква, че Coveware вреди на бизнеса им.
„Влез в сайта ми, повечето от тези компании щяха да платят, ако не беше дезинформацията, която Coveware им предоставя“, пише профилът на ShinyHunters. „Някой (на 100% Coveware) прави всичко възможно, за да гарантира, че няма да ми бъде платено.“
В друг разговор от 11 април 2026 г. профилът на ShinyHunters в Telegram заявява в частен чат, че се опитват да „елиминират проблема“, под който посочват Coveware.
„Сигурен съм, че компанията ще плати, но в този конкретен случай съм наясно с намесата на Coveware и вероятно не получавам много други преговори най-вече защото Coveware продължава да се меси“, оплаква се акаунтът на ShinyHunters.
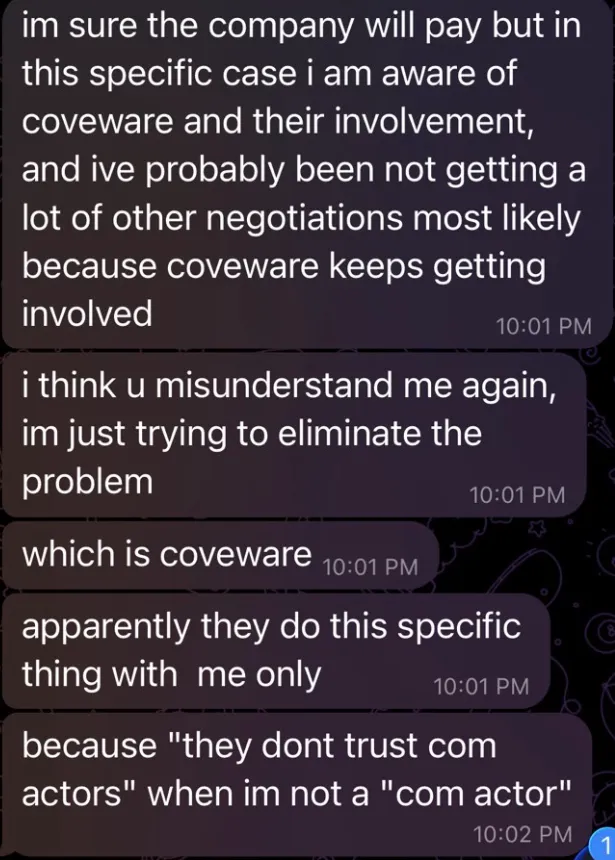
Операторът на акаунта на ShinyHunters в Telegram казва на съучастник, че „се опитват да елиминират проблема“, който определят като Coveware, съветващи жертвите да не плащат на киберпрестъпната група.
Главният изпълнителен директор на Coveware Bill Siegel заяви, че не може да коментира нищо, свързано с минали клиенти или ShinyHunters, освен да отбележи, че ФБР е уведомило засегнатите жертви за предполагаемата схема на Van der Stap за поръчково убийство, както и че нито един служител на Coveware не е бил уведомяван.
Mark Camillo е главен изпълнителен директор на CyberAcuView – браншова група, основана през 2021 г. от консорциум на големи киберзастрахователни компании. Camillo заяви, че някои фирми таксуват фиксирана абонаментна такса, докато тези, които са специализирани в подпомагането на компании при преговорите за откуп, са склонни да удържат процент от общата изплатена сума за откуп.
Тази втора динамика, посочи той, представлява вроден конфликт на интереси, тъй като преговарящият има пълен стимул да направи нещата по-благоприятни за нападателите, тъй като е финансово мотивиран да се стигне до преговори и плащане, а не да сваля цената чрез преговори.
„На вниманието на индустрията бе привлечен фактът, че много от посредниците при плащане на откупи удържат процент от крайното плащане, който може и да не бъде оповестен“, каза Camillo. „Това е напълно неоправдано, ако те са същевременно и преговарящата страна. В процеса е необходима по-голяма прозрачност, тъй като никой в екосистемата не бива да печели единствено от размера на самата трансакция или плащане при рансъмуер.“
Camillo сподели, че фирмите, извършващи тази дейност, изтъкват, че таксите са необходими поради непредвидено по-високи разходи за осигуряване на по-големи количества криптовалута или по-висок риск при задържане на ликвидност, както и поради факта, че криптоборсите могат да начисляват по-високи такси за високорискови трансакции.
„Определено трябва да има по-голяма видимост около трансакцията и яснота относно нарастващата стойност на криптовалутата и процента на борсата в трансакцията, за да се стигне до същината и да се премахнат несъгласуваните стимули“, заяви той.
През последните месеци Министерството на правосъдието на САЩ (DOJ) повдигна обвинения срещу редица преговарящи за рансъмуер откупи, заподозрени в съучастие с киберпрестъпници с цел измама на собствените си клиенти. На 7 октомври Министерството на правосъдието обвини главния изпълнителен директор на MonsterCloud Zohar Pinhasi (50 г.) в електронна измама и заговор за това, че според твърденията е таксувал клиенти за отстраняване на рансъмуер атаки, без да плаща на хакерите. Според обвинителните документи Pinhasi тайно е действал зад гърба на клиентите си и въпреки това е плащал на хакерите, като е изплатил 8 милиона долара на рансъмуер групи, докато е таксувал клиентите с 19 милиона долара.
През юли Angelo Martino, 41-годишен преговарящ за откупи от Ланд О'Лейкс, Флорида, бе осъден на 70 месеца лишаване от свобода за заговор с рансъмуер групата Blackcat/ALPHV с цел изнудване на множество жертви. Според Министерството на правосъдието на Martino е било заплатено от нападателите на BlackCat, за да предоставя поверителна информация относно преговорните позиции и стратегията на клиентите на своя работодател, давайки възможност на авторите на заплахата да максимизират откупите, изплащани от жертвите.