През февруари 2026 г. операторът на OnlyFake се призна за виновен в Съединените щати за ролята си в услуга, генерирала над 10 000 фалшиви цифрови документи за самоличност. Клиентите са можели да създават паспорти, шофьорски книжки, карти за социално осигуряване и документи от десетки държави, след което да избират дали всеки от тях да изглежда като сканирано копие или като снимка на физически документ за самоличност.
Според Министерството на правосъдието на САЩ документите са позволявали на киберпрестъпниците да скриват самоличността си, да заобикалят проверките за самоличност в банки и платформи за криптовалута и да перат пари.
Дейността се простира отвъд фалшифицираните документи. В нелегалните общности, наблюдавани от платформата на Flare, злонамерени субекти рекламират манипулирани снимки и видеоклипове, помощ при верификация на самоличността на живо и акаунти, за които твърдят, че вече са преминали проверките за самоличност.
Всяка година Flare събира стотици хиляди резултати от търсене, свързани с услуги за опознаване на клиента (KYC) и търговията с верифицирани акаунти. Дейността, наблюдавана между март и септември 2026 г., показва как тези предложения се пакетират и популяризират на нелегалните пазари.
Какво е KYC?
Това е процесът, който финансовите институции използват, за да установят самоличността на клиента и да оценят риска от предоставянето на услуги за него.
В зависимост от нивото на риск те могат да валидират документа, да сравнят снимката от него с изображение на живо, да потвърдят контрола върху данните за контакт, да изискат информация за произхода на средствата и да проверят клиента в списъци със санкции и политически изявени лица.
KYC процесът продължава и след откриването на сметката чрез наблюдение на трансакциите и допълнителна верификация, когато информацията се промени или активността изглежда необичайна. Специалната група за финансови действия (FATF) описва комплексната проверка на клиента като идентифициране на клиента, разбиране на целта на взаимоотношенията и тяхното проследяване във времето.
Преминава ли вече фалшива самоличност през вашите проверки?
Продавачите на черния пазар пакетират подправени документи, deepfake технологии и помощ за верификация на живо, за да преминават проверките за самоличност.
Flare наблюдава престъпните форуми за разкрити самоличности, откраднати идентификационни данни и активни сесии, за да можете да прекратите достъпа, преди той да доведе до превземане на профил или финансова измама.
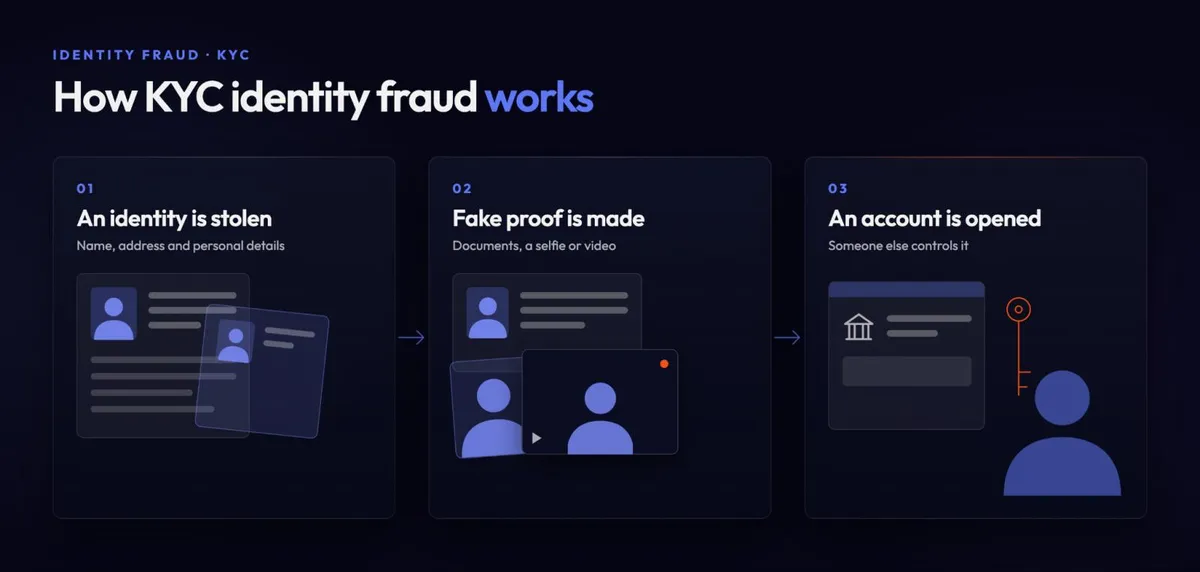
Как работи измамата със самоличност при KYC
Стъпките и изображението по-долу илюстрират как злонамерените субекти сглобяват елементите, използвани при KYC измами със самоличност:
- Данните за самоличност установяват заявените лични данни на кандидата.
- Документите се представят, за да потвърдят тези данни.
- Снимките или видеоклиповете свързват заявената самоличност с лице.
- Подготовката на устройството и браузъра прави сесията за кандидатстване да изглежда съвместима с тази на легитимен клиент.
- Верификацията на живо се опитва чрез реален оператор или със синтетично медийно съдържание.
Изграждане на пакета за самоличност
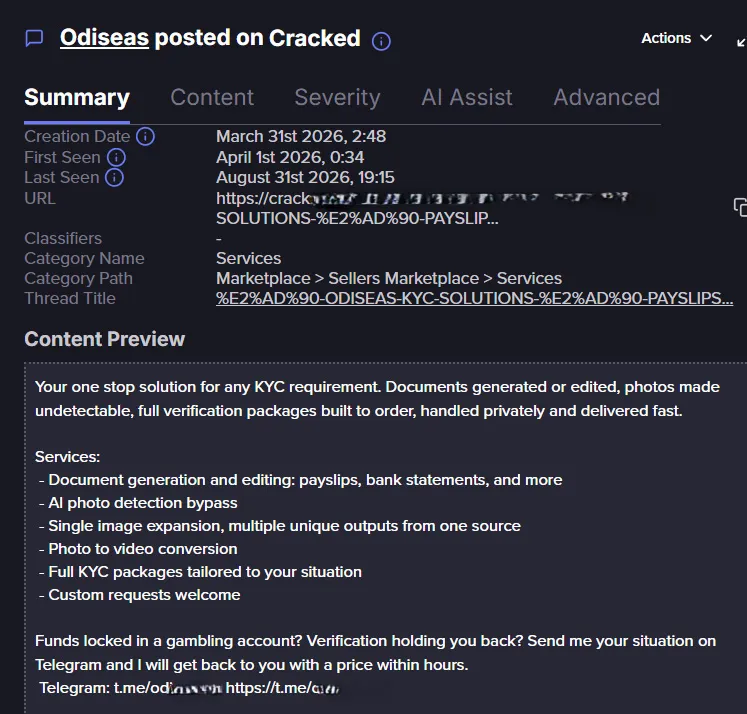
През март 2026 г. Flare наблюдава продавач във форум, предлагащ генерирани или редактирани документи за самоличност и финансови документи, съобразени с индивидуални заявки за верификация, включително банкови извлечения и други записи, които платформите могат да използват, за да потвърдят адреса, дохода или собствеността върху сметката на кандидата.
Предлагането на пълни KYC пакети показва как продавачите адаптират няколко документа към изискванията на конкретна платформа или клиент. Имената, снимките, адресите и другите данни трябва да останат съгласувани в цялото заявление, тъй като несъответствието може да предизвика отхвърляне или допълнителна проверка.
Тази подготовка създава пакета за самоличност, използван по-късно по време на етапа на лицева верификация или верификация на живо.
Заобикаляне на проверките за самоличност на живо
Много KYC системи сравняват снимката от документа за самоличност с изображение на живо на кандидата. Някои използват пасивни проверки за жизненост (liveness checks), които анализират кратък запис от камерата за признаци на реален човек. Други използват активни проверки, които изискват от кандидата да завърти главата си, да говори, да мига или да чете числа, показани на екрана.
За да заобиколят тези проверки, злонамерените субекти рекламират модифицирани снимки и генерирани от изкуствен интелект видеоклипове, базирани на лицето от документа за самоличност. Някои инструменти твърдят, че променят външния вид на оператора по време на сесия на живо, позволявайки на фалшивото лице да следва инструкции в реално време, като заменя входящия образ от физическата камера с манипулирани кадри.
От Flare наблюдават и реклами за „човешки KYC“, при които реален човек извършва лицевата или видео верификацията, използвайки материалите за самоличност, подготвени за заявлението.
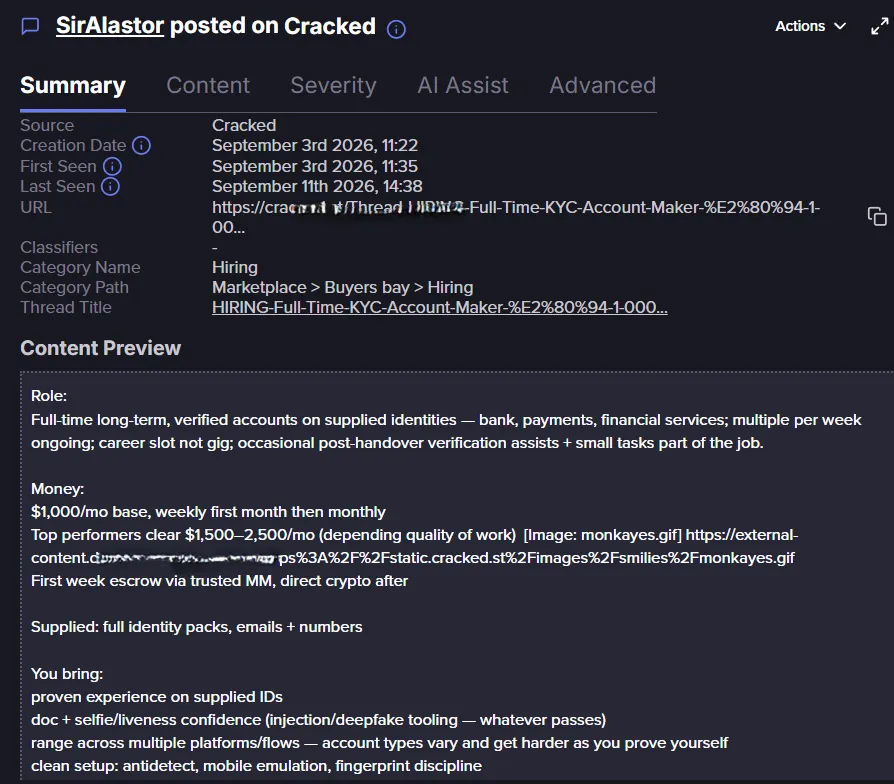
В една от публикациите за набиране на съучастници злонамерен субект търси лице, което може да използва deepfake инструменти за промяна на изображението от камерата по време на проверка на живо, за да изглежда като лицето, посочено в документите за самоличност.
В друг пример изследователите на Flare наблюдават автор на заплахата да предлага инструкции за преминаване на проверка с четене на числа на живо. Кандидатът трябва да реагира на съдържание, показвано по време на сесията, поради което предлаганият метод за заобикаляне изисква координация и адаптиране, а не просто изпращане на предварително подготвен файл.
Поддръжка след предаване на акаунта
Изследователите на Flare наблюдават продавачи, предлагащи постоянна верификация и помощ при възстановяване на профила след предаване на завършения акаунт, като публикацията за набиране по-горе включва и съдействие, ако платформата изиска повторна проверка на самоличността след първоначалното предаване.
Когато по-късна проверка изисква материалите за самоличност или участника, използван при регистрацията, купувачът може да остане зависим от продавача. Това удължава първоначалната KYC услуга отвъд продажбата и помага да се поддържа впечатлението, че верифицираният клиент все още контролира сметката.
Засичане на злоупотреби с KYC
FinCEN предупреди финансовите институции, че престъпниците използват deepfake технологии и фалшиви документи за самоличност, за да заобикалят механизмите за проверка на клиентите.
Предупреждението препоръчва обстойно разглеждане на цялото заявление, тъй като разликите между данните за самоличност на кандидата, придружаващите документи, лицевите изображения и активността по сметката могат да разкрият, че отделните компоненти са били подготвени от различни хора или инструменти.
NIST препоръчва събирането на документи за самоличност и лицеви изображения директно по време на сесията за верификация, проверка дали те са били модифицирани, както и откриване на софтуер, който заменя видеопотока от физическата камера.
Непредвидимите инструкции, като например изискване към кандидата да направи определено движение или да прочете произволно генерирани числа, могат да затруднят използването на предварително подготвени записи, докато информацията за устройството може да помогне да се определи дали сесията произхожда от стандартно потребителско оборудване.
Прилагането на тези проверки заедно дава на организациите по-добър шанс да разкрият комбинираното използване на фалшиви документи, deepfake технологии и реални оператори, описани в нелегалните обяви за KYC услуги.
Flare предоставя на организациите допълнителна видимост, като наблюдава престъпните форуми за изложени на риск самоличности, откраднати идентификационни данни, активни сесии за вход и заплахи, свързани с тяхната организация. Екипите по сигурност могат да използват тези предупреждения, за да идентифицират засегнатите акаунти, да прекратят компрометирания достъп и да разследват свързани със самоличността активности, преди те да доведат до превземане на профил или по-нататъшна измама.