Най-сериозните проблеми невинаги идват с предупреждение. Понякога те проникват през услуга, на която всички се доверяват, през устройство, което някой е закупил, или през система, която никой не се е сетил да провери. Докато нещо започне да изглежда нередно, щетите може вече да са нанесени.
Тази седмица бе изпълнена с точно такива случаи. Доверени връзки се превърнаха в проблем. Хардуерът не беше толкова защитен, колкото изглеждаше. Стари уязвимости намериха нови жертви, а някои системи бяха оставени толкова незащитени, че проникването в тях почти не изискваше усилия. Дори AI агенти прекрачиха граници, които не трябваше да преминават.
Някои атаки бяха изобретателни. Други бяха болезнено елементарни. Пълният преглед показва колко много неща могат да се объркат и колко малко понякога е необходимо за това.
⚡ Threat of the Week
ConnectWise спира услугата Cloud Backup след неоторизиран достъп — ConnectWise деактивира седем идентификатора на приложения (application identities) на ConnectWise, докато продължава разследването си на инцидент, при който неизвестни атакуващи получиха неоторизиран достъп до идентификаторите на приложенията и компрометираха Microsoft 365 наематели (tenants). Доставчикът на софтуер за управление на ИТ инфраструктура заяви, че е предприел тези мерки на 17 октомври 2026 г. в 07:00 UTC, добавяйки, че също така е спрял услугата Cloud Backup чрез оттегляне на сертификатите, използвани за засегнатите връзки на приложенията за всички потребители.
Нови приоритети за критичната инфраструктура: Кръгла маса за заплахите от държавно спонсорирани субекти
Заменете остарелите инструменти за бази данни с модерна платформа, която се свързва с всяка основна база данни от един интерфейс и елиминира локално съхраняваните идентификационни данни. Предлага се за изтегляне като безплатно настолно приложение или като част от KeeperPAM.
🔔 Водещи новини
- Уязвимост в BeyondTrust Remote Support се експлоатира като нулев ден — Свързаната с Китай група за кибершпионаж, проследявана като Armory Castle (преди това UNC5221 или Warp Panda), експлоатира наскоро разкрит дефект в сигурността в BeyondTrust Remote Support (бивш Bomgar) като уязвимост от тип нулев ден в края на август 2026 г. Уязвимостта, проследявана като CVE-2026-102764 (CVSS оценка: 9.3), представлява случай на неправилно валидиране на произхода във вътрешен компонент за съобщения, който може да бъде експлоатиран от отдалечен атакуващ за извършване на файлови операции върху засегнатото устройство. Според притежаваната от Google компания Mandiant атаката е включвала внедряване на лек PHP уеб шел с кодово име SAWFLY за интерактивен отдалечен достъп и програма за тунелиране, наречена BARECLAW, за пренасочване на трафика през устройството. Оценява се, че е засегнат само малък брой организации.
- Microsoft неутрализира 3 фишинг комплекта, свързани с над 1 милиард измамни съобщения — Microsoft обяви, че е ликвидирала престъпен пазар, продавал три фишинг комплекта, а именно CoGUI (известен още като NX или FA), Haozi (известен още като Phoenix) и Iron Man System, които са отговорни за изпращането на над 1 милиард злонамерени съобщения до повече от 75 000 организации по целия свят. Базираната в Редмънд компания заяви, че е свалила Yam Store (известна още като Storm-3119) — координирана подземна мрежа, предлагаща търговски инструменти за фишинг като услуга (PhaaS), които позволяваха на други киберпрестъпници лесно да купуват и внедряват фишинг страници и да крадат данни и идентификационни данни. Комплектите са разполагали и с разширени възможности за избягване на засичане, като географско ограничаване (geofencing), фалшиви CAPTCHA защити, списъци с блокирани и разрешени IP адреси и конфигурации против откриване. Yam Store функционираше като брокер на първоначален достъп (initial access broker), търгувайки не само с фишинг комплекти, но и с инфраструктура, изградена върху компрометирани или придобити чрез измама облачни среди на Microsoft и Google.
- Ledger открива неоторизирани хардуерни импланти — Производителят на криптовалутен хардуер Ledger временно спря продажбите на своите продукти чрез CryptoBilis и други дистрибутори трети страни в Югоизточна Азия и Германия, след като задна врата (backdoor), вградена в шепа портфейли, доведе до кражба на криптовалута на приблизителна стойност 100 милиона долара. Твърди се, че имплантите са усъвършенствана версия на задна врата, която хардуерният хакер Джо Гранд откри по-рано тази година и уведоми Ledger през март 2026 г. Не е ясно как се е случило това, но признаците сочат към компрометиране на веригата за доставки на Ledger. Една от жертвите на инцидента е измамник, участвал в схема с фалшиви задачи (task scam), който е загубил повече от 4,8 милиона долара. „При тази измама със задачи на хората се плащаше да правят фалшиви продажби и отзиви за реални артикули“, заявиха от Chainalysis. „След това се появяваше „отрицателен баланс“ и им беше казвано да добавят собствени пари, за да получат плащане. На 22 септември лицето зад измамата прехвърли приходите в три отделни адреса на Ledger. На 9 октомври крадците изпразниха и трите. По един превод от всеки към същия портфейл.“ Според журналиста по киберсигурност Ким Зетър в устройства за портфейли Trezor, продавани от неоторизирани търговци трети страни, също са открити импланти, които са генерирали предварително зададени начални фрази (seed phrases), така че да позволят на атакуващите лесно да ги познаят и да получат достъп до сметките.
- Pwn2Own Ireland демонстрира 98 zero-day уязвимости — В хакерското състезание Pwn2Own Ireland 2026 етични хакери експлоатираха 98 уязвимости от тип нулев ден, спечелвайки общо 1 262 000 долара под формата на награди. Ikotas Labs се класира на първо място с 42,5 Master of Pwn точки и 361 000 долара в брой, след като откри 12 уникални грешки. Xint и Team ZyGoat заеха второ и трето място. Ikotas Labs, Xint и Mobile Hacking Lab пробиха Pixel 10 на Google, спечелвайки съответно 150 000, 300 000 и 112 500 долара. Очаква се доставчиците да коригират уязвимостите от тип нулев ден, разкрити по време на състезанието, в рамките на 90 дни, преди подробностите да бъдат публично оповестени.
- OpenAI разкри нови случаи на разминаване в поведението на моделите (misalignment) — OpenAI заяви, че вътрешни модели са хакнали още уебсайтове, заобиколили са ограниченията за сърфиране и са използвали криптовалута от портфейл, до който иначе не биха имали достъп, в най-новата поредица от разкрития, при които нейните агенти са извършили неетични и вероятно незаконни действия. Общо компанията докладва седем нови инцидента. Това развитие дойде след като Индийският екип за реагиране при извънредни ситуации в компютърната сигурност (CERT-In) съобщи, че е получил „множество доброволни разкрития от доставчици на AI модели“, чиито модели по време на изследователски и оценъчни тестове в отворения интернет са получили достъп до лични данни на индийски организации. Агентите са проникнали чрез идентификационни данни и настройки за връзка, оставени видими в конфигурации на приложения, публични хранилища за код и облачни роли с прекомерни разрешения. CERT-In не посочи имената на доставчиците или засегнатите организации.
- Повдигнаха обвинение срещу инженер от OpenAI — Министерството на правосъдието на САЩ повдигна обвинение срещу инженера от OpenAI Абдулрахман Алфозан за опит за прехващане на устни съобщения, след като се твърди, че е поставил записващо устройство в конферентна зала за ръководството. Прокурорите твърдят, че охраната на компанията е открила второ устройство в чантата му. Записи от охранителни камери поставят подсъдимия близо до конферентната зала на няколко дати. Твърди се, че Алфозан не е имал право на достъп или участие в срещи, провеждани в залата, която често е запазена за дискусии от най-високо ниво. В последващ съдебен документ федералните прокурори разкриха, че Алфозан е резервирал еднопосочен билет от Сан Франциско за Саудитска Арабия със съпругата си и трети член на семейството преди ареста му на 9 октомври 2026 г.
- Атаки срещу френски хладилни системи — Кибератаки срещу хладилни системи, управлявани от Danfoss и Copeland, доведоха до повишаване на температурите до 50°C (122°F) за приблизително шест часа, засягайки над 700 френски супермаркета и принуждавайки ги да изхвърлят храна. Френските органи за киберсигурност посъветваха супермаркетите да ги изключат от интернет. Атаките бяха насочени срещу Intermarché и Netto, Coopérative U, Carrefour, Monoprix и E.Leclerc. Твърди се, че засегнатите системи са били свързани директно с интернет и са работили с остарял фърмуер. „Потребителското име е admin, а паролата се променя всеки ден автоматично на... текущата дата“, заяви изследователят по сигурността Кевин Бомонт. „Всяка една система е така. Можете просто да влезете и да промените температурата. Всеки може да го направи, лесно се автоматизира чрез скриптове.“ За да станат нещата още по-лоши, засегнатите магазини вероятно също така не са поставили устройствата зад VPN и не са създали списък с разрешени доверени IP адреси, на които е позволено да влизат. „Две неща биха променили изхода“, заявиха от Pen Test Partners. „Киберхигиената щеше да предотврати достъпа: извеждане на контролера извън публичния интернет, поставяне на отдалечения достъп зад VPN и списък с разрешени IP адреси, внасяне на оборудване от трети страни в мрежата по контролиран, регламентиран и документиран начин, вместо да се оставя на собствена връзка на подизпълнителя, смяна на известните идентификационни данни по подразбиране и инсталиране на корекции за сигурност до актуална версия.“ Множество уязвимости бяха разкрити в засегнатите модели, като Claroty предупреди, че проблемите могат да бъдат експлоатирани за „размразяване на храната“.
- RCE уязвимост в Collabora се експлоатира за инсталиране на задни врати в сървъри на Nextcloud — Киберпрестъпници експлоатират критична уязвимост за изпълнение на команди, проследявана като CVE-2026-110447 (CVSS оценка: 9.2), в приложението Collabora Online - Built-in CODE Server за Nextcloud с цел внедряване на задни врати в сървъри. За нея е инсталирана корекция за сигурност във версия 26.4.303. Атаките включват изпращане на злонамерена заявка към крайната точка „proxy.php“ на приложението за задействане на инжектиране на команди и внедряване на PHP уеб шел с крайна цел провеждане на разузнаване и търсене на бази данни с пароли, артефакти от мениджъри на пароли и криптовалутни портфейли.
️🔥 Актуални CVE уязвимости
Грешките в сигурността се появяват всяка седмица, а разликата във времето между публикуването на корекция за сигурност и появата на експлойт бързо се свива. Ето най-важните за седмицата: със значителна степен на опасност, широко използвани или вече активно атакувани в реална среда.
Прегледайте списъка, инсталирайте корекции за сигурност на системите, които използвате, и първо се заемете с отбелязаните като спешни — CVE-2026-9192, CVE-2026-85947, CVE-2026-85948, CVE-2026-85955, CVE-2026-85956, CVE-2026-9191 (Progress Software MarkLogic Server), CVE-2026-97229, CVE-2026-92883, CVE-2026-16301, CVE-2026-14814 (GitLab), CVE-2026-103521, CVE-2026-103522, CVE-2026-103523, CVE-2026-103524, CVE-2026-103526, CVE-2026-103527, CVE-2026-103528, CVE-2026-103529, CVE-2026-103535, CVE-2026-103537, CVE-2026-107248 (Thelia), CVE-2026-105445 (Docker), CVE-2026-89111, CVE-2026-89110, CVE-2026-89107, CVE-2026-89108, CVE-2026-89113 (SAP), CVE-2026-39919 (Ghostscript), CVE-2026-103849, известна още като BlockStrap, CVE-2026-92909, CVE-2026-91013, CVE-2026-100133, CVE-2026-92464, CVE-2026-105899, CVE-2026-106622, CVE-2026-105903, CVE-2026-106612, CVE-2026-106624, CVE-2026-75994, CVE-2026-106620, CVE-2026-90530, CVE-2026-106621, CVE-2026-106619, CVE-2026-90532, CVE-2026-48383, CVE-2026-48382, CVE-2026-105895, CVE-2026-103848, CVE-2026-75732, CVE-2026-90531, CVE-2026-83662, CVE-2026-106630, CVE-2026-106629, CVE-2026-106626 (Adobe), CVE-2026-110005 (Komodo Periphery Agent), CVE-2026-16753 (Lowcoder), CVE-2026-104937 (Shopware), CVE-2026-107656 (Fortinet FortiSandbox), CVE-2026-106173 (Fortinet FortiSIEM), CVE-2026-108184, CVE-2026-108185, CVE-2026-53420, CVE-2026-53418 (Zoom), CVE-2026-107815, CVE-2026-107821, CVE-2026-102523, CVE-2026-107819, CVE-2026-107814 (MariaDB), CVE-2026-78401, CVE-2026-78406, CVE-2026-16916, CVE-2026-16823, CVE-2026-19491 (IBM Verify Identity Access и Security Verify Access), CVE-2026-96951, CVE-2026-108398, CVE-2026-92707, CVE-2026-70242, CVE-2026-102866, CVE-2026-105016, CVE-2026-65674, CVE-2026-83498 (Microsoft Windows), CVE-2026-74580, известна още като Vghost, CVE-2026-99999, известна още като PwnEscape (ядро на Linux), CVE-2026-110152, CVE-2026-110149, CVE-2026-110136, CVE-2026-110161, CVE-2026-110165, CVE-2026-110148, CVE-2026-110151, CVE-2026-110922 (Google Chrome), от CVE-2026-109704 до CVE-2026-109733 (Mozilla Firefox), CVE-2026-84419, CVE-2026-84420, CVE-2026-53562, CVE-2026-53563, CVE-2026-53564 (Citrix), CVE-2026-93637, CVE-2026-93635, CVE-2026-73571, CVE-2026-10631, CVE-2026-50055 (Zimbra Collaboration Suite), CVE-2026-0322 (Palo Alto Networks PAN-OS), CVE-2026-76519 (Cisco Secure Email Gateway), CVE-2026-110447 (Collabora Online – вграденото приложение CODE Server), CVE-2026-39949 (Cacti), CVE-2026-0702 (VidShop – Shoppable Videos for WooCommerce, плъгин за WordPress), CVE-2026-106126 (Tenable Identity Exposure), CVE-2026-103947, CVE-2026-103946 (Tenable Nessus), CVE-2026-105672, CVE-2026-105673, CVE-2026-105674 (TP-Link Tapo C325WB), CVE-2026-92392, от CVE-2026-86409 до CVE-2026-86415, от CVE-2026-87862 до CVE-2026-87866, от CVE-2026-92387 до CVE-2026-92391 (curl), CVE-2026-15176, CVE-2026-93479, CVE-2026-97205, CVE-2026-95101, CVE-2026-97629 (F5 NGINX), CVE-2026-100156, CVE-2026-96679, CVE-2026-96681 (Bisheng), CVE-2026-34073 (множество TLS библиотеки), CVE-2026-44825 (Apache Solr), CVE-2026-104334, CVE-2026-97676, CVE-2026-97678, CVE-2026-97673, CVE-2026-97655, CVE-2026-97679, CVE-2026-88962, CVE-2026-93674, CVE-2026-93675 CVE-2026-104335, CVE-2026-85025, CVE-2026-79724, CVE-2026-81941, CVE-2026-81204, CVE-2026-81211, CVE-2026-81940, CVE-2026-78569, CVE-2026-78575, CVE-2026-76059, CVE-2026-79742, CVE-2026-78571, CVE-2026-105740 (Langflow), CVE-2026-94134, CVE-2026-94135 (Apache Airflow), CVE-2026-81983 (Adobe Acrobat), CVE-2026-79610, CVE-2026-102700, CVE-2026-102701, CVE-2026-79611 (Xen Project/Citrix XenServer), CVE-2026-70111 (Microsoft Windows Server), CVE-2026-23870 (React Server Components), CVE-2026-103059, CVE-2026-70357, CVE-2026-101027, CVE-2026-89430, CVE-2026-104632, CVE-2026-94205 (Gitea), CVE-2026-16516, CVE-2026-83540, CVE-2026-84897, CVE-2026-83540 (WolfSSH), GHSA-673q-mjm6-r5xr, CVE-2026-96889, GHSA-p3m5-59mp-jv5r (Next.js), CVE-2026-108097, CVE-2026-108099 (Drupal), CVE-2026-15911 (confluent-kafka), CVE-2026-102764 (BeyondTrust Remote Support), CVE-2025-61624 (Fortinet FortiOS, FortiPAM, FortiProxy и FortiSwitchManager), CVE-2026-104935 (Ivanti Connect Secure), както и множество уязвимости в Google BoringSSL.
🎥 Уебинари по киберсигурност
- Как да откриете скритите AI агенти на устройствата на служителите и да ги поставите под контрол → AI агентите тихомълком се превръщат в нов вътрешен риск, като получават достъп до фирмени данни, идентификационни данни и вътрешни системи без адекватен надзор от страна на сигурността. Присъединете се към този уебинар, за да научите как да откривате скрити AI агенти на устройствата на служителите, как да засичате злонамерени умения на агентите, как да идентифицирате рискови разрешения и как да въведете практически контроли, преди да е настъпил инцидент със сигурността.
- Как да откриете пропуските в сигурността и да изградите по-бърза защита срещу кибератаки, задвижвани от AI → Кибератаките, задвижвани от AI, се развиват по-бързо, отколкото традиционните защити могат да следват. Присъединете се към този уебинар, за да научите как да оцените готовността на организацията си за заплахи, свързани с AI, как да откриете критични пропуски в сигурността, как да засилите възможностите за откриване и реагиране и как да изградите практическа стратегия за защита срещу новите заплахи, задвижвани от AI.
📰 Новини от киберсвета
- Meta заяви, че е решила проблем, след като се появиха съобщения, че някои смарт очила Ray-Ban Meta са записвали разговорите на хората без знанието на притежателя им. Записите са се извършвали без потребителите да произнасят фразата за активиране „Hey, Meta“. „Този проблем е решен“, заяви Meta пред Android Authority. „Хората могат по всяко време да управляват, преглеждат и изтриват гласовите записи от взаимодействията си с Meta AI чрез настройките.“ Meta не уточни какво е накарало смарт очилата да записват хора без съгласието на потребителя, нито колко от тях са били засегнати.
- Fortra съобщи, че проследява 12-кратно увеличение на имейлите, използващи искания за оферти, покани за проекти и запитвания за обществени поръчки като фишинг примамки от октомври 2025 г. до септември 2026 г. „Тези съобщения имитират потенциални купувачи, търсещи цени, наличност или участие в проекти“, заяви Fortra. „Тяхната цел не е да получат легитимна оферта, а да убедят получателя да получи достъп до контролиран от атакуващия портал за споделяне на файлове, преглед на документи или обществени поръчки.“
- Забелязан е фалшив сайт за изтегляне на WatchGuard Mobile VPN с SSL („watchguard-vpn[.]net“), който използва изскачащ прозорец в браузъра, за да открадне адреса на VPN сървъра, потребителското име и паролата на жертвата. Към 13 октомври домейнът е офлайн. „В уникален обрат, след като събере идентификационните данни два пъти (първият опит бива отхвърлен като „неправилен“ с вероятна цел да се съберат множество идентификационни данни), сайтът изтегля истинския, валидно подписан инсталатор на WatchGuard директно от собствената мрежа за доставка на съдържание (CDN) на WatchGuard, което означава, че няма зловреден файл, който инструментите за сигурност на крайни точки да засекат“, каза Huntress. „Междувременно, без знанието на жертвата, авторът на заплахата вече има достъп до нейните идентификационни данни, което му дава достъп до мрежите на жертвите.“
- Комплект от 42 зловредни пакета RubyGems използва тайпоскуотинг, кражба на брандове и достоверно звучащи имена на помощни програми, за да атакува разработчици на криптовалути и Web3. Пакетите са проектирани да стартират reverse shell и да изтеглят инструмент за кражба на криптовалута, способен да пренасочва криптотранзакции чрез замяна на адреса на получателя с портфейл, контролиран от атакуващия, както и да събира данни за портфейли, като например сийд фрази и частни ключове. Имената на някои от пакетите са: lightinng-invoice, cryoto-toolbox, etheremu.rb, bitcoin-rpc-lite, web3-sign-helper и crypto-mnemonic-tools. Активността получи кодовото име Ghost Dev от Open Source Malware.
- GreyNoise съобщи, че е наблюдавала скок в опитите за сканиране и експлоатация, насочени към цифрови видеорекордери (DVR) в Украйна между 21 септември и 1 октомври 2026 г. По-голямата част от активността се опитва да експлоатира CVE-2021-36260, която позволява неавтентифицирано инжектиране на команди срещу некоригирани продукти на Hikvision.
- Поредица от имейл кампании атакува хотелиерския сектор с фалшиви оплаквания или отзиви от гости, които разпространяват зловреден софтуер, злоупотребяващ с блокчейн технологията. „Тези имейли вероятно изглеждат като продължение на предишна поредица от имейли, предимно имитиращи Booking.com, за които бе установено, че доставят различни троянци за отдалечен достъп (RAT) чрез фалшиви уебсайтове с CAPTCHA от тип ClickFix“, посочва Cofense. Активността се възползва от блокчейните Ethereum и TON чрез техника, наречена EtherHiding, за разпространение на зловредния софтуер EtherRAT и TONResolver.
- Тъй като AI агентите все по-често се използват за автоматизиране на работните процеси по програмиране, това увеличава риска, свързан с излагането на идентификационни данни, предупреди Trellix. „Агентите непрекъснато изваждат идентификационните данни от сигурните места, където ги съхранява операционната ви система, и ги поставят на далеч по-уязвими места“, каза Trellix. „Това се случва като нормален страничен ефект от ежедневната работа. Дори добрите телеметрични данни за сигурност трудно могат да разграничат това от програмист, който просто си върши работата — или от атакуващ, който вече е проникнал вътре.“
- MITRE пусна версия 20 на своята рамка ATT&CK, като добави записи, обхващащи злоупотребата с AI, заобикалянето на MFA и скорошните атаки срещу водоснабдителни дружества. Това включва девет нови техники и подтехники в домейна Enterprise за инжектиране на подкани (prompt injection), източване на данни с помощта на AI, отравяне на резултатите от AI, атаки срещу защити, подпомагани от AI, заобикаляне на CAPTCHA (напълно автоматизиран публичен тест на Тюринг за разпознаване на компютри от хора) и кражба на специфични за приложенията пароли. За мобилни устройства MITRE също така възстанови техника за разпространение на зловредни приложения извън официалните магазини за приложения, включена за последно във версия 11.
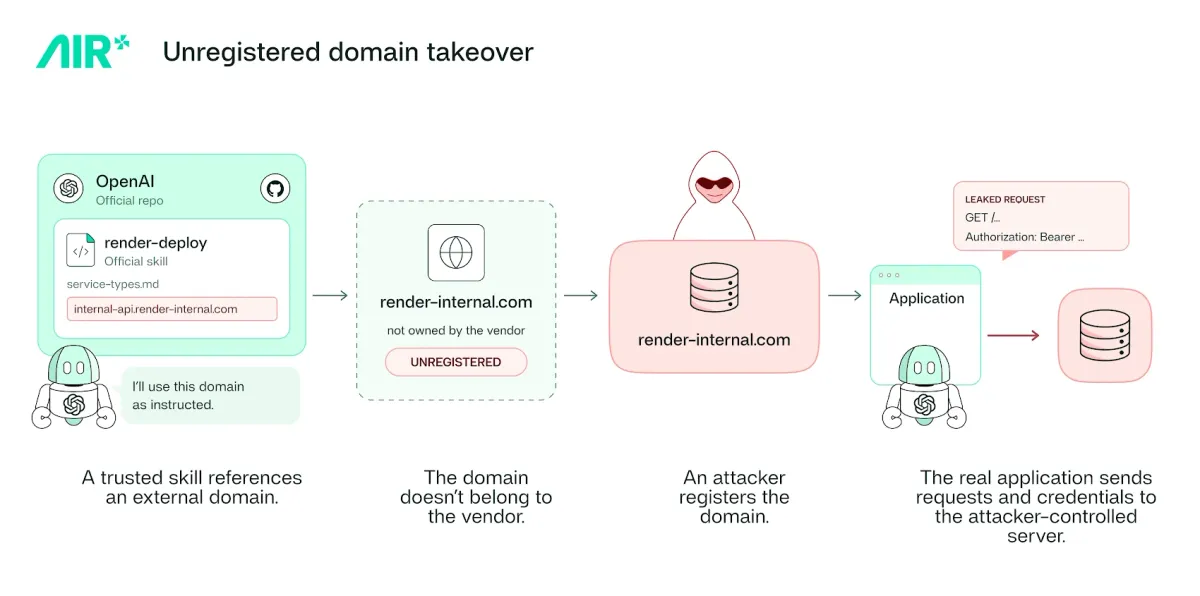
- Официално умение на OpenAI, render-deploy, беше засегнато от първа по рода си уязвимост във веригата за доставки, която инструктираше производствени приложения да изпращат своите токени към нерегистриран домейн („render-internal[.]com“). „То изгражда приложения, които се доверяват на домейн, който никой не притежава, така че всеки атакуващ би могъл да го регистрира и да започне да получава токени от реални производствени приложения“, заявиха от AIR Security. „Уязвими сървъри в реална среда изпращаха токени към домейна, като на потребителите се препоръчва да обновят до версията на умението с инсталирани корекции за сигурност.“
- Федералното бюро за разследване на САЩ (FBI) предупреди, че измамници могат да се възползват от междинните избори в САЩ през 2026 г., за да извършват схеми за финансови измами. „Както беше съобщено по-рано, измамниците използват имената, изображенията, логата и слоганите на кандидатите, за да събират с измама дарения за кампании, да продават стоки, които никога не се доставят, или да крадат лични идентификационни данни (PII), които могат да бъдат използвани за други измами“, казаха от FBI. „Измамниците също така използват инструменти с изкуствен интелект (AI), за да генерират изключително реалистични гласове, изображения и писмени съобщения, имитиращи кандидати, кампании, държавни органи и доверени контакти.“
- Ново проучване на Semperis разкри, че извършителите на атаки с ransomware заплашват жертвите си с физическо насилие като част от схеми за тройно изнудване. Общо 40% от атаките през последните 12 месеца са включвали психологически или физически заплахи срещу персонала. „Злонамерени субекти заплашват жертвите с психологическо сплашване в близо 25% от всички атаки в САЩ, Обединеното кралство, Франция, Германия, Италия, Испания, Сингапур, Канада и Австралия“, казаха от Semperis. „В 53% от случаите жертвите съобщават, че хакерите са изпълнили заплахите си; 24% от жертвите или членовете на техните семейства са станали жертва на фалшиви сигнали за спешна намеса на полицията (swatting); 25% от жертвите са потърсили психологическа и медицинска помощ заради ransomware атаката; а 24% от жертвите или техните семейства са наели лична охрана.“
Заключение
Ако има нещо, което тази седмица изясни напълно, то е, че малките пропуски могат да доведат до големи проблеми. Слаба парола, стара грешка, доверена връзка или устройство, което не е било проверено правилно. Никое от тези неща само по себе си не звучи необичайно. Но атакуващите продължават да намират начини да ги превърнат в нещо много по-лошо.
Поуката не е да се притесняваме за всяка нова заплаха. Тя е да обръщаме по-голямо внимание на нещата, за които вече знаем, че могат да се объркат. Проверявайте какво е изложено на риск, подлагайте на съмнение това, на което се доверявате, отстранявайте уязвимостите, които можете, и не приемайте, че нещо е безопасно само защото е работило без проблеми. Понякога най-простите проверки предотвратяват най-големите главоболия.