Съдържание
Пълен курс по етично хакване: От начинаещ до експерт
Хаквайте като black hat хакери. Тестове за проникване, Kali Linux, хакване на WiFi и уеб сайтове, както и хакерският начин на мислене зад това.
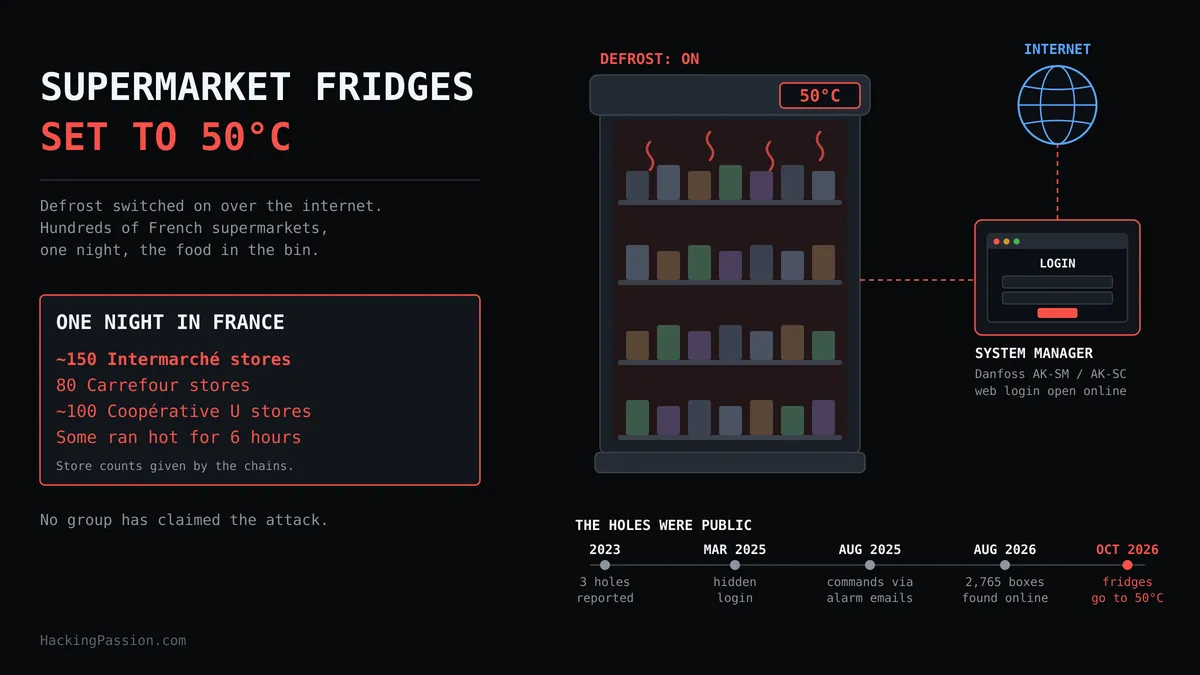
Хладилниците в стотици френски супермаркети се нагряха до 50°C за една нощ. Храната отиде на боклука. Атакуващите изобщо не са стъпвали вътре. Контролерите за охлаждане са били достъпни онлайн, с уязвимости, публично известни от 2023 г.
Затоплянето започна в неделя вечерта, 11 октомври. В някои магазини то започна преди полунощ. В цяла Франция системите, които поддържат хладилниците в супермаркетите студени, включиха функцията си за размразяване и я оставиха да работи.
Размразяването е нормална част от работата на търговските хладилници. Вътре се натрупва лед, така че от време на време модулът се затопля, за да го разтопи, след което се връща към охлаждане. В тези магазини това обикновено се равнява на около два часа на ден. През тази нощ то не спря. Размразяването продължи да работи, а температурата във витрините и хладилните камери продължи да се покачва. Една от веригите съобщава, че атакуващите са задали контролите за температура на 50°C, което е 122°F.
Някои модули са работили при висока температура в продължение на шест часа, преди персоналът да забележи. В магазините, където това е започнало преди полунощ, пресните и замразените храни са престояли в тази жега с часове до момента, в който първите служители са дошли на работа. Всичко е трябвало да бъде изхвърлено. Парижката прокуратура говори за мащабна атака срещу свързани хладилници в няколко големи вериги и заяви, че тя е довела до загуби на храна и пожари.
Веригите посочиха свои собствени данни. Intermarché преброи около 150 от своите магазини. Thierry Cotillard, ръководител на групата зад веригата, оцени загубите на десетки милиони евро в цялата страна само след една сутрин на кризисно управление. Carrefour заяви, че 80 от нейните супермаркети са били засегнати. Monoprix определи броя им на около 5 процента от своите приблизително 490 магазина. Около 100 магазина на Coopérative U, групата зад Super U, Hyper U и U Express, са били засегнати, а нейният ръководител нарече атаката „изключително сериозна“ и „безпрецедентна“. Магазини на Leclerc също са били засегнати.
Един магазин в Елзас е загубил храна за над 200 000 евро.
Министър-председателят Sébastien Lecornu нареди на ANSSI, френската национална агенция за киберсигурност, да проведе разследване. Франция координира действията си с други европейски държави, тъй като те също биха могли да бъдат засегнати. Анализатор на заплахи в компанията за сигурност Sekoia посочи Испания, Португалия, Полша, Германия и Белгия като потенциално засегнати, а други доклади добавят Нидерландия към този списък.
В същата тази неделя Ahold Delhaize, компанията зад Albert Heijn, изключи системи от мрежата след отделен инцидент със сигурността. По рафтовете ѝ продължаваха да се показват цените от миналата седмица, а онлайн поръчките спряха. Съобщенията по въпроса не споменават хладилници и за момента нищо не го свързва с атаката във Франция.
В един супермаркет има множество охлаждащи модули — от витрини до хладилни камери. Всеки от тях има свой малък контролер. Над тези контролери стои едно устройство, което ги обединява — системният мениджър. От това устройство техникът може да вижда температурата на всеки модул и да променя зададените параметри. Техникът може да настройва аларми, които изпращат имейл при възникване на проблем, и да планира циклите на размразяване.
Устройството има собствена уеб страница. Техникът отваря браузър, въвежда адреса, влиза в системата и разполага с охлаждането на магазина на екрана. По този начин компанията, която поддържа охлаждането, може да направи проверка в даден магазин, без да пътува до него.
Danfoss, датска компания, е произвела устройствата в тази атака. Моделите се наричат серии AK-SM и AK-SC. На 12 октомври CERT-FR, екипът за реагиране при компютърни инциденти към френското правителство, публикува предупреждение, в което заявява, че знае за множество пробиви в устройства точно от тези две серии.
В предупреждението се посочва и следното: „Излагането на интерфейс за управление в интернет противоречи на добрите практики.“
За да се осигури възможност за дистанционна работа, уеб страницата на системния мениджър е била разположена директно в интернет, достъпна отвън. Екранът за вход е отговарял на всеки, който го намери.
Намирането му не е трудно. Търсачки като Shodan и Censys сканират интернет ден и нощ. Те поддържат списък с това, което виждат на всеки адрес: кои портове са отворени и какъв софтуер отговаря на тях. През август изследователи по сигурността преброиха 2765 устройства от текущия модел на Danfoss, достъпни от интернет.
Danfoss заяви, че е „запозната с инциденти във Франция, засягащи ограничен брой системи за управление на охлаждането“. Според компанията повечето от засегнатите модули са стари модели. AK-SC355 беше спрян от производство през 2016 г. Поддръжката на AK-SM800 приключи през 2021 г. Компанията твърди, че тези продукти „вече не получават софтуерни актуализации или корекции за сигурност“. Останалите са били модули AK-SM 800A, текущият модел, работещи с остарял фърмуер — софтуерът в самото устройство. Тя посочва, че отдавна съветва клиентите си да поддържат системите си актуализирани. Френската федерация за търговия на дребно поиска от компанията „пълна прозрачност“.
За един магазин краят на жизнения цикъл означава, че устройството продължава да работи и продължава да контролира хладилниците, но за него никога повече няма да бъде издадена корекция за сигурност. Компонентите на компанията също така се вграждат в хладилно оборудване от други производители, а монтажниците могат да ги закупят чрез търговци на едро.
Уязвимостите в тези устройства са били публикувани три пъти преди тази неделя.
Първият път беше през 2023 г. На 18 януари същата година изследователи докладваха за три уязвимости в AK-SM 800A. Danfoss ги публикува на 21 август 2023 г. Най-сериозната от тях, CVE-2023-25915, позволяваше на влязъл в системата потребител да изпълнява команди на устройството. Тя получи оценка 9,8 от 10. Друга, CVE-2023-25913, позволяваше на външно лице да изтегли отчет с потребителски имена и имена на магазини, без да се вписва. Корекцията беше софтуерна версия 3.3. През същия този август изследователите започнаха да сканират интернет за уязвими устройства, а от 27 септември предупредиха собствениците, които успяха да открият.
Вторият път беше през 2025 г. На 24 март Danfoss предупреди за скрит начин за вход, CVE-2025-41450. Наред с паролата на администратора, AK-SM 800A приемаше и втора парола — „код на деня“, изчисляван въз основа на датата и часа на самото устройство. Всеки, който знае как работи това изчисление, може да определи кода и да влезе без паролата на администратора. Корекцията беше версия 4.2.
На 1 август 2025 г. последваха още две. Следващата пролука, CVE-2025-41451, се намираше в настройките за имейли с аларми. Устройството изисква паролата за пощенския акаунт, който използва за изпращане на аларми, и тази парола се подаваше към системна команда, без първо да бъде проверена. Влизате в системата, въвеждате правилния текст в това поле и устройството го изпълнява като команда. Другата уязвимост, CVE-2025-41452, позволяваше на влязъл в системата потребител да промени конфигурацията на вградения уеб сървър в устройството и да го извади от строя. Корекцията за сигурност и за двете беше версия 4.3.1. CISA, агенцията за киберсигурност на САЩ, включи тези уязвимости в свой бюлетин.
Третият път беше на 9 август 2026 г. Екипът Team82 на Claroty, изследователите зад уязвимостите от 2025 г., публикува пълните подробности. Те бяха възстановили чрез обратен инженеринг алгоритъма за изчисляване на кода на деня. Те не го публикуваха.
През този август екипът публикува и 23 уязвимости в контролери за охлаждане от друг производител, Copeland, 21 от които бяха с висока степен на опасност. Някои от тях позволяваха на атакуващ да поеме пълен контрол над устройството, без да влиза в системата. Този производител ги беше отстранил през февруари.
Два месеца по-късно хладилниците във Франция се затоплиха.
Френските доклади сочат, че атакуващите са се насочили към устройства, работещи със софтуер, по-стар от версия 4. Това е по-старо и от двете корекции за сигурност от 2025 г. А двата стари модела изобщо не получават корекции за сигурност.
Августовският брой обхващаше само текущия модел, AK-SM 800A. След атаката френско технологично издание преброи близо 3000 страници за управление на Danfoss, достъпни от интернет само във Франция. Някои от тях показваха файлове, които за последно са били променяни между 2021 и 2024 г.
Все още не е известно как атакуващите са проникнали. Венсан Стрюбел, директор на ANSSI, заяви, че няколко уязвимости са възможни входни точки и че на този етап нищо не е окончателно установено. Досега никой не е поел отговорност за атаката.
Възможно е атакуващите изобщо да не са имали нужда от известна уязвимост. Промяната на температурата или на графика за размразяване е стандартна функция на системния мениджър. Точно затова е предназначена уеб страницата. С работещи данни за вход атакуващият може да я промени по същия начин, по който го прави техникът, без да поврежда каквото и да било. Не е публично известно дали тези данни за вход са получени чрез уязвимост, или от изтекла или непроменена парола.
Ето защо френското предупреждение започва с мрежата. То приканва операторите да изключат устройствата AK-SM и AK-SC или да филтрират достъпа до тях. Там, където отдалеченият достъп е от съществено значение, се препоръчва той да бъде ограничен засега до доверени IP адреси. В случай че дадено устройство може да е било компрометирано, предупреждението изброява шест стъпки:
- → Ограничете мрежовия достъп само до доставчиците на услуги
- → Извършете фабрично нулиране
- → Инсталирайте всички налични корекции за сигурност
- → Сменете всички пароли и ключове
- → Проверете съществуващите потребителски акаунти
- → Настройте устройството отново от нулата
Шест седмици преди Франция се случи нещо по същия модел в Съединените щати.
През последната седмица на август охлаждането отказа във военните магазини на САЩ — супермаркетите във военните бази. Най-малко шест от тях потвърдиха сривове през тази седмица, от Калифорния до Роуд Айлънд. Агенцията, която управлява магазините, разполага с 235 обекта и не посочи колко от тях са засегнати. Един от тях, Форт Хуачука в Аризона, публикува във Facebook, че „ВСИЧКИ фризери са преминали в режим на размразяване“ и „ВСИЧКИТЕ замразени храни са развалени.“
Пентагонът заяви, че е запознат с „възможно прекъсване на охлаждането в някои магазини на Агенцията за военни магазини на Министерството на отбраната“. Той не посочи причина и не уточни коя компания е произвела контролните системи в тези обекти. Връзка между сривовете в САЩ и атаката във Франция не е доказана. Това, което ги обединява, е сходният модел: фризери, преминали в режим на размразяване през нощта — както в тази база, така и във Франция — и храна, която е била унищожена до сутринта.
На 1 септември киберследователите на сухопътните сили и Службата за специални разследвания на военновъздушните сили потвърдиха, че са започнали разследвания.
В домовете също има такива устройства: рутер с включено отдалечено управление или камера, която можете да наблюдавате от телефона си. Ако някое от тях отговаря в интернет, същите търсачки го намират без проблем.
Можете да проверите собствения си адрес по същия начин, по който го правят те. Първо намерете публичния IP адрес на домашната си интернет връзка:
След това отворете тази страница, като поставите собствения си IP адрес в края:
Опцията -4 гарантира, че ще получите своя IPv4 адрес. Shodan показва портовете и услугите, които е засякъл на този адрес. Ако показва страница за вход към нещо в дома ви, тази страница може да бъде достигната отвън. Ако вашият доставчик споделя един адрес между много клиенти, което е често срещано при 4G и 5G рутерите, това, което Shodan показва, не е вашият дом. Правете това само за собствения си адрес.
- → Ако използвате устройства AK-SM или AK-SC: спрете достъпа им до интернет или го ограничете до адреса на вашата компания за поддръжка
- → AK-SM 800A: обновете до фърмуер
R4.3.1или по-нова версия - → AK-SM800 или AK-SC355: те вече не получават обновления и Danfoss препоръчва подмяната им
- → При съмнение за компрометиране: изпълнете шестте стъпки по-горе, като започнете с фабрично нулиране и нови пароли
- → У дома: изключете отдалеченото управление на рутера си, ако не го използвате
- → Променете фабричната парола на всяко устройство в дома си, което разполага със страница за вход