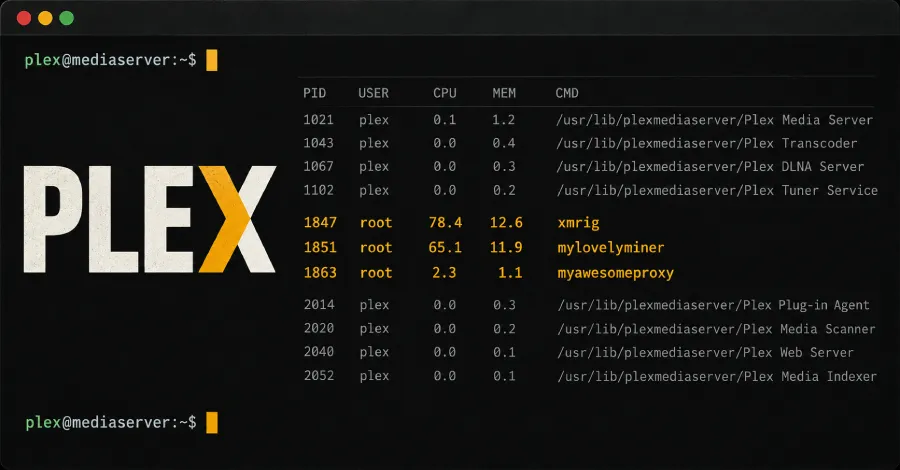
Атакуващи започнаха да експлоатират верига от уязвимости в Plex Media Server с цел внедряване на програми за копаене на криптовалута и софтуер за обратно прокси само ден след като бе публично оповестен работещ концептуален модел (PoC).
Според изследовател с онлайн псевдоним boredhackerblog, активността по експлоатация включва свързване на четири различни уязвимости, наречени общо Plex2Shell.
Уязвимостите са следните:
- CVE-2026-96652 (CVSS оценка: 5.3) - Фалшифициране на заявки от страна на сървъра (SSRF) без автентикация през крайната точка
/player/timeline. Тя се дължи на факта, че параметърътprotocolсе вмъква без валидация в програмно конструиран URL адрес на плеъра, което позволява на атакуващия да принуди Plex сървъра да изпрати POST заявка към избрана от него дестинация. - CVE-2026-96654 (CVSS оценка: 6.9) - Неправилно неутрализиране на URL стойности в крайната точка
searchOne, което може да позволи на нападател да извика функции на други плъгини и да подаде собствени параметри, за да получи администраторския токен на собственика. - CVE-2026-96655 (CVSS оценка: 5.3) - SSRF уязвимост, позволяваща на автентикиран потребител (т.е. чрез токена на собственика) да заявява произволни вътрешни или външни адреси (напр. хоствано от нападателя видео-носител, съдържащо зловредния ELF код) чрез параметъра за път
/video/:/transcode/universal. - CVE-2026-96656 (CVSS оценка: 8.6) - Уязвимост, свързана с външен контрол върху име на файл или път, позволяваща записването на ELF споделен обект в избран от атакуващия път в директорията
Codecsи неговото изпълнение.
С други думи, уязвимостите могат да бъдат комбинирани последователно в този ред, за да се постигне отдалечено изпълнение на код без автентикация върху уязвими инстанции на Plex Media Server.
Уязвимостите, заедно с CVE-2026-96651 (CVSS оценка: 7.1), бяха докладвани на Plex на 27 юли 2026 г. от изследователя по сигурност Zach Main и бяха отстранени в Plex Media Server 1.43.3.10861, пуснат на 3 август 2026 г.
Реални опити за експлоатация в дивата природа са регистрирани ден след публичното разкриване на техническите подробности за веригата Plex2Shell на 16 октомври 2026 г. Атаките са довели до разпространение на зловреден код за копаене на криптовалута от отдалечен сървър (217.60.194[.]116).
Опитите за атака са наблюдавани от следните IP адреси:
- 91.92.40[.]202
- 176.65.139[.]228
- 45.194.92[.]222
- 176.65.139[.]228
Освен това уязвимостите са били експлоатирани за доставка на артефакт с име „myawesomeproxy“, който според VirusTotal представлява скрита задна врата за Linux и обратно прокси. При стартиране програмата извежда следното съобщение, според boredhackerblog:
Running this software on any of your devices makes you agree to the potential external use of your internet traffic.
Едновременно с това се внедрява и процес за копаене XMRig, идентифициран като „mylovelyminer“, чийто сървър за копаене сочи към ota.proxystream[.]st. Забележително е, че друг поддомейн, свързан със същия домейн – global.relay.proxystream[.]st, бе маркиран от Bitsight през август 2026 г. във връзка с ботнета за DDoS и прокси софтуер AISURU.
Публикации в Reddit показват, че множество потребители на Plex са имали компрометирани инстанции със същия зловреден код „mylovelyminer“. Въпреки това на този етап не е известно дали това произтича именно от експлоатацията на пропуските в Plex2Shell.
Развитието идва повече от месец след като Plex призова потребителите да обновят своите инстанции до най-новата версия след пускането на корекция за сигурност, отстраняваща множество неуточнени пропуски.
Не е ясно дали споменатите уязвимости са били част от това предупреждение. The Hacker News се свърза с Plex за коментар и ще обнови материала при получаване на отговор. В контекста на активната експлоатация потребителите се съветват да поддържат своите Plex инсталации обновени за оптимална защита.