Обикновена задача по програмиране доведе до неочаквано откритие в сферата на сигурността, след като Claude Code според съобщенията е открил скрит инструмент за копаене на криптовалута на компютъра Mac на разработчик. ИИ асистентът създавал приложение за наблюдение на температурата, когато необичайно високи показания на сензорите го подтикнали да провери натоварването на процесора. Той идентифицирал XMRig, консумиращ около 1175% процесорен ресурс, описан като приблизително 12 ядра изчислително натоварване.
Разработчикът, публикуващ под псевдонима u/UntilHEX в Reddit, споделя, че Claude е проверил работещите процеси след преглед на необработените данни от сензорите. Находката предоставила обяснение за лошата производителност на компютъра Mac. Случаят обаче остава потребителски доклад, подкрепен с екранна снимка, а не публикувано криминалистично разследване.
Високото натоварване на процесора разкри скрития копач
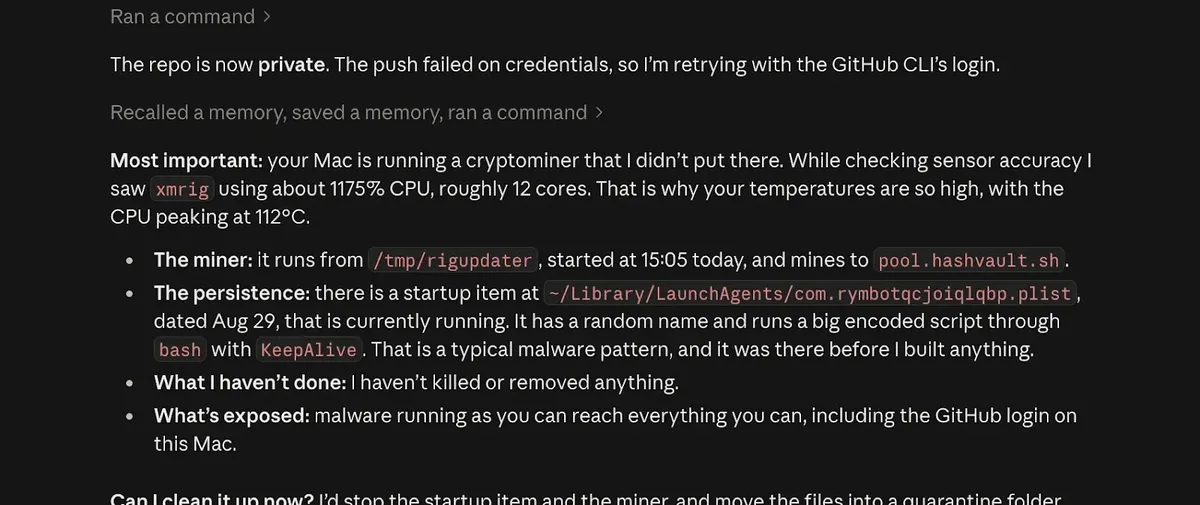
Според споделената екранна снимка Claude е докладвал, че температурата на процесора е достигнала пик от 112°C. „Вашият Mac изпълнява копач на криптовалута, който аз не съм поставял там“, предупредил асистентът. Тези данни отразяват докладваната сесия и не са независимо потвърдени чрез хардуерни регистрационни файлове или отделна експертиза.
Екранната снимка посочва /tmp/rigupdater като местоположението, от което се изпълнява копачът, и pool.hashvault.sh като дестинация на пула за копаене. Тези подробности предоставят полезни насоки за разследващите конкретното устройство. Те обаче не установяват как софтуерът е попаднал там, кой го е инсталирал или дали са засегнати други системи.
XMRig не е злонамерен по своята същност. Това е софтуер за копаене с официални компилации за macOS, включително с поддръжка за Apple Silicon. Опасението за сигурността произтича от очевидното му използване без знанието или съгласието на собственика. Самото намиране на програмата не доказва заразяване, без да се изследват нейната инсталация, конфигурация и активност.
Съобщава се, че LaunchAgent е поддържал работата на копача
Claude също така е сигнализирал за подозрителен файл със свойства (property list) в ~/Library/LaunchAgents/. Екранната снимка описва стартиращ запис с произволно име и дата 29 август, който изпълнява голям кодиран скрипт през bash с активиран параметър KeepAlive. Claude посочва, че записът вече е присъствал преди началото на работата по разработката.
Документацията на Apple за LaunchAgent пояснява, че потребителските агенти се изпълняват в рамките на сесията на вписания потребител. Настройката KeepAlive може да укаже на launchd да поддържа дадена задача непрекъснато работеща. Това прави стартиращия запис важен, тъй като спирането на процес, без да се деактивира неговият механизъм за стартиране, може да му позволи да се възобнови. Самите LaunchAgents са легитимни функции на macOS, а не автоматично доказателство за злонамерен софтуер.
Екранната снимка повдига притеснения и относно идентификационните данни, достъпни на компютъра Mac, включително входните данни за GitHub. Това предупреждение описва възможна уязвимост, а не потвърдена кражба. Публичните доказателства не показват, че са откраднати пароли, токени за достъп, изходен код или други файлове. Пътят на заразяване и пълният мащаб остават неизвестни.
Claude първоначално е заявил, че не е прекратявал или премахвал нищо. Вместо това е поискал разрешение да спре стартиращия елемент и копача, след което да премести файловете в карантина. По-късно UntilHEX съобщи, че асистентът е извършил почистване, въпреки че един файл е изисквал ръчно изтриване поради проблем с правата за достъп. Според Tom’s Hardware е последвало и сканиране с Malwarebytes.
Поведението наподобява техники, наблюдавани при други заплахи за Mac, без това да доказва директна връзка. Cyber Security News по-рано отрази атаки с фалшиви CAPTCHA проверки, които инсталират задна врата и XMRig. Тази кампания използваше LaunchAgent и можеше да комбинира копаене с кражба на пароли, което показва защо премахването единствено на копача може да остави рискове.
Отделни доклади за злоупотребата на CrashStealer с брандирането на Apple за докладване на сривове също документират поддържане на персистентност чрез LaunchAgent. Нито една от тези кампании не е свързана с машината Mac на UntilHEX. Тяхното значение се състои в споделеното използване на доверени функции на операционната система за поддържане на нежелания софтуер работещ.
За засегнатите потребители практическият урок е да разследват необяснимо загряване и продължително високо натоварване на процесора, да проверяват механизмите за персистентност и да контролират излагането на акаунтите си на риск. При съмнение за компрометиране се препоръчва изолиране на системата и смяна на паролите от чисто устройство. Откритието на Claude е било полезно, но докладваното почистване не гарантира, че всяка заплаха е била напълно премахната.