Служителите на първа линия в здравеопазването и производството заобикалят бавните и ненадеждни влизания в системата, като остават постоянно вписани, споделят идентификационни данни и се опитват да елиминират многофакторната автентикация (MFA). Sapio Research проведе проучване сред 700 лица, вземащи решения в областта на ИТ и сигурността през август, като 95% от тях заявяват, че са наблюдавали подобни заобиколни практики сред служителите на първа линия през последните 12 месеца.
Всеки един от тези навици нарушава връзката между даден акаунт и лицето, което реално го използва. Сесия, оставена отворена на споделена работна станция, позволява на следващия служител да извършва действия от чуждо име, а парола, разпространявана в екипа, дава същата възможност на всеки, който я знае. Атакуващите се възползват от същата слабост отвън. Шестдесет и два процента от анкетираните съобщават за потвърден или предполагаем опит за злоупотреба с възстановяване на акаунт, нулиране на парола или отключване през изминалата година.
Влизането в системата отнема часове всеки месец
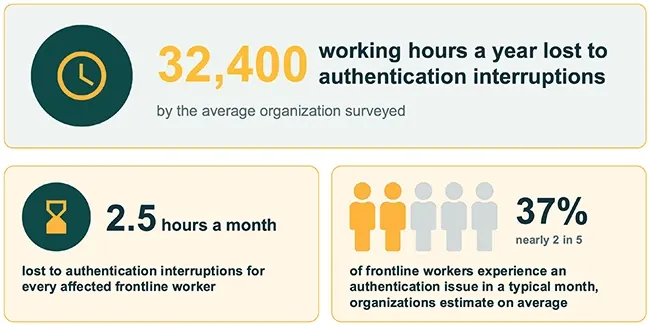
Респондентите работят в организации с 500 или повече служители в САЩ, Великобритания, Франция и Германия. Те изчисляват, че средно 37% от техните служители на първа линия се сблъскват с проблем при автентикация в рамките на типичен месец, като всеки засегнат служител губи около 2,5 часа месечно поради това.
Участниците в проучването посочват разнообразни причини. Влизането в системата при носене на ръкавици или предпазни средства дели първото място сред най-често цитираните предизвикателства със забавянията при превключване между устройства и между потребители на споделени устройства. Нулирането на пароли, прекъсванията на свързаността и повтарящите се MFA подкани се нареждат непосредствено след тях, като първите девет предизвикателства са в рамките на едва шест процентни пункта разлика. Ако сте се надявали едно-единствено решение да премахне проблема, данните не дават такъв кандидат.
Атакуващите се насочват към нулирането на пароли
Тези 62% включват както подозрения, така и потвърдени случаи. Само потвърдените случаи възлизат на 28% от организациите, което все пак означава, че повече от една на всеки четири може да посочи конкретен неоторизиран опит за възстановяване, нулиране или отключване на акаунт. Възстановяването е стъпката, при която служител, загубил достъп, доказва самоличността си – обикновено пред центъра за поддръжка (service desk) – и всеки, който успее да фалшифицира това доказателство, получава работещ акаунт.
Организациите проверяват самоличността на този етап по много различни начини. Анкетираните посочват служебни баджове, имейл, SMS кодове, биометрия и одобрение от мениджър, като нито един от тези методи не се използва от мнозинството. В същото време 48% заявяват, че са силно или изключително загрижени за представянето под чужда самоличност с помощта на изкуствен интелект (AI) – същият дял, който се тревожи и от конвенционалното социално инженерство. Център за поддръжка, който удостоверява обаждащите се чрез имейл или текстово съобщение, разчита на канали, които атакуващ може да компрометира и овладее.
Половината от потребителите на passkey са запазили и паролата
Passkey ключовете – идентификационни данни за вход, съхранявани на устройството и обвързани с реалния сайт, така че фалшива страница да не може да ги прихване – се използват в 28% от анкетираните организации. Почти половината от тези организации (45%) все още поддържат и парола паралелно с тях.
Други методи за вход без парола носят свои собствени рискове. SMS кодовете, кодовете от приложения за автентикация и push известията за одобрение премахват въвеждането на парола, но все пак могат да бъдат фишингвани. Сред 261 организации, разчитащи на тези методи, 37% потвърждават неоторизиран опит за възстановяване, нулиране или отключване, в сравнение с 28% в цялата извадка.
Организациите, намиращи се в междинен етап на прехода, отчитат и повече заобиколни практики. Тези със смесен модел от пароли и методи без парола съобщават за споделяне на идентификационни данни два пъти по-често в сравнение с организациите, където входът без парола е водещ. При подобни смесени конфигурации служителите може да се налага да работят и с двете системи при всяка смяна на устройството.
„Проучването показва, че организациите със служители на първа линия не трябва да жертват бързината в името на сигурността. Тези, които използват passkey ключове, отчитат повишена продуктивност благодарение на метод, устойчив на фишинг по дизайн, като мнозина планират да разширят внедряването им“, заяви Андрю Шикиар, изпълнителен директор и главен изпълнителен директор на FIDO Alliance.
Остатъчната парола все още е нещо, за чието нулиране обаждащият се може да подведе центъра за поддръжка. Този вектор остава отворен в почти половината от организациите, които вече са внедрили по-надеждния метод за автентикация, а 60% от анкетираните заявяват, че техният център за поддръжка е бил изправен пред потвърден или предполагаем опит за социално инженерство през изминалата година.