Краткотрайна промяна в системата за обновяване на софтуера на AOMEI предостави на киберпрестъпниците начин да доставят зловреден софтуер през надежден маршрут.
Google Threat Intelligence Group (GTIG) и Mandiant установиха, че атакуващите многократно са променяли настройките за обновяване на AOMEI само за няколко минути между април и юли 2026 г.
Всеки компютър с AOMEI Backupper, проверяващ за актуализации по време на активен прозорец, е можел да получи злонамерено изтегляне вместо автентично обновяване.
Операцията не е разчитала на софтуерна уязвимост и не е изисквала от потребителите да отварят подозрителен файл. Вместо това атакуващите са променили два конфигурационни файла на сървърите на AOMEI, пренасочвайки изтеглянията и използвайки функцията за известия на програмата, за да стартират зловредния код.
Засегнати организации са докладвани в няколко сектора и държави, включително Индия, въпреки че пълният брой на компрометираните системи не е известен.
Анализаторите от GTIG на Google Cloud и Mandiant проследиха веригата на зловредния софтуер като CROSSROAD и SHINYROAD и приписаха дейността на група от автори на заплахата, която наричат UNC7017.
Първоначалната активност беше открита за първи път чрез телеметрия, споделена от Threat Analysis Lab на ManageEngine, която наблюдава подозрително поведение в края на май. AOMEI съобщиха на Google, че са предприели коригиращи мерки за защита на сървърите си за дистрибуция.
Хакери превземат обновленията на софтуера на AOMEI
Процесът на обновяване на AOMEI използва down_html.ini, за да предостави версия на пакета, контролна сума и местоположение за изтегляне. Отделен файл, Notifycfg.ini, управлява услугата за известия, включително кои локални програми да се изпълняват.
По време на наблюдаваните периоди на манипулация атакуващите са променяли и двата файла, така че софтуерът да приема и стартира вредоносен ZIP архив.
Изследователите регистрираха три конкретни прозореца: десет минути на 28 май, шест минути на 16 юли и пет минути на 20 юли. Атакуващите са възстановявали първоначалните настройки след всеки прозорец.
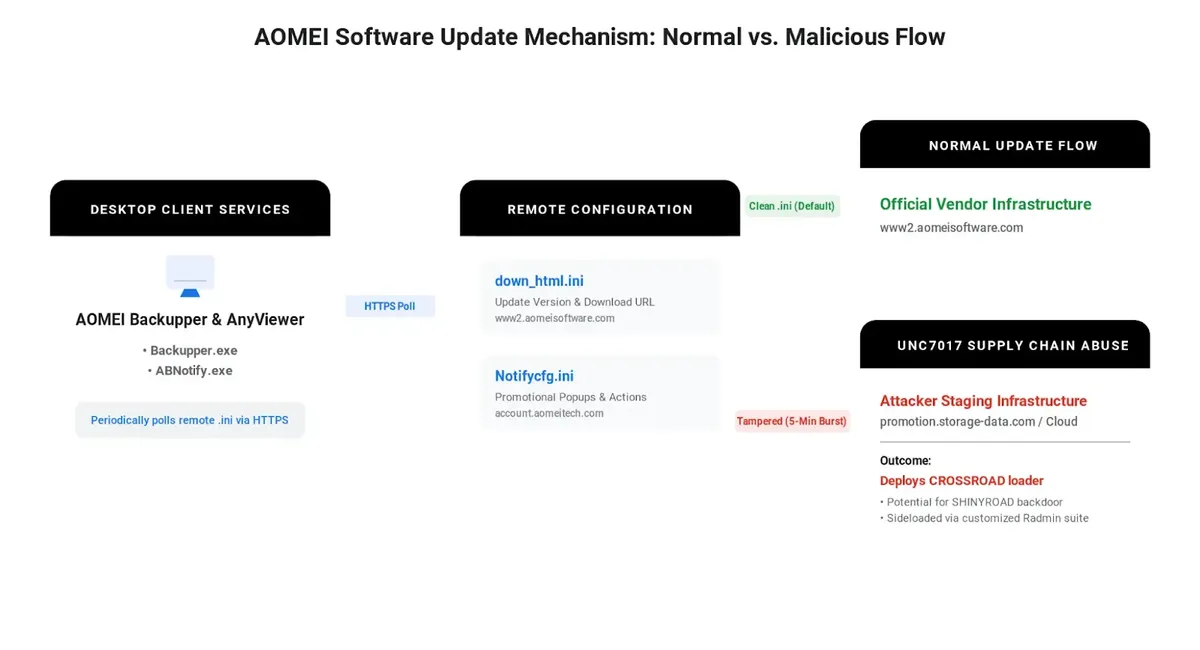
Това направи обичайните проверки на активния сървър за обновления по-малко полезни: разследване, проведено по-късно, можеше да види само чистите файлове.
Методът се различава от инциденти, включващи манипулирани софтуерни версии или системи за компилиране; пробивът в актуализациите на Notepad++ е друг пример за атакуващи, насочващи се към канала, който доставя надежден софтуер.
Кратките интервали не направиха самия зловреден софтуер временен. Компютър, получил променените инструкции, можеше да продължи да изпълнява злонамерени файлове дори след като сървърите на AOMEI бяха поправени.
През юли атакуващите насочиха и едно изтегляне през публичен Google Cloud Storage контейнер след по-ранно използване на хранилище на Alibaba Cloud и домейни, проектирани да изглеждат свързани с AOMEI. Тази променяща се схема за доставка може да направи простите правила за блокиране на домейни по-малко надеждни.
Как е функционирала веригата от зловреден софтуер
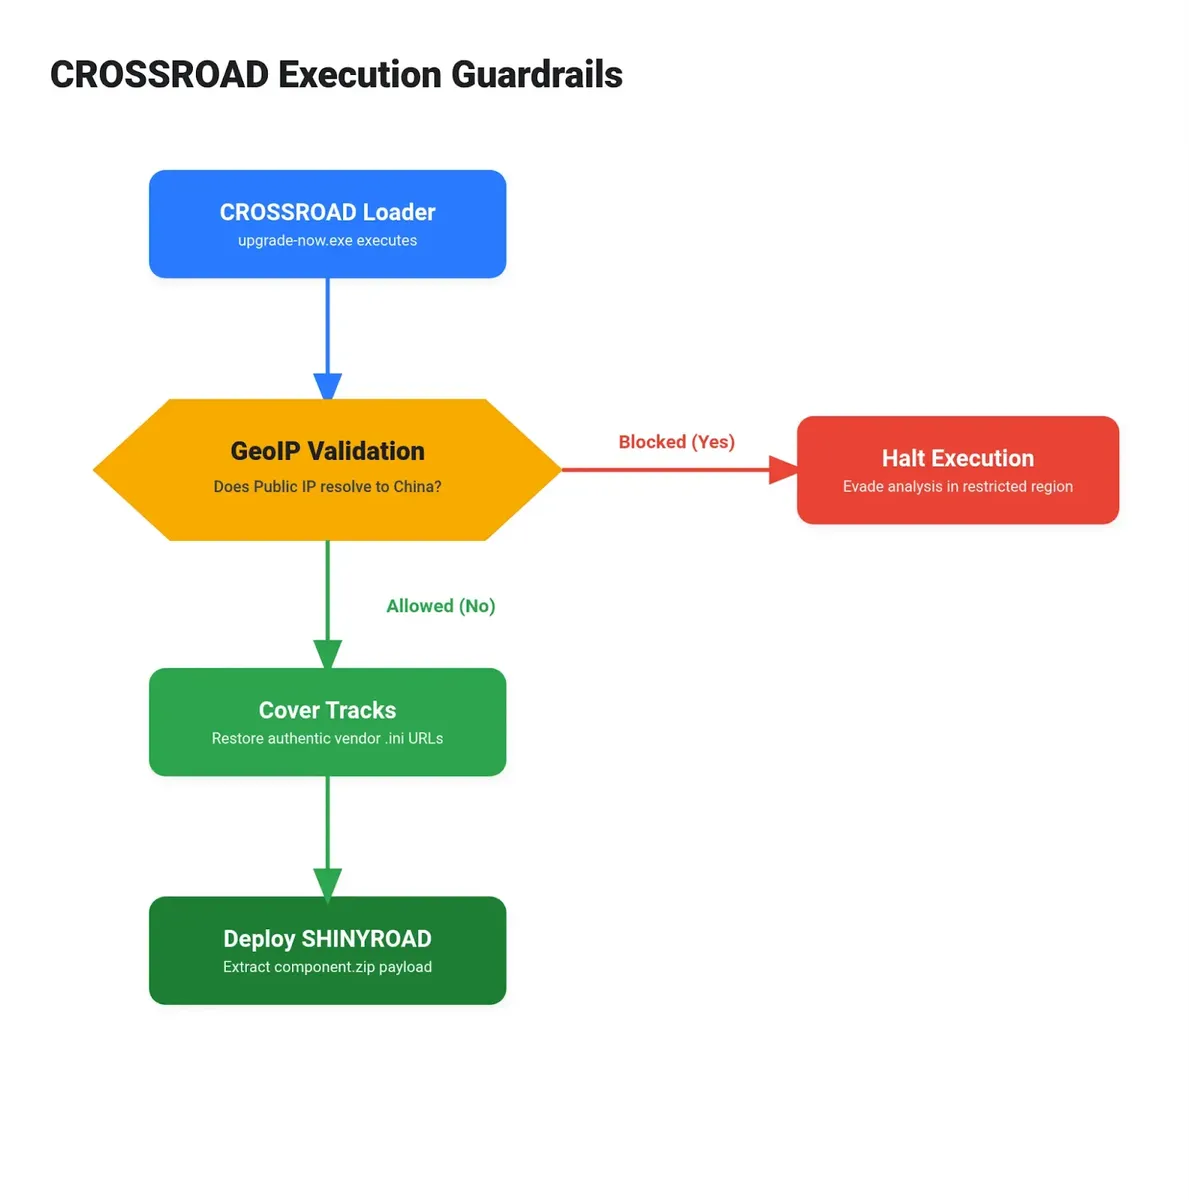
Програмата от първи етап, CROSSROAD, пристигаше като upgrade-now.exe. Тя проверяваше параметри на компютъра и можеше да изтегля допълнителни файлове, да създава планирана задача и след това да изтрива собственото си копие.
Задачата стартираше легитимна програма Radmin на всеки три часа. Въпреки това процесът на Radmin беше поставен редом със създадена от атакуващия DLL библиотека, наречена BlkScrDl.dll, която той зареждаше при стартиране.
Тази DLL библиотека спомагаше за стартирането на SHINYROAD – задна врата, която можеше да комуникира със системите на атакуващите. По-късната активност включваше и ADAPTAGENT, клиент за рамката за командване и контрол Adaptix, маскиран като софтуер Nitro PDF.
Използването на реален административен софтуер и познати имена на продукти може да направи злонамерения процес по-труден за разграничаване от нормалната дейност.
Други скорошни инциденти, като например случаят със зловреден софтуер във веригата за доставки на DAEMON Tools, показват как атакуващите могат да злоупотребят с надеждни софтуерни канали, за да достигнат до потребителите.
На 20 юли атакуващите добавиха втори риск. Те използваха невидим прозорец за известия с размер от един пиксел, за да накарат клиент на AOMEI да направи заявка за отдалечен файл чрез WebDAV.
Тази заявка можеше да подтикне Windows да изпрати данни за автентикация NetNTLMv2 към контролиран от атакуващите сървър без видим подканващ прозорец. Тази техника е известна като принудително извличане на идентификационни данни (credential coercion): компютърът на жертвата бива подтикнат да направи опит за удостоверяване към отдалечено местоположение.
Корекцията на ниво сървър от страна на AOMEI не премахва файловете, които вече са инсталирани на засегнатите компютри. Организациите, използващи софтуер на AOMEI, трябва да прегледат записите от крайните точки и мрежата, обхващащи периода на кампанията, като обърнат специално внимание на необичайни дъщерни процеси на модула за обновяване, неочаквани планирани задачи, свързани с Radmin или Nitro, както и връзки към посочените по-долу индикатори.
Анализаторите трябва също така да проверят кешираните конфигурационни файлове на AOMEI и съответните логове от прокси сървъри или защитни стени, тъй като активният сървър вече може да връща легитимни настройки.
Инцидентът подчертава и структурен проблем при проектирането за производителите на софтуер: HTTPS и контролна сума, предоставена в неподписан конфигурационен файл, не са достатъчни, за да докажат, че дадено обновление е автентично.
Google препоръчва подписани конфигурационни файлове, криптографска проверка на изтеглените файлове и строги ограничения относно това с кои домейни може да се свързва модулът за актуализиране. Отделянето на промоционалните изскачащи прозорци от изпълнението на актуализациите също може да намали риска от злоупотреба с дадена функция за стартиране на код.
Случаят напомня на други краткотрайни инциденти във веригата за доставки, включително компрометирането на пакета LiteLLM, при което злонамерени версии бяха налични за ограничен период.
И в двете ситуации краткият прозорец на излагане все пак може да остави след себе си по-продължителна задача за реагиране при инциденти: откриване на засегнатите системи, оценка на това какво е било изпълнено и разследване дали идентификационни данни или друг достъп са били компрометирани.
Индикатори за компрометиране (IoCs):-
Хешове на злонамерени файлове
| Файл или описание | SHA-256 |
|---|---|
| upgrade-now.zip — архив на CROSSROAD от 20 май | 6670ab3f0434a42f33416f8354150b1701e7615f3cfa2f1635e54f8df0f6eec7 |
| upgrade-now.exe — зареждащ модул (loader) на CROSSROAD от 20 май | 11e576df44e9c9eef72b9f5b699291bcdb200a19130778ec231e5b0987b913ad |
| upgrade-now.exe — зареждащ модул (loader) на CROSSROAD от 16 юли | 9a58e8f49edf5644e5728f74cf36f560d3d486fa51db4db69d927963c7aca450 |
| upgrade-now.exe — зареждащ модул (loader) на CROSSROAD от 20 юли | b360b6db0c2b668317edc1504a7c39ef047f0d925c8f113b521f6724c157ae21 |
| upgrade-now.zip — архив на CROSSROAD от 20 юли | 9ed503c6a9a3a493fb859401e9ed469eed77ab9927341964d6dbfbfa6255aeba |
| component.zip / en.zip — пакет на SHINYROAD | d167bc898e856da8a4003cb4dfc7de55fea109eee3cd64fc8999710314109464 |
| RuntimeComponent.dll — енджин на PocketPy | 8fbaa74b27dc1e89abfc694e834378746f0ad37a688098c5f8f511410157c8b8 |
| BlkScrDl.dll — зловредна DLL библиотека | 5837bc26a73cfb46ffd466cf889f03ce2f6a48f1f3fd42ec8be22189d51cab1e |
| config.zip — архив с байткод на Python | 4c0a75e0f62ddc0bb350c224fe996f3b2ab08dcb0d288231c61ffe9406c7045b |
| metadata.dat — криптиран зловреден код | 4b4d25b3501519476f9a62a88a781e4f446f669280eb5e98c6b96eb6d3743431 |
| axmlx. — файл примамка | d7cfa659d224928e7b72c806dcf2169594d993ecf6422e6efcdcf251190f2e7c |
| NitroPromotion.exe — стартиращ модул (launcher) на ADAPTAGENT | 14b31918075e6130b9123158743db0a81e2d7bfcf6d39731ee7d9200a98cd591 |
| Eztwain4.dll — помощен DLL за ADAPTAGENT | 8c8090aca8ddb1cf968d2b810457e0cfce97c03cd721f70d2eca7f37f2681fc4 |
| abe.exe — вторичен зловреден код | 7b252be444dee2fb2a57043a823dc5b5e1fae970aea91ee2c8339aa70329969d |
Други хешове на файлове и конфигурации
| Файл или описание | SHA-256 |
|---|---|
| WinLpcDl.dll — легитимен компонент на Radmin | 2d99e9d732ff9304d97c7856b052ca520ae689fec1ce86df724de741913afa4b |
| WinLpcDl2.dll — легитимен компонент на Radmin | dad559ae9bc977783c7251591eeb7aa432b860ce821ccf10b1260fd0e650c951 |
| Nitro_Scan2PDFApp.exe — легитимен подписан двоичен файл | d71a119b4950ee88dd36205176d989a64df5248ac268591d4bbb78621a73acbd |
| down_html.ini — манипулиран на 16 юли | 924ad92d89dde577d5858b2ebc5703a485467842d78e98b75019b2e2e0ac3fe6 |
| Notifycfg.ini — манипулиран на 16 юли | d2f9ef2429312667f0512504b6a19ba4a9cc5514f1b2933923dd42f75a1c5934 |
| Notifycfg.ini — WebDAV версия от 20 юли | 286e0d8c7bdfaa7c251a3e8f0f2fefbe25c67586c0149d39b1095c89dc6023c8 |
| down_html.ini — манипулиран на 20 юли | f2a7d0a4c8613a9cdd31ede6131b27040c0571ca97970b245a710191806d7ac4 |
Мрежови и хост индикатори
| Тип | Индикатор |
|---|---|
| IP адрес | 8.210.84.56 |
| IP адрес | 8.218.65.184 |
| IP адрес | 47.239.60.117 |
| IP адрес | 96.126.191.98 |
| Домейн | promotion.storage-data.com |
| Домейн | aomei.storage-data.com |
| Домейн | storage-data.com |
| Домейн | serv.oss-cn-hongkong.aliyuncs.com |
| URL | https://promotion.storage-data.com/download/abpopup/upgrade-now.zip |
| URL | https://promotion.storage-data[.]com/config/component.zip |
| URL | https://promotion.storage-data.com/config/whitelist.ini |
| URL | https://promotion.storage-data.com/config/en.zip |
| URL | https://storage.googleapis.com/aomeiupdate/upgrade-now.zip |
| URL | https://storage.googleapis.com/aomeiupdate/component.zip |
| UNC път | \\8.210.84.56\DavWWWRoot\campaign\24hour-flash-sale.html |
| Планирана задача | \RadminComponentRuntime |
| Планирана задача | \NitroRuntime |
| Мютекс | Global\{F9E6E3C0-E11A-4F85-9944-AF4AD6E05883} |
| Споделена памет | Local\963d3c60-d406-4ad6-aa1e-dc8e45061ccf |
| User-Agent | Anyviewer-loader/1.0 |
| User-Agent | Anyviewer-ipcheck/1.0 |
| Пътища до файлове / имена | %LOCALAPPDATA%\Radmin\; %LOCALAPPDATA%\Nitro Pro\; %TEMP%\svc*.tmp; upgrade-now.zip; upgrade-now.exe; BlkScrDl.dll; Eztwain4.dll |
| MD5 стойности в манипулираните настройки за обновяване | 31323E7E738230FA6A8DEEF2B7894666; BF73C4391B58CA95220CE3AE03F66DCF |
Забележка: IP адресите и домейните са умишлено неутрализирани (напр. [.]), за да се предотврати случайно разрешаване на имена или хипервръзки. Възстановявайте ги само в контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.