Хакери, свързани с подпомогнати от изкуствен интелект атаки срещу южнокорейски банки, оставиха части от собствената си инфраструктура отворени, предоставяйки на изследователите поглед върху техните инструменти и подготовка.
Разкритите файлове показват по-широка операция, включваща инструменти за кражба на криптовалута, атаки срещу Linux и тестване на сигурността на мобилни устройства, надхвърлящи кампанията срещу банките.
Публични доклади, цитирани в разследването, посочват, че пробивите са изложили на риск лична информация на най-малко 68 000 души в поне седем финансови институции.
Различните организации са загубили различни видове данни, включително клиентски записи и лични данни на външен разработчик, вместо да претърпят един идентичен пробив.
Изследователи от Insikt Group на Recorded Future идентифицираха инструментите за атака, докато разследваха инфраструктура, свързана с автора на заплахата, проследяван като TAG-217.
Техният доклад от 16 октомври проследява подготовката назад до август 2026 г. Той описва скриптове и възможности, а не ново семейство зловреден софтуер, и показва как основни грешки в сигурността са разкрили дейността на извършителя.
Хакери атакуват южнокорейски банки с помощта на AI
Кампанията е включвала ARTEX — разработена на китайски език рамка с отворен код за тестване за проникване. Такива инструменти помагат на оторизираните екипи по сигурност да откриват слабости, но киберпрестъпниците могат да ги използват срещу цели без разрешение.
По-ранни съобщения за кампанията за банкови пробиви с помощта на AI описват открити сесии на Claude Code, настройки на ARTEX и файлове с памет на AI, които са помогнали за разкриването на работния процес на атакуващия.
Публичен анализ от 7 октомври свързва дейността с Claude Code, DeepSeek, Grok и Zhipu AI. Разследващите подозират китаезичен оператор, но езиковите улики не доказват националност или държавна подкрепа.
Recorded Future оценява, че по-широката дейност вероятно отразява опити за финансово облагодетелстване чрез няколко потенциални цели. Инцидентите също така насочиха вниманието към системи извън основните банкови услуги.
Докладите за разследването на сигурността в Южна Корея описват пробиви, засягащи системи за кредитни посредници и поддръжка на служители, показвайки защо прегледите на сигурността трябва да обхващат свързаните бизнес приложения, както и платформите за клиентско банкиране. Тези спомагателни услуги също могат да съдържат ценна лична и кредитна информация.
Разкритите файлове показват по-ранна подготовка
Отворени директории и други разкрити доказателства позволиха на Insikt Group да възстанови активността от 17–22 август. През този период TAG-217 е тествал инфраструктура за поддържане на отдалечен достъп и е сканирал системи с достъп до интернет.
Регистрационните файлове показват многократни връзки между собствените сървъри на атакуващия, но не установяват успешен достъп до жертви. До 22 август операторът е събрал инструменти, насочени към операции за копаене на криптовалута, използващи YiiMP.
Техните функции включват изпробване на пароли по подразбиране, кражба на конфигурации на портфейли и ключови файлове, поддържане на отдалечен достъп и изпращане на известия в Telegram при прихващане на идентификационни данни. Други инструменти са насочени към известни слабости в Linux за получаване на по-високи права или извличане на защитени данни за пароли.
До 5 септември работната среда е включвала експерименти, свързани със слабости в iPhone и промени в системния софтуер на Android. Отново наличните записи показват тестване, а не потвърдени компрометирания на мобилни устройства.
До 26 септември записите обхващат проучване на цели, маршрутизиране на трафик, доставка на зловреден код и проверки, свързани с платежни процеси, разкривайки по-широк набор от инструменти, отколкото предполагат само банковите атаки.
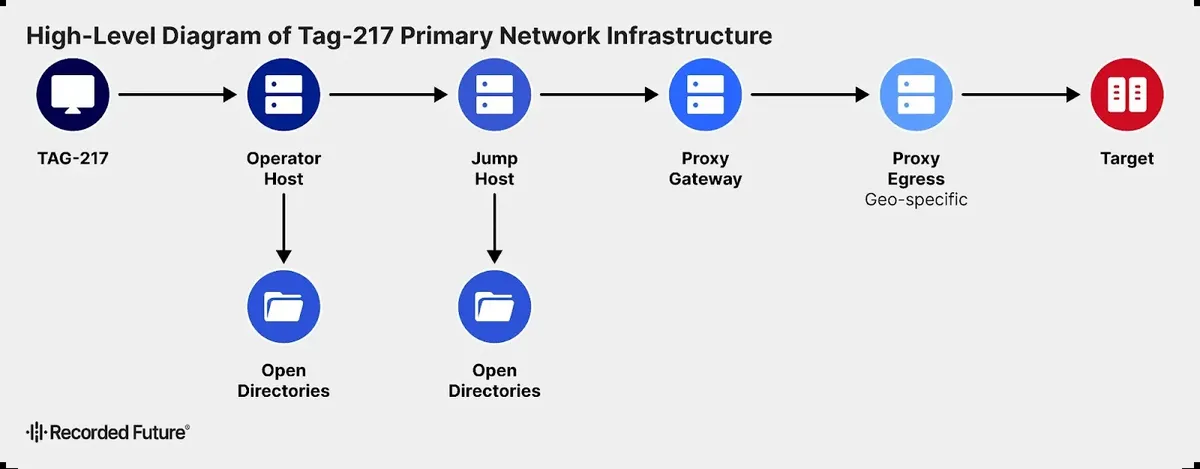
TAG-217 също така е пренасочвал трафик през домашни интернет връзки, вероятно за да скрие източника си. Както обясняват анализите относно злоупотребата с мрежи от домашни проксита (residential proxies), тези услуги правят така, че трафикът да изглежда сякаш идва от обикновени домакински връзки.
Операторът също така е поддържал връзки между сървъри и е копирал файлове с оперативна памет на изкуствения интелект в своята инфраструктура.
Разкритите материали демонстрират използването на AI, но не измерват доколко изкуственият интелект е ускорил атаките, нито доказват, че автономен агент е извършил всяко проникване.
Recorded Future подчерта това ограничение: доказателствата показват обхвата на изследваните среди, а не потвърден успех срещу всяка цел, представена в набора от инструменти.
За защитниците поуката е практическа. Прегледайте свързаните с интернет приложения за служители и партньори, отстранете откритите уязвимости и проверете дали потребителите могат да извличат само оторизирани записи.
Следете за необичайни вписвания, повторни заявки за клиентски записи, неочакван отдалечен достъп и нетипичен трансфер на данни. Автоматизацията на реагирането трябва да използва ясни лимити за одобрение, особено когато блокирането на споделени прокси адреси може да засегне легитимни клиенти.
Индикатори за компрометиране (IoCs):-
| Тип индикатор | Публично оповестена стойност | Наличност |
|---|---|---|
| SHA-256, SHA-1, MD5 | Не е публикувана | Няма посочени хешове |
| IP адреси | Не е публикувана | Посочена е бележка за разузнаване на заплахи за клиенти |
| Домейни и зловредни URL адреси | Не е публикувана | Посочена е бележка за разузнаване на заплахи за клиенти |
Забележка: IP адресите и домейните са умишлено неутрализирани (defanged, напр. [.]), за да се предотврати случайно разрешаване на имена или хипервръзки. Възстановете ги само в контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашата SIEM система.