Guardian Agents на Microsoft в Project Perception се адаптират при промяна в активността на агента, риска, контекста на сигурността и политиките на организацията. Те помагат на екипите по сигурност да разберат защо рискът се е променил, да разследват съответните доказателства, да препоръчват или прилагат мерки за ограничаване и да използват наученото за укрепване на политиките. Хората запазват контрол върху целите и решенията с важни последици.
Microsoft обяви Guardian Agents и нови сценарии (Playbooks) като разширение на Project Perception — своята система за сигурност на автономни агенти. Сценариите дефинират желаните резултати за сигурност и координират защитните действия.
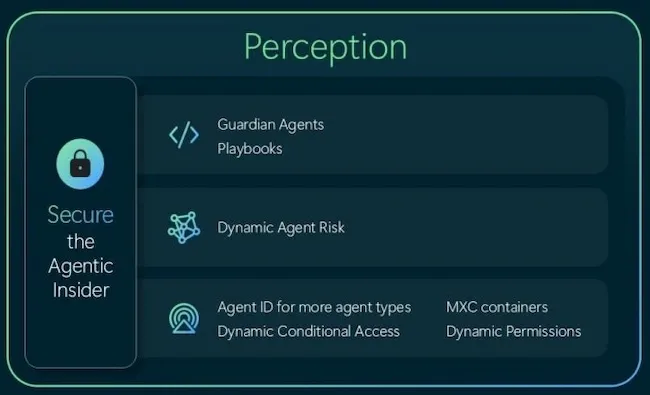
Осигуряване на защита срещу автономния вътрешен потребител (Източник: Microsoft)
Project Perception споделя сигнали, контекст и единен регистър с Microsoft Agent 365 — платформата на компанията за внедряване, организиране и управление на агенти. Това осигурява на ИТ екипите и екипите по сигурност цялостен поглед върху агентите и свързаните с тях рискове, заедно с механизми за контрол, съобразени с техните роли.
Поставяне на граници за AI агентите
Подходът на Microsoft огражда недетерминирания изкуствен интелект с детерминирани контроли, независими доказателства и граници на изолация. Той обхваща идентичност, права, данни, крайни точки, мрежи, облачна инфраструктура и среди за изпълнение.
Системата има четири постоянни отговорности: разпознаване, изолиране, защита и адаптиране. Екипите трябва да идентифицират агентите, техните собственици, предназначението и активността им, да ограничават достъпа и действията им, преди те да бъдат извършени, да защитават ресурсите, с които взаимодействат, и да коригират защитните механизми при промяна на контекста, поведението и риска.
„Третирането на водещите модели със затворен и отворен код като вътрешен риск е начин за изграждане на такава система. Не защото те непременно са злонамерени, а защото всеки достатъчно способен субект с достъп до важни системи може да допусне грешки или да бъде компрометиран, а архитектурата на изолация и контрол трябва да отчита това“, написа Сатя Надела, главен изпълнителен директор на Microsoft.
Идентифициране на агенти и проследяване на собствеността
Microsoft Security разширява откриването с 35 допълнителни типа локални агенти, с което общият брой на поддържаните достига 60, включително Claude Code, OpenAI Codex и GitHub Copilot. Вградени интеграции, конектори и сензори в целия стек за сигурност събират информация за агентите. Организациите могат да въвеждат откритите агенти в единния регистър, за да проследяват собственост, активност и риск.
Компанията разширява Microsoft Entra Agent ID с типове идентичност за допълнителни модели на агенти, включително локални агенти и неизвестни досега агенти, открити чрез сензори за сигурност. Този подход дава на агентите самоличности, различни от тези на хората, които ги използват или администрират.
Надим Абдо, корпоративен вицепрезидент по идентичност и мрежов достъп в Microsoft, обясни, че даден агент може да стане обект на политики дори когато първоначално не е бил интегриран с Microsoft Security. Идентичността на агента служи като основа за атрибуция, собственост, жизнен цикъл, риск, разрешения, оторизация и политики, което позволява на организациите да разграничават действията на човек от тези, които агент предприема от негово име.
Управление на правата на агентите и риска
Организациите трябва да контролират и наблюдават връзките на агентите с инструменти, приложни програмни интерфейси (API), сървъри по протокола Model Context Protocol (MCP), данни и други агенти. Тези контроли трябва да проверяват както крайните дестинации, така и обменяната информация, включително чувствителни данни и ненадеждни инструкции, които биха могли да пренасочат агента.
Microsoft обяви въвеждането на динамични права (Dynamic Permissions), за да предоставя на агентите само правомощията, необходими за одобрена задача, само за времето, през което задачата го изисква, и в рамките на политиките на цялата организация. Тези политики не позволяват на даден агент да придобие права, които неговият потребител няма. Действия с по-сериозно въздействие могат да изискват изрично потвърдено човешко одобрение.
Агентите получават собствена идентичност и права, ограничени до обхвата на конкретната задача, които могат да бъдат намалявани или отнемани с промяната или приключването на задачите. Служителите запазват съществуващия си достъп.
Принципът на минималните привилегии не елиминира напълно риска. Агент с подходящ достъп може да срещне скрита злонамерена инструкция във външен документ и да се опита да извърши действие извън възложената му задача.
Microsoft обяви и функцията Dynamic Agent Risk, която комбинира сигнали от идентичност, данни, крайни точки, облак, мрежи, среди за изпълнение и собствената активност на агента. Тя отчита конфигурацията, достъпните ресурси, потенциалното въздействие и признаците, че действията на даден агент се отклоняват от намерението на потребителя или организацията. Оценката се обновява непрекъснато по време на работата на агента.
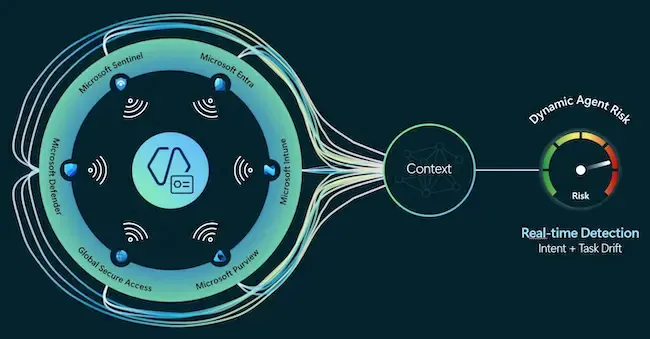
Динамичен риск при агенти (Източник: Microsoft)
Динамичният условен достъп (Dynamic Conditional Access) използва промените в риска, за да координира ограниченията в точките за прилагане на политики. В зависимост от правилата и степента на риск той може да запази достъпа само за четене, блокирайки записите, да стесни обхвата на данните и ресурсите, до които агентът има достъп, да ограничи мрежовите връзки, да съкрати или отнеме права с ограничен срок или да изиска потвърдено човешко одобрение. При най-високи нива на риск той може да изолира средата за изпълнение или да спре процеса напълно.
Например, ако агент за обработка на разходи попадне на подозрителни инструкции и се опита да предприеме несвързано действие, системата може да премахне разрешението му за одобряване на разходи, като същевременно запази способността му да ги преглежда. По-нататъшно повишаване на риска може да доведе до пълна изолация или прекратяване на работата на агента.
„Агентите ще бъдат масово внедрени само ако може да им се има доверие в мащаб. В Microsoft вече оперираме в среда със стотици хиляди агенти. Като първи клиент разбрахме, че защитата на агентите изисква непрекъсната видимост върху тяхната активност, проактивна защита на достъпа и данните, както и адаптивна защита, която следва еволюцията на заплахите. Този опит пряко вдъхновява иновациите, които предоставяме, за да помогнем на всяка организация да внедри агенти с увереност“, заяви Теръл Кокс, корпоративен вицепрезидент и заместник CISO по клиентска сигурност в Microsoft.