Наблюдава се рязък ръст в атаките, които използват злонамерени покани в календара, за да достигнат до потенциалните жертви, предупреждават доставчиците на решения за сигурност на електронната поща Check Point и Sublime Security.
Sublime отчита увеличение от 1216% на месечна база през август 2026 г., а само първата половина на септември надминава целия август с 1426%.
Данните на Check Point очертават сходна картина: обемът на тези имейли е нараснал от няколко хиляди месечно през април до над 118 000 през септември и над 740 000 само през първите две седмици на октомври.
Фишинг и зловреден код
Check Point идентифицира няколко мащабни фишинг кампании, които използват фалшиви покани за срещи с цел кражба на потребителски данни за достъп до профили в Microsoft.
Част от тези имейли пристигат с прикачен .ics файл – универсален файлов формат за календари. „Файлът представлява валидни календарни данни, така че атаката злоупотребява с функционалностите на календара и доверието на потребителите, без да експлоатира софтуерна уязвимост“, обясняват от Check Point.
Други съдържат, в допълнение към .ics прикачения файл, връзки в тялото на имейла, водещи към страница за събиране на идентификационни данни.
Целта и на двата подхода е потребителите да бъдат подведени да въведат своите данни за вход в подправена страница за автентикация на Microsoft.
Sublime Security описва скорошна атака, при която покана в Google Calendar с финансова примамка, изпратена от акаунт в Gmail, насочва към страница, хоствана във Framer – платформа за създаване на уебсайтове без писане на код.
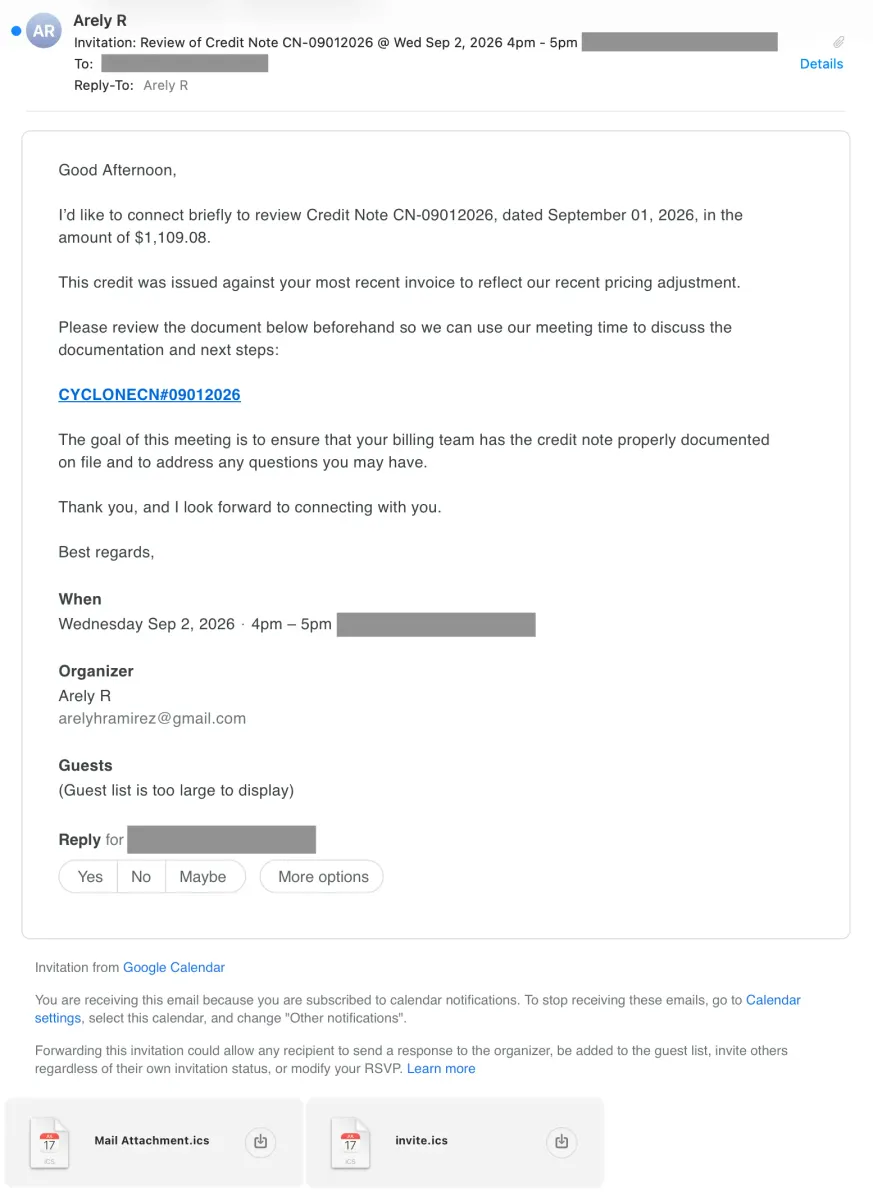
Злонамереният имейл / покана (Източник: Sublime Security)
Жертвите, които са кликнали върху предоставената връзка и са пренебрегнали предупрежденията на браузъра при изтегляне, са получили инсталационен пакет на ScreenConnect с размер около 10 MB, конфигуриран така, че да превърне легитимния инструмент за отдалечено наблюдение и управление (RMM) в канал за командване и контрол на атакуващия.
Защо поканите в календара успяват да преминат незабелязано
„Поканите за срещи се изпращат както до календарите, така и до входящите пощенски кутии. Това означава двойно по-голяма експозиция за мишените“, пояснява Марк Морис, инженер по откриване на заплахи в Sublime.
В примера на Sublime всяка стъпка от веригата разчита на безплатни, легитимни услуги и функции, включително автоматичното пренаписване на връзки от Google в поканите за пренасочване през google.com, което добавя слой на привидна легитимност.
„Тъй като електронната поща и календарът работят по различни протоколи, съществува реален шанс дори ако решението за сигурност на електронната поща засече [и постави под карантина] фишинг имейла, срещата все пак да попадне в календара на потребителя“, посочва той.
В крайна сметка атакуваните потребители могат да видят поканата, без да са наясно с контекста. Озадачени, те биха могли да кликнат върху връзката, за да проверят за какво става въпрос и да си припомнят среща, заявка или предупреждение, които смятат, че са забравили, като в резултат на това компрометират своя компютър или профил.
Какво могат да направят защитниците и потребителите
Доставчиците на решения за сигурност се борят с наплива от фалшиви календарни покани, като внедряват нови нива на засичане и възможности за защита за ИТ екипите и специалистите по сигурност, но част от тях все пак ще успеят да преминат.
А тъй като авторите на заплахите използват безплатни инструменти, поддържането на тези атаки почти не им струва нищо.
Екипите по сигурност трябва да се уверят, че техните защитни механизми за електронна поща обхващат и записите в календара, а не само съобщенията във входящата кутия, както и че неутрализирането на злонамерен имейл премахва и свързаното събитие. Предупредителните признаци включват неочаквани покани от непознати податели с безплатни имейл акаунти, покани с бизнес тематика и спешен финансов характер, както и връзки към безплатни платформи за разработка на сайтове.
Получателите – както индивидуални потребители, така и служители – трябва внимателно да преглеждат непознатите записи в календара и да подхождат с подозрение към всяка покана, която ги подтиква да се впишат, да изтеглят файл или да извършат спешно плащане. Те следва да потвърдят легитимността на поканата с предполагаемия подател чрез алтернативен комуникационен канал, преди да предприемат каквито и да било действия.