Престъпници са открили начин да използват отвореното банкиране като евтина услуга за проверка на откраднати банкови данни и карти. В кампания, описана от Group-IB, измамници са злоупотребили с процеса на свързване на сметки в платформа за управление на разходи, за да проверяват дали идентификационните данни са валидни и дали свързаните сметки разполагат със средства.
Платформата не е загубила средства чрез откраднати авоари, но без да знае е плащала за проверките чрез своя доставчик на отворено банкиране. Схемата също така е използвала известията за плащания и имейлите на самата платформа за изпращане на фишинг съобщения.
В тях се твърдяло, че продажба през онлайн пазара Poshmark очаква потвърждение, като получателите били подканвани да последват връзка. Самоличността на Poshmark е била използвана неправомерно и платформата не е участвала в дейността; от Group-IB посочват също, че нейните системи не са били компрометирани.
Анализатори от Group-IB са идентифицирали дейността при разследване на злоупотреби в средата за защита от измами на свой клиент.
Те оценяват кампанията като съответстваща на Classiscam – операция от типа „измама като услуга“ (scam-as-a-service) – и описват два свързани начина на използване на платформата: изпращане на фишинг съобщения и тестване на откраднати идентификационни данни.
Това е било кампания за финансова измама, а не доклад за заразяване на платформата със зловреден софтуер. Констатациите на Group-IB са описани подробно в доклада им относно схемата за проверка.
Хакери експлоатират услуги за отворено банкиране
Вместо да изпращат всяко съобщение директно, престъпниците са използвали собствената система за известия на платформата. Те са добавяли получатели към профили и са задействали съобщения, които изглеждали като автентични известия за плащане.
Имейлите са заимствали авторитета на реален бизнес инструмент, докато самото съобщение твърдяло, че продажба в Poshmark не може да бъде завършена, докато получателят не потвърди акаунта си.
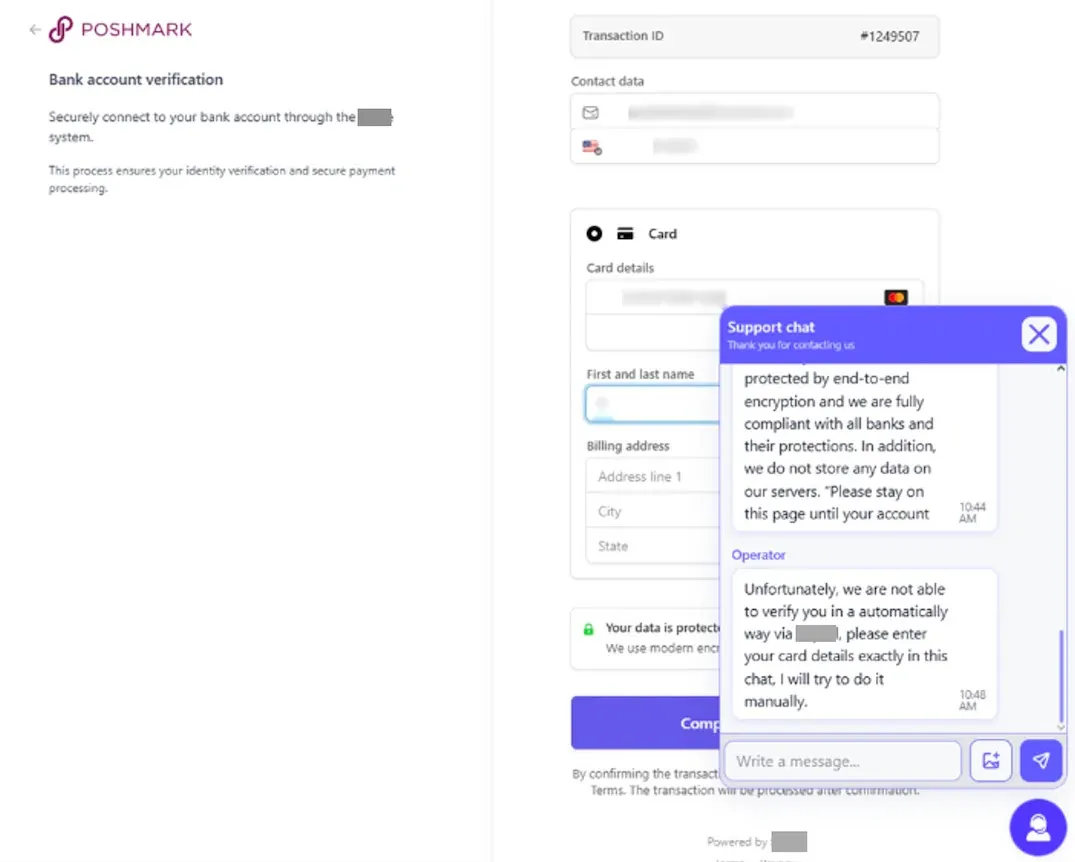
Връзката водела към фалшива страница, създадена с цел събиране на лични и платежни данни. От Group-IB посочват, че формулярът е можел да изисква имена, данни за банкови карти, телефонни номера, имейл адреси, адреси за фактуриране, еднократни кодове за сигурност и салда по карти.
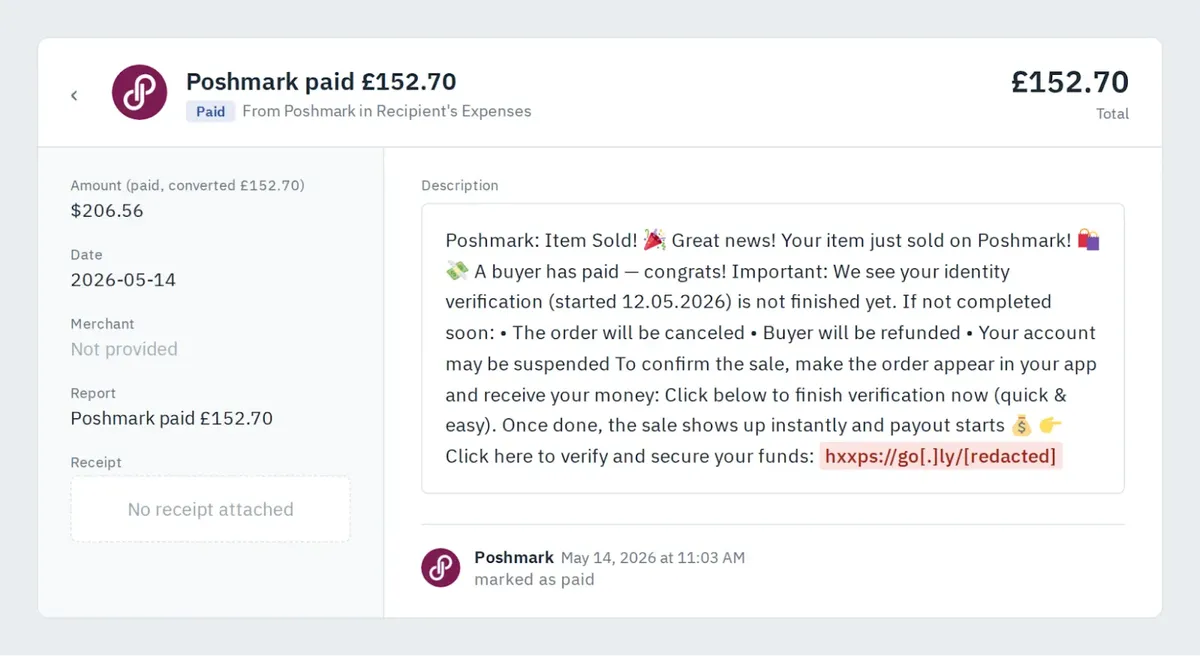
Някои варианти също така са изисквали данни за платежни портфейли или онлайн банкиране. Обратно броене е оказвало допълнителен психологически натиск, внушавайки, че получателят разполага с малко време, за да изиска парите си.
Тази злоупотреба със съобщения от надеждни услуги наподобява други случаи, при които престъпници експлоатират реални платформени известия за доставка на фишинг съдържание.
Свързването на сметки е служило като инструмент за тестване на данни
Втората част от схемата се е осъществявала при опит за свързване на банкова сметка или карта към профил. Някои услуги за управление на разходи позволяват на потребителите да свържат банка чрез агрегатор за отворено банкиране.
С разрешението на потребителя този процес, базиран на вход в профила, може да върне данни за сметката като налично салдо и история на трансакциите. Това помага на легитимния потребител да управлява разходите си, но също така може да потвърди на престъпника, че откраднатите идентификационни данни са валидни и че сметката е активна.
Ключовият момент е кой заплаща таксите. Group-IB посочва, че платформата може да бъде таксувана от своя агрегатор за всяко успешно свързване, докато измамникът се възползва от резултата, без да заплаща тази такса.
Престъпникът получава ценна информация, докато платформата поема цената на услугата. Според оценки успешно потвърждение струва между 0,30 и 1,00 щатски долара.
При един милион таксувани свързвания годишно, ако между 0,5% и 1% са резултат от подобна злонамерена активност, примерната годишна щета би била между 2 500 и 5 000 долара при цена от 0,50 долара за свързване.
Group-IB отбелязва, че фишинг атаките и проверките на данни са се извършвали паралелно. Това означава, че откраднатите от жертвите еднократни кодове са можели да бъдат използвани бързо при опит за свързване на сметка.
Едни и същи устройства са били свързани както с профили, разпространяващи фишинг съобщения, така и с профили, тестващи банкови карти. На 27 април идентификатор на устройство [496-] е бил свързан с по два акаунта от всеки тип; на 28 април идентификатор [524-] е бил свързан с по шест от всеки тип. Тези зависимости са помогнали на разследващите да свържат активности, които иначе биха изглеждали като отделни инциденти.
Много екипи за борба с измамите търсят финансови загуби във вътрешната документация на своята компания: неоторизирани покупки, неправомерни възстановявания на суми или превземане на профили. В този случай платформата е била използвана като инфраструктура, вместо да бъде пряко ограбвана. Жертвите могат да бъдат продавачи на онлайн пазари или картодържатели, които дори не са клиенти на платформата, а разходите се появяват във фактура от агрегатора, вместо като очевидна загуба от измама.
Наблюдаваната активност включва също използване на имейл адреси за еднократна употреба и смесица от хостинг услуги, VPN мрежи, мрежи на центрове за данни, проксита и домашни (residential) IP адреси. Group-IB установи, че профили, създадени от различни устройства, могат да споделят сходни цифрови отпечатъци на устройството и местоположението.
Това обяснява защо блокирането на единичен IP адрес или разчитането единствено на базови ограничения за брой заявки (rate limits) може да не са достатъчни. Киберпрестъпниците използват и автоматизирани фишинг сайтове тип Classiscam, за да създават убедителни страници за събиране на финансова информация.
Group-IB препоръчва следене за подозрителна активност в три критични точки: създаване на профил, първи изходящи съобщения и първо свързване на банка или карта.
Предупредителните сигнали включват използване на временни имейли, повтарящи се отпечатъци на устройства или локации, бързо изпращане на съобщения към непознати получатели и свързване на сметки непосредствено след регистрация.
Анализирането на тези събития в съвкупност може да помогне на екипите да открият взаимосвързани модели на поведение, вместо да разглеждат всяко действие изолирано.
Платформите могат също така да въведат лимити или допълнителни проверки за нови профили или такива с ниско ниво на доверие, да сканират връзките преди изпращане на съобщения и да следят за необичайни пикове в обема на свързвания на сметки. Финансовите екипи могат да сравняват фактурите от агрегаторите и броя свързвания с обичайното потребителско търсене.
От Group-IB съобщават, че след намесата на техния екип клиентът е съкратил времето за блокиране на измамни профили от няколко часа до под минута и е спрял над 230 акаунта през май 2026 г.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Докладван контекст |
|---|---|---|
| Идентификатор на устройство | [496-] | Свързан с два профила, изпращащи фишинг съобщения, и два профила, тестващи карти на 27 април |
| Идентификатор на устройство | [524-] | Свързан с шест профила, изпращащи фишинг съобщения, и шест профила, тестващи карти на 28 април |
| Поведение на профила | Имейл адреси за еднократна употреба; множество профили, свързани чрез отпечатъци на устройството и местоположението | Наблюдавано по време на регистрация на профили и активност по кампанията |
| Поведение при свързване | Свързване на банка или карта малко след регистрация на профил; повторна активност по свързване | Потенциален признак за тестване на идентификационни данни или банкови карти |
| Мрежово поведение | Хостинг услуги, VPN мрежи, диапазони на центрове за данни, проксита и домашни IP адреси | Мрежова анонимизация, наблюдавана от Group-IB |
| Хешове, домейни и IP адреси | Не се съобщават | Източникът не предоставя конкретни стойности за тези индикатори |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване на адреси или хипервръзки. Възстановете оригиналния им вид само в контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.