WP2Shell комбинира две уязвимости в ядрото на WordPress (WordPress Core), за да премине от неавтентикирана заявка към изпълнение на код на сървъра. Тя може да позволи на атакуващ да създаде администраторски акаунт и да инсталира уеб шел под формата на плъгин.
Анализът на Seqrite от 16 октомври изброява засегнатите версии, но не установява широко разпространена активна експлоатация. В доклада се посочва, че уязвимостите са разкрити през юли 2026 г.
Веригата от уязвимости е съществена, тъй като премахва стъпката с вход в системата. Публично достъпен сайт, работещ със засегната версия, може да бъде компрометиран още преди собственикът да забележи подозрителен акаунт или плъгин.
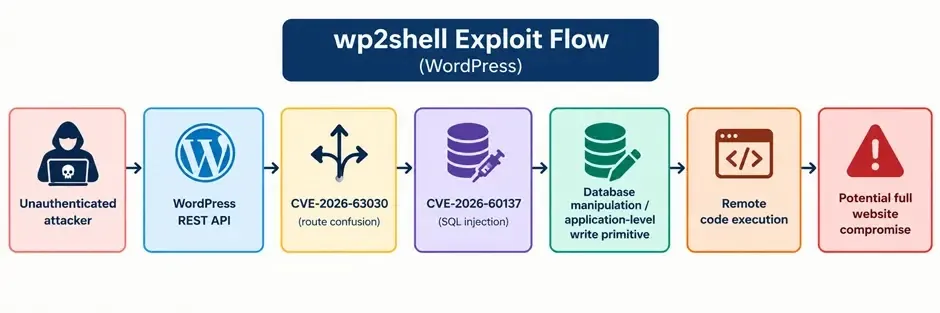
Анализаторите от Seqrite идентифицираха и документираха WP2Shell, комбинирайки CVE-2026-63030 и CVE-2026-60137 в маршрут от публична заявка към REST API до отдалечено изпълнение на код.
Техният технически анализ на WP2Shell обяснява последователността и артефактите по хоста. CVE-2026-63030 засяга пакетния контролер на REST API на адрес /wp-json/batch/v1, който обработва няколко API заявки в едно подаване.
Seqrite посочва, че вложените заявки могат да объркат обработката на маршрутите и да достигнат функционалност, която изисква автентикация. Тази уязвимост сама по себе си не изпълнява код; тя предоставя път към втория слабост.
CVE-2026-60137 е уязвимост за SQL инжекция в крайната точка за публикации. Публичният параметър author_exclude съответства на author__not_in в WP_Query.
Атака WP2Shell
Според Seqrite лошо обработените входни данни могат да повлияят на заявката към базата данни. В комбинация с уязвимостта при маршрутизирането, това позволява на неавтентикирана заявка да достигне уязвимата заявка. Демонстрационният код (proof of concept) след това установява присъствие на администраторско ниво и отдалечено изпълнение на код.
Казано по-просто, SQL инжекцията позволява входните данни да повлияят на заявка към база данни по непредвиден начин. В случая първата уязвимост помага на неавтентикираната заявка да достигне до тази уязвима заявка, а втората предоставя слабостта в базата данни.
Въздействието на веригата произтича от съвместното действие на двата проблема, а не от това някоя от уязвимостите сама по себе си да представлява директен уеб шел. След като кодът стартира на сървъра, атакуващият може да има възможност да извърши допълнителни промени извън контролния панел на WordPress.
Демонстрираните стъпки са от съществено значение за специалистите по киберзащита. Веригата може да създаде неочакван администраторски акаунт, да качи ZIP архив в директорията за качвания, да разархивира PHP файлове и да премести директория с плъгин в wp-content/plugins.
Плъгинът действа като уеб шел – интерфейс за изпълнение на сървърни команди. Cybersecurity News вече отрази отделна уязвимост за създаване на акаунти в WordPress, както и скорошното отразяване на уязвимостта Comment2Shell, където различни недостатъци също водят до рискове от компрометиране на акаунти или стартиране на шел.
Seqrite описва временни проверки за запис в wp-content, последвани от разполагане на архива в wp-content/uploads/2026/10/ и извличане в wp-content/upgrade/.
Примерен архив
Примерният архив е wp2shell_4e9b3641.zip; извлечените файлове и папки на плъгина следват шаблона wp2shell_<hex>. Докладът посочва, че процесът httpd.exe може да извършва записване на файлове, както обикновено се случва при нормални операции с плъгини.
Самото име на този процес не е доказателство за компрометиране. По-полезни признаци са имената на файловете от WP2Shell, нови PHP файлове и неочаквани администратори. Инцидент със злонамерен плъгин във веригата за доставки на WordPress също включваше уеб шел, но използваше различен метод на доставка.
Докладът посочва WordPress версии 6.9.0–6.9.4 и 7.0.0–7.0.1 като уязвими към пълната верига от атаки. Версии 6.8.0–6.8.5 са засегнати от CVE-2026-60137.
Като коригирани са посочени версиите 6.8.6, 6.9.5 и 7.0.2. Надстройте до съответната коригирана версия или по-нова поддържана версия и потвърдете, че обновяването е завършило успешно.
Ограничаването на неавтентикирания достъп до чувствителни функции на REST API може да намали риска там, където е приложимо, но не замества инсталирането на корекции за сигурност.
След обновяване прегледайте акаунтите за непознати администратори, проверете папките на плъгините и кеша за нови или променени PHP файлове и прегледайте системните логове за подозрителни заявки към крайната точка за пакетни операции.
Търсете файлове от вида temp-write-test-*, архиви wp2shell_*.zip и папки с плъгини wp2shell_<hex>. Ако бъдат открити, запазете доказателствата, деактивирайте подозрителните плъгини, нулирайте засегнатите идентификационни данни и разследвайте евентуално установяване на трайно присъствие. Само номерът на коригираната версия не гарантира, че по-ранно компрометиране е било премахнато.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор от източника | Бележки |
|---|---|---|
| Крайна точка | /wp-json/batch/v1 | REST API бач крайна точка |
| Файлов шаблон | temp-write-test-* | Временни файлове в wp-content/ |
| Примерен архив | wp2shell_4e9b3641.zip | Примерен файл в wp-content/uploads/2026/10/ |
| Шаблон за директория | wp2shell_<hex> | Засечен в директориите upgrade и plugins |
| Шаблон за PHP файл | wp2shell_<hex>.php | Пример за извлечено файлово име |
| Файлова активност | Нови или променени .php файлове в папките на плъгините или кеша | Сравнете с очакваната активност на сайта |
| Акаунт | Неочакван администратор | Проверете времето на създаване |
| Засичане | HTTP/CVE-2026-63030!DP.50405 | Мрежово засичане на Quick Heal |
| Засичане | HTTP/CVE-2026-63030!SP.50370 | Мрежово засичане на Quick Heal |
| Засичане | SL_A WP2Shell Suspicious PHP File Modification in WordPress Plugins | Поведенческо засичане |