Октомври е Месец за информираност по киберсигурност – подходящ момент да преосмислите как SOC анализаторите откриват и разследват заплахи, да направите изводи от първите три тримесечия на 2026 г. и да видите как точно могат да се подобрят ежедневните ви работни процеси.
Една важна поука е, че видимостта във вътрешната среда на компанията сама по себе си не е достатъчна за ефективна корпоративна сигурност през 2026 г.
Разширеното покритие на заплахите отвъд границите и отраслите е задължително както за огромните международни корпорации, така и за местните SOC центрове в САЩ.
Разберете защо е така и какво можете да направите още днес, за да улесните работата си с помощта на threat intelligence, като същевременно поддържате и подобрявате показателите си за ефективност (KPI).
Защо вътрешната видимост на заплахите не е достатъчна
Локалните изолирани среди (пясъчници) и вътрешните системи за сигурност осигуряват поверителност и контрол, но показват най-вече заплахите, засечени в рамките на организацията ви. Какво става, ако същата заплаха вече се е появила другаде или е част от по-голяма кампания?
За американските SOC центрове това е важно, защото заплахите прекосяват границите. Зловреден софтуер, насочен днес към европейски компании, може утре да достигне САЩ, а доставчиците и изпълнителите може да се сблъскват със заплахи, които вашите системи още не са виждали, което води до атаки по веригата на доставки.
Изводът: Вътрешната видимост е необходима, но не показва цялостната картина на заплахите. Нуждаете се от по-широки данни за заплахите, които се използват лесно на практика.
3 начина, по които качественият threat intelligence опростява работата в SOC
Всеки ден анализатори по света разследват подозрителни файлове и URL адреси в интерактивната изолирана среда (Interactive Sandbox) на ANY.RUN, като генерират свежи IOC индикатори и поведенчески контекст, които захранват решенията на платформата за threat intelligence.
Можете да използвате тези данни, за да оптимизирате ежедневната си SOC рутина. В резултат ще:
1. Отделяте по-малко време за ръчна проверка на подозрителни индикатори
Когато в сигнал се появи подозрителен IP адрес или домейн, трябва да проверите дали вече е известен като злонамерен. Ръчното извършване на това за всеки сигнал отнема време, особено когато работите с множество източници.
Threat Intelligence Feeds на ANY.RUN доставят свежи злонамерени IOC индикатори, събрани от реални разследвания в над 16 000 SOC екипа по света.
Чрез готови интеграции, STIX/TAXII и API можете да подавате тези индикатори директно във вашия SIEM и други системи за сигурност за автоматично съпоставяне и откриване.
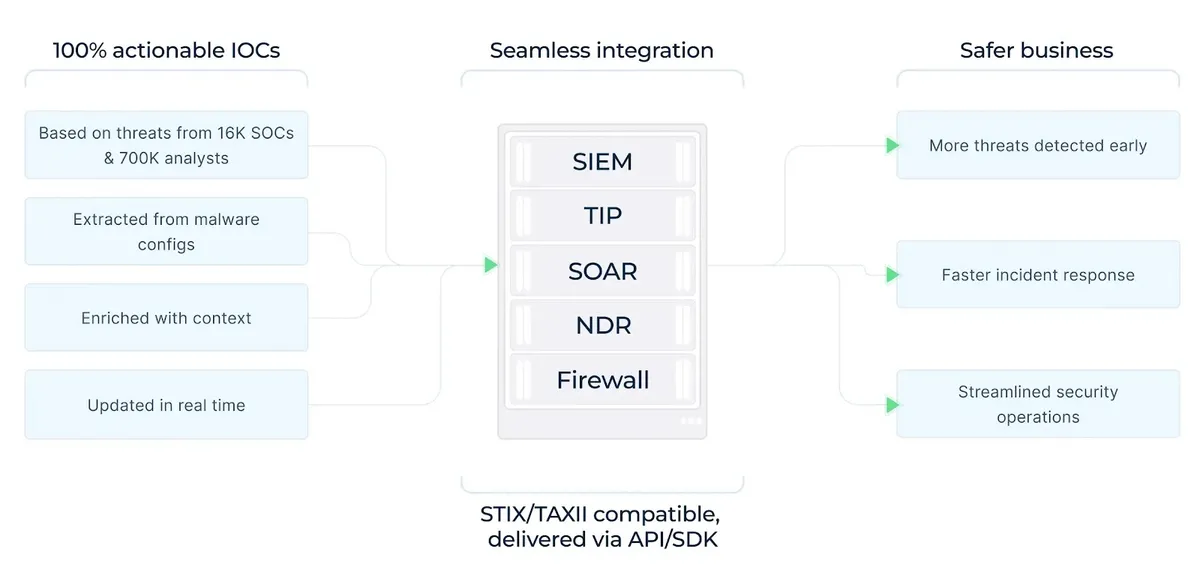
Около 30% от уникалните злонамерени IOC индикатори от изследваните сесии в изолираната среда вече са присъствали в TI Feeds, преди анализаторите да започнат да ги разследват.
Това означава, че много от тези индикатори е можело да бъдат засечени автоматично, без да се чака анализатор да ги разследва.
- Засичайте позната злонамерена инфраструктура, без да проверявате ръчно всеки индикатор.
- Получавайте свеж threat intelligence директно във вашия SIEM, SOAR или други системи за сигурност.
- Автоматично съпоставяйте подозрителна активност с IOC индикатори, наблюдавани от други SOC центрове.
- Отделяйте по-малко време за рутинни проверки и повече за разследване на сложни заплахи.
Откривайте до 58% повече заплахи със свежи, автоматично доставяни IOC индикатори от ANY.RUN. Разгледайте TI Feeds
2. Спрете да прескачате между раздели, за да разследвате IOC
Проверката на подозрителен IP адрес, домейн, URL или хеш в множество източници отнема време. Дори след като откриете злонамерена оценка, пак трябва да разберете с какво е свързан индикаторът и дали сигналът изисква по-нататъшно разследване.
С Threat Intelligence Lookup на ANY.RUN можете да потърсите IOC и да получите неговата репутация, свързани заплахи, семейства зловреден софтуер и връзки към реални разследвания в изолираната среда – всичко на едно място.
Информацията идва от глобална общност от над 700 000 специалисти по сигурност, което ви дава достъп до данни за заплахи, събрани в различни отрасли и региони.
Вместо да разчитате само на собствената си среда или на проверки на репутацията, можете да видите как даден IOC се е появявал в предишни атаки, да разгледате свързаната инфраструктура и да намерите поведенчески доказателства.
Например групата за заплахи Colombian Smugglers разширява обхвата си от Колумбия към САЩ и Европа. С тази заявка в TI Lookup можете да намерите реални анализи на нейната техника SVG smuggling и да разгледате свързани заплахи: threatName:”colombian-smugglers” and filePath:”.svg$”
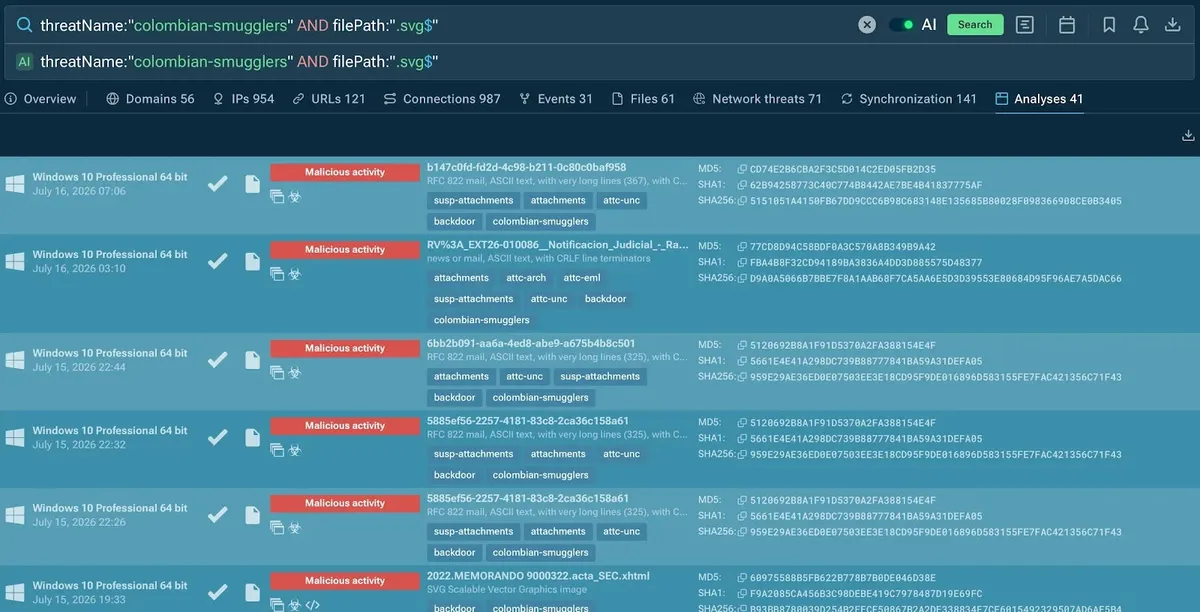
Това е стойността на по-широката видимост на заплахите: получавате контекст от атаки, наблюдавани другаде, без да добавяте излишни стъпки към разследването си.
- Проверявайте репутацията на IOC и разглеждайте свързани заплахи с едно търсене, без превключване между инструменти.
- Вижте как IOC индикаторите са свързани с друг зловреден софтуер, фишинг кампании и атаки.
- Използвайте най-актуалния контекст, за да решите дали да затворите, разследвате или ескалирате сигнал.
- Търсенето с изкуствен интелект улеснява обогатяването на IOC, без да се налага да учите сложен синтаксис на заявки.
Обогатявайте IOC с данни от над 700 000 анализатори и получавайте контекста, нужен за по-бързи решения. Интегрирайте TI Lookup
3. Отделяйте по-малко време за поддържане на актуални правила за откриване
Атакуващите непрекъснато променят инфраструктурата си, а вчерашните правила за откриване може да пропуснат днешните заплахи. Но как да разберете кои нови индикатори и модели на атаки заслужават внимание?
С ANY.RUN Threat Intelligence можете да следите новонаблюдавана злонамерена активност, да идентифицирате свързана инфраструктура и да видите кои заплахи стават по-значими.
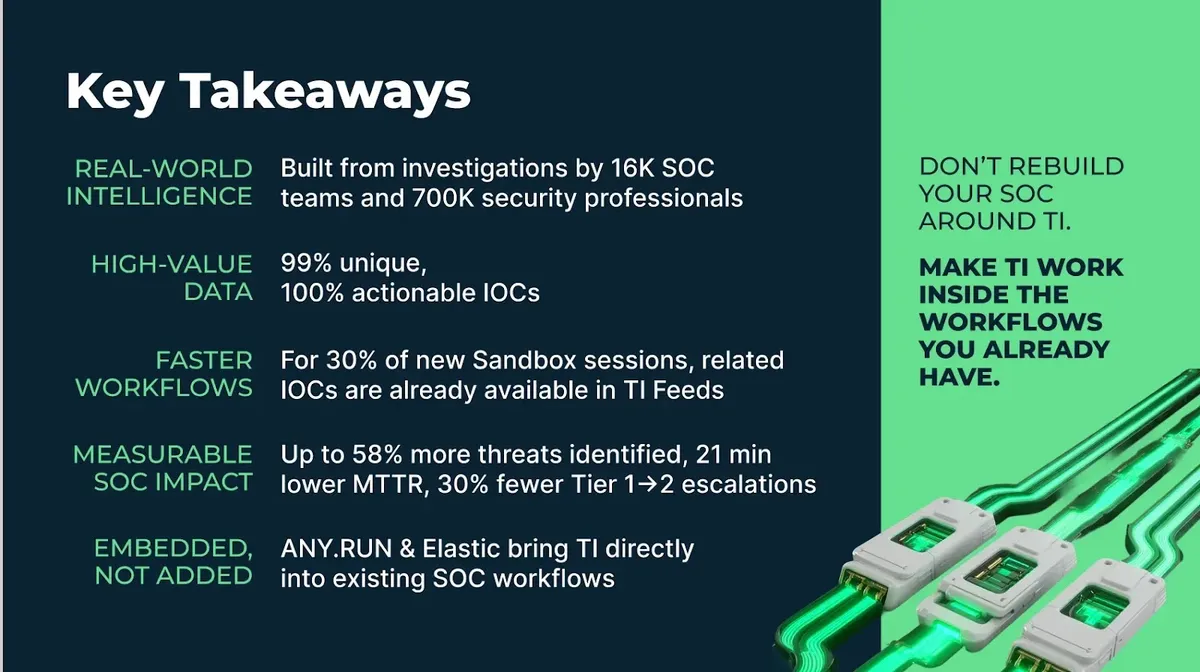
Това дава на екипите за Threat Hunting и Detection Engineering по-ясна представа какво да търсят следващия път, кои правила за откриване се нуждаят от внимание и къде съществуващото покритие може да има пропуски.
- Намирайте нови IOC индикатори и модели на атаки, които си струва да добавите към детекциите си.
- Приоритизирайте обновяването на правила според наскоро наблюдавани заплахи.
- Използвайте данни от реални разследвания, за да подобрите заявките за търсене на заплахи и логиката за откриване.
Направете следващото си разследване по-лесно
За американските SOC анализатори изпреварването на заплахите означава да гледат отвъд това, с което собствената им среда вече се е сблъсквала.
ANY.RUN Threat Intelligence осигурява достъп до свежи индикатори от реални разследвания за по-бърза валидация и актуални детекции.
В ежедневната работа на анализатора това означава по-малко повтарящи се задачи, по-ранна видимост на заплахите и повече време за разследвания, които наистина изискват вашето внимание.