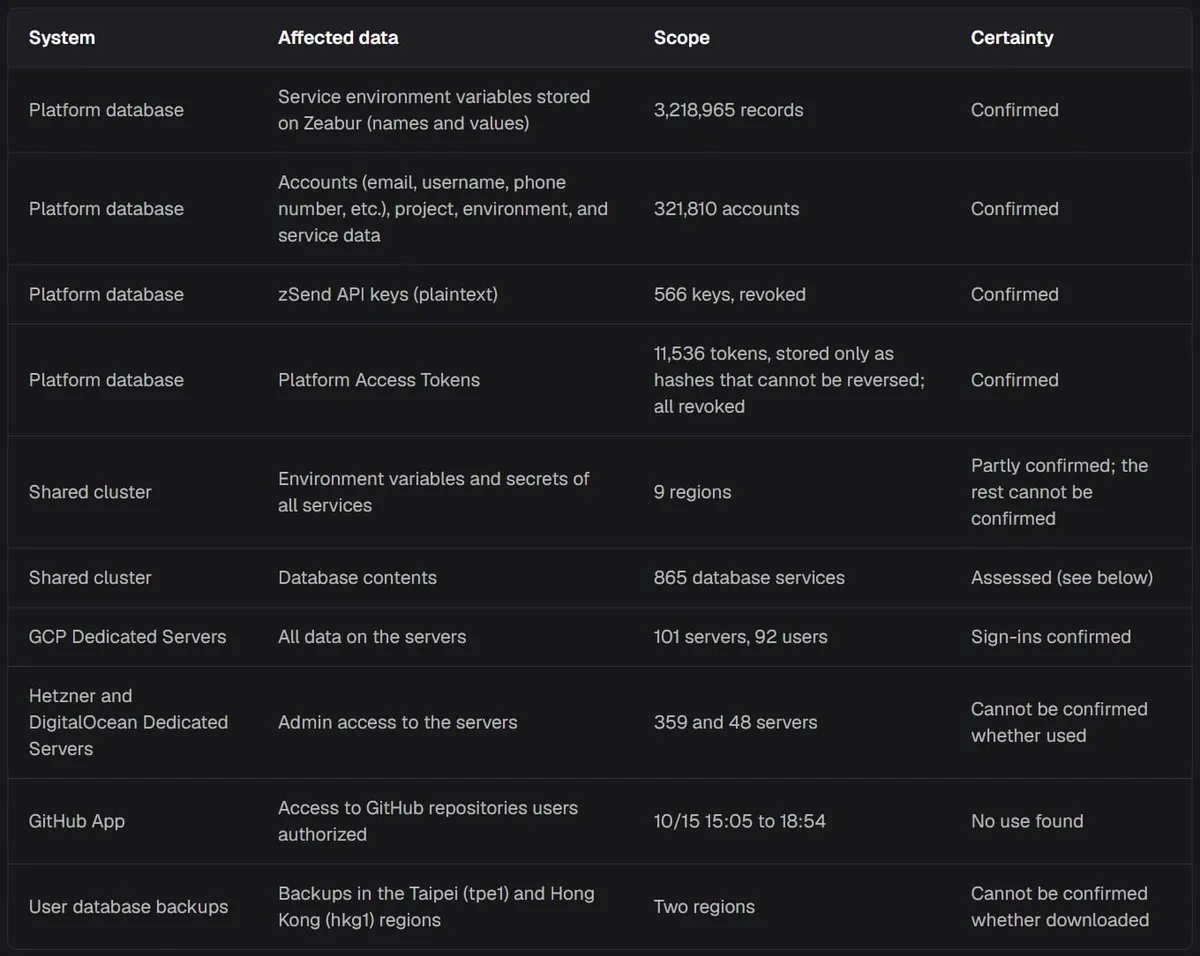
Платформата за разработка Zeabur разкри подробности за инцидент с киберсигурността, при който атакуващ е използвал изтекли вътрешни идентификационни данни, съхранявани в некриптиран вид (plaintext), за да компрометира инфраструктурата ѝ и да открадне над 3,2 милиона записа на системни променливи на средата (environment variables) и информация за 321 810 акаунта.
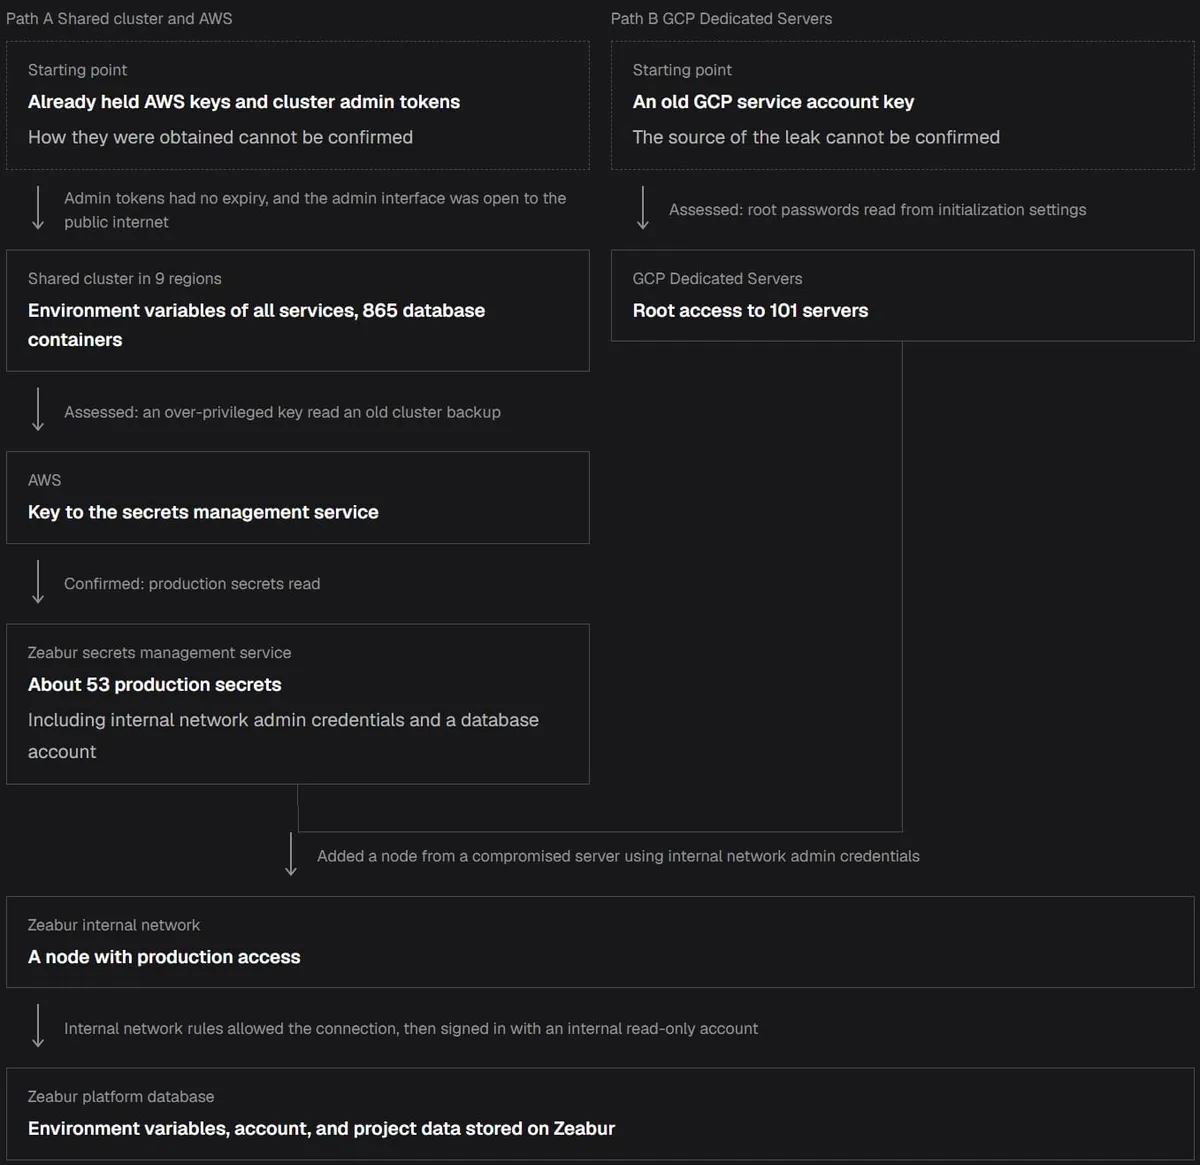
Атакуващите са използвали откраднати администраторски идентификационни данни и ключове за достъп до облака, за да компрометират споделената хостинг инфраструктура и наетите сървъри (dedicated servers) на Zeabur, като в крайна сметка са получили достъп до продукционната ѝ база данни.
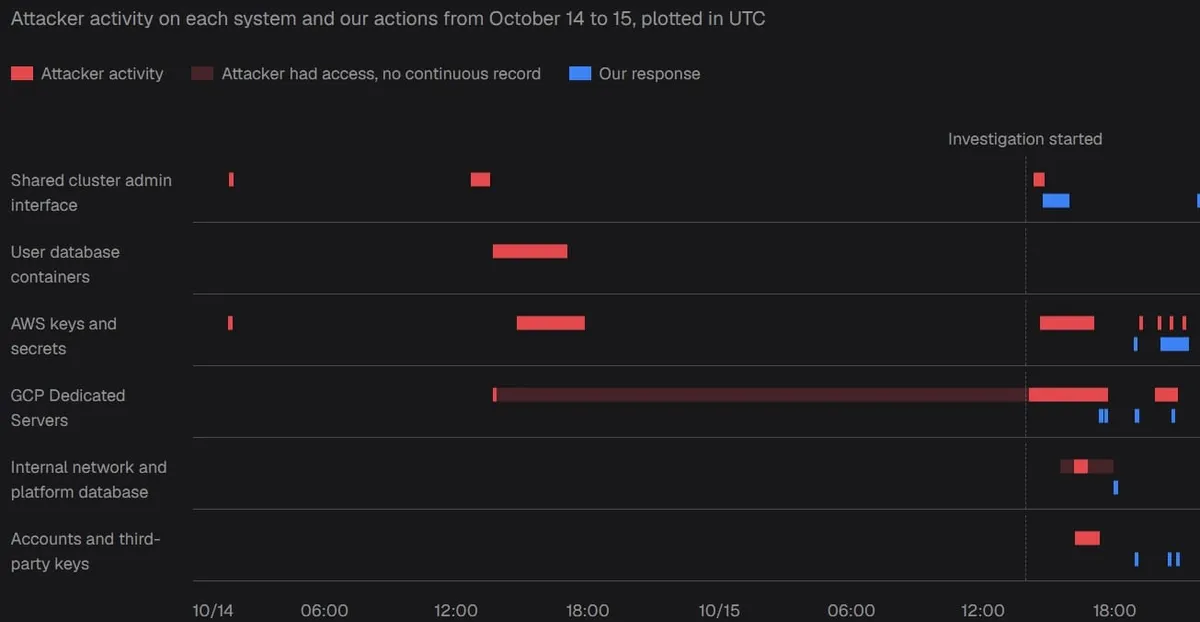
„На 14–15 октомври 2026 г. атакуващ използва изтекли вътрешни идентификационни данни на Zeabur, за да проникне в споделения клъстер, някои наети сървъри и вътрешни системи на Zeabur, и в крайна сметка прочете базата данни на платформата“, се посочва в съобщението на Zeabur.
Zeabur е платформа за хостинг и внедряване (deployment), предназначена за разработчици, която им позволява да свържат GitHub хранилище и да оставят платформата да управлява внедряването, базите данни, HTTPS и инфраструктурата.
В края на август 2026 г. компанията претърпя друг пробив в сигурността, при който хакери експлоатираха уязвимост в клиентско приложение NextChat и след това се придвижиха през слабо изолирани вътрешни системи.
Това доведе до кражба на AWS идентификационни данни и достъп до продукционната база данни, излагайки на риск информация за акаунти, API ключове и други тайни данни (secrets), съхранявани там.
При последния инцидент Zeabur заявява, че компрометирането е било по-мащабно, засягайки споделени клъстери в девет региона, 321 810 акаунта и приблизително 3,2 милиона записа на променливи на средата.
Освен това Zeabur потвърди root вписвания в 101 GCP сървъра от 92 потребители, като атакуващите са добавили SSH ключове към 50 сървъра и са прикачили 16 клиентски дискови копия към свои собствени виртуални машини.
Компанията споделя, че атакуващите вероятно са се сдобили с идентификационните данни, използвани при втората атака, още по време на пробива през август, въпреки че това все още не е потвърдено категорично.
Освен че не е съхранявала идентификационните данни в криптиран вид, Zeabur също така не е успяла да извърши ротация на всички идентификационни данни за администраторски акаунти след инцидента през август, докато администраторските портали са останали достъпни от публичния интернет.
„Администраторските токени нямаха срок на валидност, не бяха обновявани от създаването им през януари 2024 г. и не бяха включени в ротацията след август“, обясниха от Zeabur.
Потребителите се призовават незабавно да сменят компрометираните идентификационни данни и секретни ключове, да прекратят всички активни сесии и да преинсталират компрометираните GCP сървъри.
Променливите, мигрирани по-рано изключително към собствени клиентски сървъри като част от мерките за реакция на инцидента през август, са избегнали настоящото изтичане от базата данни на платформата, въпреки че компрометираните хостове все още биха могли да ги разкрият.
Zeabur обявява прекратяване на дейността си
След разкриването на последния инцидент със сигурността, през уикенда Zeabur обяви, че ще спре услугите си, започвайки от 1 декември 2026 г. и приключвайки до 31 декември 2026 г.
Решението идва след 3,5 години непрекъснат растеж, включително рекордна 2026 г., но от Zeabur споделят, че мащабирането на проекта за посрещане на пазарното търсене го е направило все по-сложен и труден за поддръжка, а последните пропуски в сигурността отразяват именно това.
„След инцидента през август прекарахме дълго време в обсъждане и колебание какво да предприемем по-нататък“, обясниха от Zeabur.
„След този последен инцидент преоценихме какво би било необходимо, за да продължим да функционираме, и отговорностите, които екипът ни би могъл да поеме. В крайна сметка решихме да прекратим дейността си.“
На 1 декември подновяванията ще бъдат деактивирани и всички работещи услуги в споделените клъстери ще бъдат поставени на пауза. До края на годината всички наети сървъри ще изтекат и ще бъдат изключени, а всички споделени клъстери ще спрат работа.
На потребителите може да бъде предоставено допълнително време за миграция на данни, въпреки че конкретни срокове в това отношение все още не са обявени.
След като атакуващите разполагат с валидни идентификационни данни, само 37% от действията им биват блокирани
Общите показатели за превенция могат да прикрият какво всъщност се случва след първоначалния достъп. След като атакуващите започнат да използват валидни идентификационни данни, защитата рязко намалява.
Докладът „Blue Report 2026“ измерва защитите техника по техника чрез 338 милиона симулации, изпълнени в реални производствени клиентски среди.